【更新 2026-08-15】本記事を見直し、修正しました。主な修正点:Ciscoが事前通知を2026年8月14日 19:21 GMT(日本時間15日未明)にVersion 2.0へ改訂し、Secure Firewall関連3製品(ASA / FTD / FMC)を対象から削除、Crossworkを追加したため、対象を「9製品群」から「7製品群」に修正し、ASA/FTD/FMCが対象である前提で書かれていた記述(見出し・表・準備手順・まとめ)を改訂内容に合わせて直しました。CVE-2026-20349への緊急対応が引き続き必要である点は変わりません。
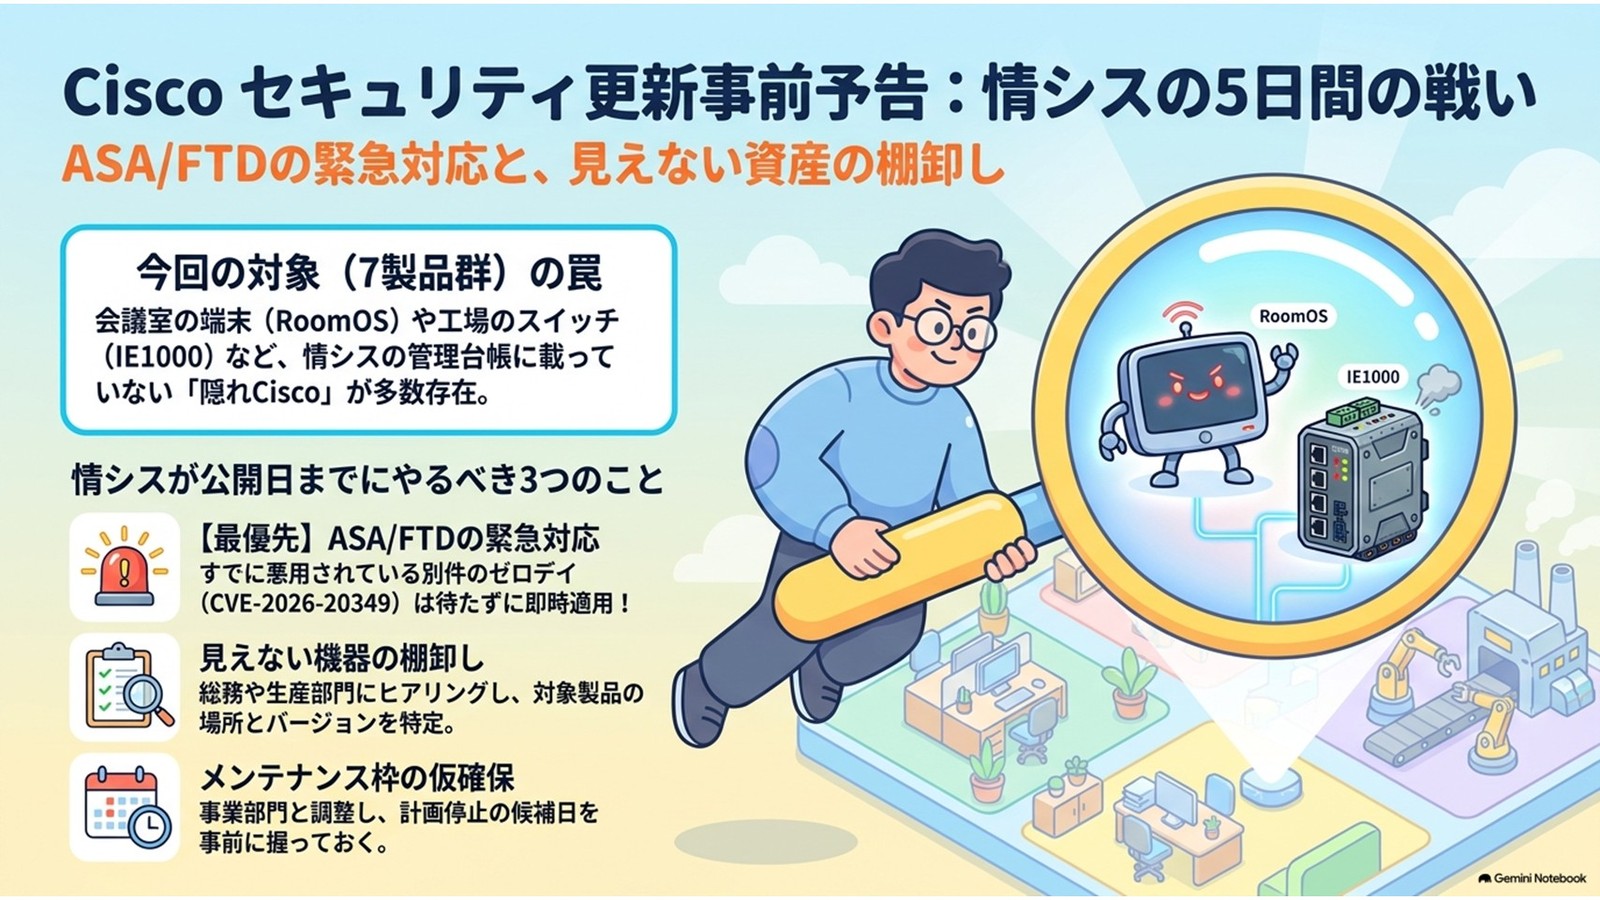
結論から言います。Ciscoは2026年8月12日、同年8月19日にセキュリティアドバイザリをまとめて公開すると事前通知しました(Advisory ID: cisco-sa-notice-LDquvx5d)。当初の対象は9製品群で、その中には、今まさに実際の攻撃に悪用されているゼロデイの対応に追われている Secure Firewall ASA / FTD / FMC が含まれていました。ただしCiscoは8月14日にこの事前通知をVersion 2.0へ改訂し、Secure Firewall関連の3製品を対象から削除、代わりにCrossworkを追加しました。改訂後の対象は7製品群です(削除・追加の理由は事前通知に記載されていません)。
事前通知の段階ではCVE番号も深刻度も件数も公表されていません。それでも情シスにとって価値があるのは、「いつ来るか」が分かること自体です。残された時間は5日。ここで作業計画を組めるかどうかで、公開後の初動が変わります。
この記事でわかること
- 8月19日に修正版が出る対象製品群(改訂後7製品群)と、その製品が「何をするものか」
- 「うちはCisco製品を使っていない」が誤解になりやすい理由
- ASA/FTD/FMC利用者が注意すべき点(8月14日の改訂で19日の対象から外れたこと、それでも残る緊急対応)
- 事前通知で分かること/分からないことの線引き
- 公開までの5日間で現実的にできる準備
8月19日に何が公開されるのか
Cisco PSIRT(製品セキュリティインシデント対応チーム)が公開した事前通知の要点は次のとおりです。
| 項目 | 内容 |
|---|---|
| Advisory ID | cisco-sa-notice-LDquvx5d |
| 事前通知の公開 | 2026年8月12日 16:00 GMT(Version 1.0、ステータスはInterim=暫定版) |
| 事前通知の改訂 | 2026年8月14日 19:21 GMT(Version 2.0。「Crossworkを追加し、Secure Firewall製品を削除」) |
| アドバイザリ公開予定 | 2026年8月19日(水) |
| 対象製品 | 7製品群(Version 1.0では9製品群) |
| CVE番号・深刻度・件数 | 事前通知時点では非公表 |
Ciscoは2026年7月からリスクベースの脆弱性開示モデルに移行しており、定例公開枠は毎月第1・第3水曜日のUTC 16:00と定められています。8月19日はその第3水曜日にあたります。UTC 16:00は日本時間では8月20日(木)午前1時です。事前通知の文面自体に時刻の再掲はありませんが、定例枠どおりであれば、日本の担当者が内容を確認できるのは実質20日(木)の朝になると見込んでおくのが現実的です。この開示モデルの変更についてはCisco脆弱性開示が月2回に定例化、7日前予告もで詳しく解説しています。
対象製品群は「何をするもの」か
ここが今回のポイントです。対象製品群のうち、情シスが名前を見てすぐ用途を思い浮かべられるものは、そう多くないのではないでしょうか。名前を見ても用途が浮かばない製品こそ、資産管理台帳に載りにくく、気づかないまま社内で動いている類のものです。
下表は、事前通知Version 1.0の9製品群に、Version 2.0での変更(削除・追加)を注記したものです。
| 製品名(Cisco表記) | 何をするものか/どこで動いているか |
|---|---|
| Secure Firewall Adaptive Security Appliance(ASA) | 【8月14日の改訂で対象から削除】ファイアウォール/リモートアクセスVPNの本体。社外からの入口そのもの |
| Secure Firewall Threat Defense Center | 【8月14日の改訂で対象から削除】ASAの後継にあたる次世代ファイアウォールのソフトウェア(FTD) |
| Secure Firewall Management Center(FMC) | 【8月14日の改訂で対象から削除】上記ファイアウォール群を一括管理する管理サーバ。ここを取られると配下が全滅する |
| Crosswork | 【8月14日の改訂で追加】ネットワーク運用の自動化・オーケストレーションを担う製品群(Crosswork Network Controller、Network Services Orchestrator など)。通信事業者や大規模ネットワークの運用基盤として使われる。事前通知は「Crosswork」としか記しておらず、どの製品が対象かは公開されていない |
| BroadWorks | 通信事業者が自社サービスとして提供するクラウドPBX基盤。自社で導入した覚えがなくても、契約中のクラウド電話サービスの中身がこれという場合がある |
| Industrial Ethernet 1000 Series Switches(IE1000) | 工場・屋外向けの堅牢型スイッチ。工場自動化、監視カメラ網、ビル設備などOT側で使われ、情シスの管理範囲外に置かれがち |
| RoomOS | Webex Board / Desk / Room シリーズなど会議室のビデオ会議端末を動かすOS。総務や現場部門が発注していることが多い |
| Secure Workload | 旧Tetration。サーバ/VM/コンテナ間の通信を可視化しマイクロセグメンテーションを行う基盤 |
| Packaged Contact Center Enterprise / Unified Contact Center Enterprise | コールセンター基盤。顧客対応部門が運用しており情シスが把握していないことがある |
| Unified Intelligence Center | 上記コンタクトセンターのレポーティング/分析基盤 |
「うちはCisco製品を使っていない」は本当ですか
答えは「たいてい、どこかで使っています」です。とくに危ないのが次の3パターンです。
- 会議室の端末(RoomOS):総務が什器として発注し、情シスの資産台帳に載っていない。ネットワークには常時つながっており、カメラとマイクを持っている
- 工場・倉庫・監視カメラのスイッチ(IE1000):設備工事の一部として設置され、生産技術部門の管轄。IT側のパッチ運用に乗っていない
- クラウド電話(BroadWorks):自社に機器はなく、通信事業者のサービスとして使っている。この場合、修正版の適用主体は自社ではなくサービス提供元になるため、「うちは対象外」ではなく「事業者の対応状況を確認する」が正解
境界機器やネットワーク機器が管理の目から外れると何が起きるかは、ORB化とは 境界機器が攻撃の中継拠点にされる脅威で整理しています。
ASA/FTD/FMC利用者はどうなったか
事前通知のVersion 1.0(8月12日)ではファイアウォール3製品が対象に入っていましたが、Version 2.0(8月14日)でこの3製品は対象から削除されました。したがって現時点では、8月19日にASA/FTD/FMC向けのアドバイザリが出る予定はありません。ただし、これは「ファイアウォールの対応が済んだ」という意味ではありません。今まさに緊急対応が必要な脆弱性は別に存在します。
Ciscoは2026年8月11日、ASA/FTDのリモートアクセスSSL VPN機能にCVE-2026-20349(CVSS 8.6)を公表しました。認証不要でHTTPリクエストを送るだけで機器を再起動させられるDoSで、すでに実際の攻撃での悪用が確認されています(Cisco PSIRTがアドバイザリ本文で「active exploitation」を明記)。CISAのKEV(悪用が確認された脆弱性カタログ)にも8月11日に登録され、米国連邦機関には8月14日という期限が課されました。回避策はなく、修正版への更新が唯一の対処です。詳細はCisco ASA/FTDにゼロデイ、VPNが落ちるDoSをご覧ください。
つまり、8月19日の対象から外れたことで実務上変わるのは次の点です。
- 「二度の緊急メンテナンス」の懸念は当面消えた:ホットフィックス適用の直後にまた計画停止、という二度手間は、少なくとも8月19日の公開に関しては発生しない見込み
- 「19日を待ってまとめて当てる」という選択肢は消えた:ASA/FTDについて19日に出るものが無い以上、CVE-2026-20349の適用を待つ理由はありません。悪用が確認されている脆弱性なので、未適用なら待たずに当ててください
- 事前通知の内容は変わりうる:今回のように、公開日までに対象製品が追加・削除されることがあります。19日当日は事前通知そのものを再確認するのが確実です
事前通知で分かること・分からないこと
期待しすぎないことも大事です。今回の事前通知から読み取れる情報には、はっきりした限界があります。
| 分かること | 分からないこと |
|---|---|
| 公開日(8月19日) | CVE番号 |
| 対象となる製品群(改訂後7つ) | 深刻度・CVSSスコア |
| 修正版ソフトウェアが同時に出ること | アドバイザリの件数 |
| — | 影響を受けるバージョン |
| — | 悪用の有無・回避策 |
| — | 対象製品が今後さらに変更されるか |
規模感の参考にはなります。直前の定例枠である8月5日の公開では12件のアドバイザリが出ており、最も深刻なものはCVSS 9.9でした(Cisco脆弱性12件公開、SD-WANとIOS XEが緊急)。さらに遡ると、2025年8月のファイアウォール向けバンドル公開では21件のアドバイザリ/29件の脆弱性が一度に出て、うち1件はCVSS 10.0のFMCのリモートコード実行でした。
ただし、2026年7月からの開示モデル変更で公開の刻み方そのものが変わっているため、過去の件数がそのまま今回の予測値になるわけではありません。あくまで「1桁で収まらない可能性がある」程度の心構えとして受け取ってください。
公開までの5日間で現実的にできる準備
CVE番号が分からない以上、事前にパッチを当てることはできません。できるのは「来た瞬間に動ける状態を作る」ことだけです。優先度の高い順に挙げます。
- CVE-2026-20349の適用状況の確認:これだけは19日を待たない話です。ASA/FTDでSSL VPN/IKEv2リモートアクセスVPN/ZTNAを有効にしているなら、修正版が入っているかを最優先で確認してください
- 対象製品群の棚卸し:とくにRoomOS端末とIE1000は、情シスの台帳ではなく総務・生産技術・施設管理の側に情報があります。19日を待たず、今のうちに「どこに何台あるか」を聞いておく
- 現行バージョンの記録:対象製品の現行バージョンを控えておく。19日の推奨バージョンと突き合わせる際に必須です
- メンテナンス枠の仮押さえ:8月20日(木)以降で計画停止の候補日を事業部門と握っておく。実際に使うかは内容次第でよく、「たぶん使う枠」を先に取るだけで初動が数日縮みます
- BroadWorks利用時は事業者へ照会:自社では手を動かせないため、提供元の対応方針と適用時期を先に問い合わせておく
- 外部公開面の再確認:ネットワーク機器の管理画面やVPN機能をインターネットに晒しているかどうかを確定させる。これが公開後の優先度判断をそのまま決めます
現場目線の所感
正直なところ、「7日前に予告してくれる」のは実務者としてありがたい変化です。従来は不意打ちのアドバイザリに合わせて、その日のうちに調整に走るしかありませんでした。予告があれば、少なくとも事業部門との日程調整を先に始められます。
一方で、もどかしさも残ります。CVE番号も深刻度も伏せられたまま「◯製品群に何か来ます」とだけ言われても、上司に説明する材料としては弱いのです。「重大かもしれないので枠を押さえたい」としか言えず、結果として何度もオオカミ少年をやることになりかねません。加えて今回は、公開の5日前に対象製品そのものが差し替わりました。予告の精度が上がって、せめて「Critical相当を含むか否か」だけでも示されると、社内調整のコストは大きく変わると感じます。
そしてもう一つ。会議室の端末や工場のスイッチのように、情シスの手が直接届かない場所にネットワーク機器が増え続けているという現実があります。今回のように「対象製品リスト」を突きつけられて初めて、自社にそれがあるのか分からない、というのは決して珍しい話ではありません。予告期間の5日間は、パッチのためというより棚卸しのために使うのが実は一番効くのではないかと思っています。
情シスはどうすべきか
個別の対策リストを自前で作り込むより、公的機関が整理した指針に沿って運用の型を作るほうが確実です。今回のケースで参照価値が高いのは次のあたりです。
- 中小企業の情報セキュリティ対策ガイドライン(IPA):情報資産の洗い出しと管理台帳の考え方が整理されています。今回の「台帳に載っていない機器」問題にそのまま効きます
- セキュリティインシデント対応 机上演習教材(IPA):「公開当日に何を誰が判断するか」を事前に通しておくための教材です
- JPCERT/CC・JVN:8月19日以降、国内向けの注意喚起が出る場合があります。Cisco公式と併せて確認してください
あわせて、地道ではありますが部門横断での「機器を勝手に増やさない・増やしたら知らせる」という啓発が結局のところ効きます。会議室端末も工場スイッチも、悪意なく善意で導入されたものです。責める運用ではなく、届け出れば情シスがパッチ面倒を見る、という関係を作るほうが長続きします。
まとめ
- Ciscoは2026年8月19日(日本時間20日未明)にアドバイザリと修正版を公開すると予告した。対象は当初9製品群だったが、8月14日の改訂(Version 2.0)でSecure Firewall関連3製品が削除・Crossworkが追加され、7製品群になった。CVE番号・深刻度・件数は現時点で非公表
- ASA/FTD/FMCは19日の対象から外れた。ただし悪用が確認されているCVE-2026-20349への対応は別途必要で、19日を待つ理由はなくなった。未適用なら直ちに適用する
- 5日間でできる最善手はパッチ準備よりも棚卸し。RoomOS端末・IE1000・BroadWorksなど、情シスの台帳外にある対象製品を今のうちに把握しておく
出典
- Cisco Advance Notification for Publication of August 19, 2026, Security Advisories(cisco-sa-notice-LDquvx5d。Version 2.0 / 2026-AUG-14「Added Crosswork and removed Secure Firewall products.」)
- Cisco’s Transition to a Risk-Based Vulnerability Disclosure Model
- Cisco Secure Firewall ASA and FTD Software Remote Access SSL VPN Denial of Service Vulnerability(CVE-2026-20349)
- Cisco Advance Notification for Publication of August 5, 2026, Security Advisories
- Cisco Event Response: August 2025 Secure Firewall ASA, FMC, FTD Software Security Advisory Bundled Publication
- Cisco Industrial Ethernet 1000 Series Switches Data Sheet
- Cisco BroadWorks – Cloud Calling and Collaboration
- Security NEXT: Ciscoがアップデートを事前告知 – 8月19日に修正版を公開予定