パッチ管理

脆弱性・脅威情報

IBM AIXに脆弱性191件、配布基盤NIMも対象

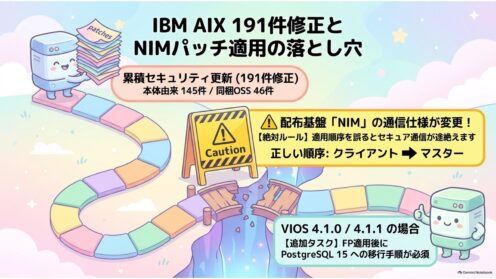
IBMがAIX 7.2/7.3とPowerVM VIOS 4.1の累積セキュリティ更新を公開し、CVE191件を修正しました。回避策はなし。本体145件と同梱OSS46件の内訳、パッチ配布基盤NIMの脆弱性5件、適用順序を誤ると配布が止まる落とし穴を整理します。
脆弱性・脅威情報
Oracle 8月CSPU、943件修正と月例化の影響

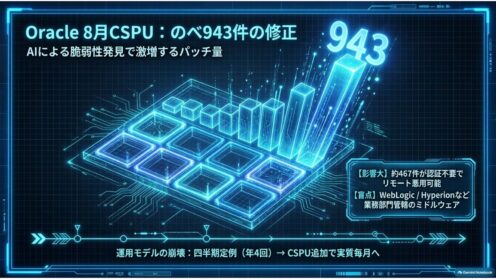
Oracleが2026年8月18日に公開した月例CSPUでのべ943件を修正。約467件が認証不要でリモート悪用可能です。Fusion MiddlewareとHyperionが半数超を占め、四半期前提のパッチ運用は見直しが必要になります。
脆弱性・脅威情報

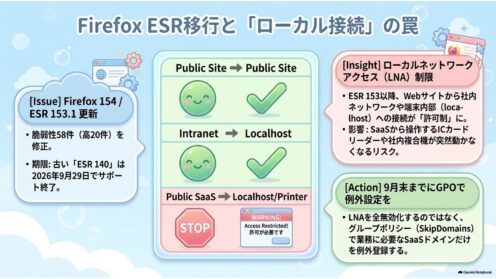
Firefox 154更新、脆弱性58件とESR移行の要点

Mozillaが2026年8月18日にFirefox 154を公開し脆弱性58件を修正。ESR 153.1/140.14/115.39も更新されました。ESR 140は9月29日にサポート終了。移行と同時に効くローカルネットワークアクセス制限の業務影響を整理します。
脆弱性・脅威情報

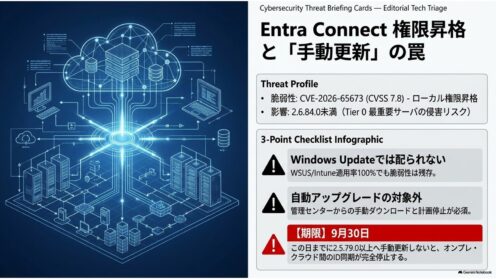
Entra Connectに権限昇格脆弱性 手動更新が必須

Microsoft Entra Connectに権限昇格の脆弱性CVE-2026-65673。2.6.84.0未満が対象で修正版は7月公開済み。Windows Updateでは配られず自動更新も当てになりません。9月30日の同期停止期限も解説。
脆弱性・脅威情報

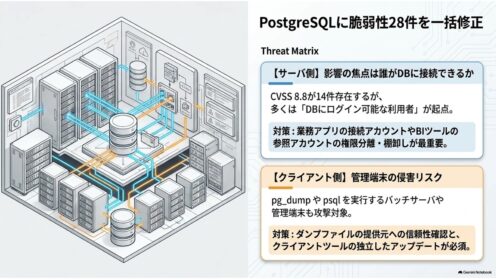
PostgreSQLに脆弱性28件、18.6などで修正

PostgreSQLが2026年8月13日に28件の脆弱性を一括修正しました。14件がCVSS 8.8。18.5は未出荷で修正版は18.6です。GitLab等に同梱された分の該当判定、クライアント4件、pgcryptoの平文化まで実務目線で整理します。
脆弱性・脅威情報

Tenable Security Centerに緊急脆弱性、非管理者でRCE

脆弱性管理コンソール「Tenable Security Center」6.8.0以前に計20件の脆弱性。最も深刻なCVE-2026-19626(CVSS 9.9)は認証済みの非管理者アカウントで任意コード実行に至ります。該当判定と優先度の考え方を整理しました。
脆弱性・脅威情報

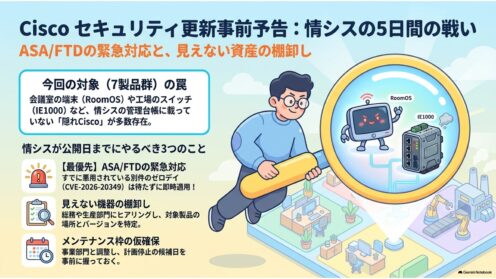
Cisco 8月19日に修正版公開、ASA/FTDも対象

Ciscoが2026年8月19日にセキュリティアドバイザリを公開すると事前通知しました。対象は9製品群で、KEV登録済みゼロデイの対応直後のASA/FTD/FMCも含まれます。5日間で情シスが準備すべきことを整理します。
脆弱性・脅威情報

Ivanti EPMに脆弱性3件 2024 SU7へ更新を

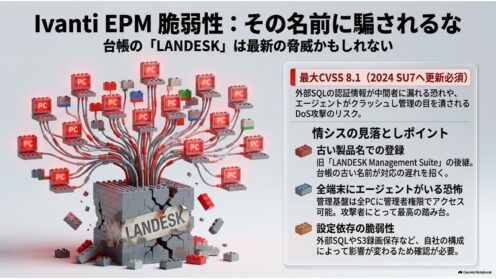
Ivantiが2026年8月11日、Endpoint Manager(EPM)の脆弱性3件を公表。最大CVSS 8.1で、外部SQL接続の認証情報が中間者に漏れる恐れがあります。修正版は2024 SU7。旧LANDESKからの継続利用組が見落としやすい点を整理します。
脆弱性・脅威情報

SonicWall GMSに脆弱性6件 EOL直前の更新

SonicWallのファイアウォール管理製品GMSに6件の脆弱性。最大CVSS 9.4で認証不要のRCEを含みます。GMSは2026年9月30日にサポート終了予定で、残された時間は約7週間です。
脆弱性・脅威情報

Sambaに6件の脆弱性 AD DCはドメイン乗っ取りの恐れ

Sambaが2026年7月28日に6件の脆弱性を修正しました。最重要のCVE-2026-58221はAD DC構成で一般ユーザーがドメインを乗っ取れるもので回避策はありません。該当判定の手順と、バージョン番号では判定できない理由を解説します。
脆弱性・脅威情報

Cisco脆弱性12件公開、SD-WANとIOS XEが緊急

Ciscoが2026年8月5日にアドバイザリ12件を一斉公開。Catalyst SD-WAN(CVSS9.9)とIOS XE(同9.8)が緊急で回避策なし。設定に関係なく影響し、AI活用で発見された点も含め情シスへの意味を整理します。
セキュリティ対策・運用

夏季休暇のセキュリティ対策 盆休みと重なるパッチ火曜

2026年8月11日のパッチチューズデーは山の日、更新が日本に届くのは12日で盆休み直前。実質1日しかない稼働日をどう使うか、休暇前の点検と休暇明けの初動をIPAの注意喚起とあわせて整理します。
脆弱性・脅威情報

PHPにSQLインジェクション脆弱性 全ブランチ更新を

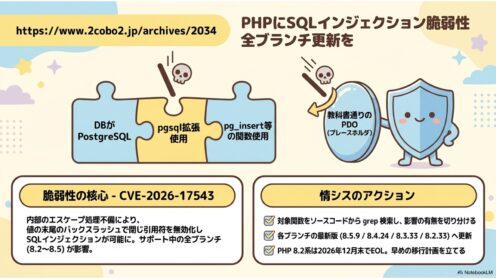
PHP開発チームが2026年7月30日、SQLインジェクションを含む4件の脆弱性を修正した8.5.9/8.4.24/8.3.33/8.2.33を公開。影響範囲の見極め方と情シスの優先度判断を整理します。
脆弱性・脅威情報

Node.jsに脆弱性11件 HTTP/2の高深刻度に注意

Node.jsが2026年7月29日に11件の脆弱性を修正しました。深刻度Highは3件で、HTTP/2の解放済みメモリ参照とPermission Modelの許可範囲逸脱が中心。修正版と自社の該当判定手順を一次情報から整理します。
脆弱性・脅威情報

Cisco脆弱性開示が月2回に定例化、7日前予告も

Ciscoが2026年7月から脆弱性情報の公開を定例化しました。毎月第1・第3水曜日に公開し、7日前に対象製品を予告します。8月5日はIOS XEなど6製品が対象。CVEをCWE単位で束ねる変更も含め、情シスの脆弱性管理への影響を整理します。