脆弱性・脅威情報

脆弱性・脅威情報

AWS SSM Agentに脆弱性、IAM資格情報の窃取も

AWS SSM AgentのSSRF脆弱性CVE-2026-89049が公表されました。ポート転送の制限を回避され、インスタンスのIAMロール一時認証情報を外部から使われる恐れがあります。修正版は7月に出ており、自動更新を止めた環境ほど危険です。
脆弱性・脅威情報

コンテック製品に脆弱性集中、太陽光監視も対象

JVNでコンテック製4シリーズ(SolarView Compact/CONPROSYS/FLEXLAN/PC-HELPER)の脆弱性が一挙公開。最大CVSS9.8で認証なしの操作も可能です。情シスの台帳に載らない設備系機器をどう洗い出すかを解説します。
脆弱性・脅威情報

AOMEI Backupperに脆弱性、UEFI改ざんの恐れ

バックアップソフトAOMEI Backupperのカーネルドライバamwrtdrv.sysに権限昇格の脆弱性(CVE-2026-12780)。誰でも物理ディスクへ直接書き込め、UEFIブートキット設置まで到達しうる状態です。修正版が無い中での緩和策を解説します。
脆弱性・脅威情報

Check Point VPNに未認証RCE2件 EOL版は修正なし

Check PointのVPN証明書処理に未認証RCEの脆弱性2件(CVSS9.8)。Gateway・管理サーバ・Sparkが対象。Live Patchは暫定措置で本命はJumbo Hotfix、EOL版は修正なし。確認点を整理します。
脆弱性・脅威情報

UEFI Shellでセキュアブート回避、4社に脆弱性

UEFIファームウェアに組み込まれたUEFI Shellを悪用し、セキュアブートを回避できる脆弱性3件が公表されました。AMI・Insyde・GIGABYTE・Cisco UCSが影響を表明。悪用条件と自社ファームウェアの確認手順を整理します。
脆弱性・脅威情報

Ivanti ITSMに脆弱性8件、認証不要RCEも

Ivanti Neurons for ITSMに8件の脆弱性。最大はCVSS 9.9ですが、先に塞ぐべきは認証不要でRCEに至るCVSS 9.8の2件です。影響バージョンと、悪用未確認でも急ぐべき理由をKEVの実データで整理します。
脆弱性・脅威情報

Mendix SAMLに署名検証欠陥、アカウント乗っ取り

SiemensのローコードMendix向けSAMLモジュールに署名検証の不備(CVE-2026-80465、CVSS8.8)。特定のSSO構成で未認証のアカウント乗っ取りの恐れ。影響版と修正版、情シスがIdPから該当を洗い出す手順を解説します。
脆弱性・脅威情報

Microsoft月例パッチ973件 悪用中2件は新旧で分断

2026年9月のMicrosoft月例更新は973件。悪用中の2件はCVE-2026-81963がWindows 11/Server 2025、CVE-2026-85880がWindows 10/Server 2022以前と対象が完全に分かれます。一次データで整理しました。
脆弱性・脅威情報

Cisco Nexus 9000に未認証RCE、該当は10型番

シスコがNexus 9000シリーズのSilicon One搭載機に深刻な脆弱性CVE-2026-20212(CVSS9.8)を公表しました。認証不要でroot権限のコード実行が可能です。該当は10型番のみで、型番単位の該当判定が必要になります。
脆弱性・脅威情報

NGINX njsに脆弱性3件、認可回避や停止の恐れ

NGINXでJavaScriptを動かすモジュールnjsに脆弱性3件。js_accessの認可がフェイルオープンする問題を含み最大CVSS v4.0で9.2、修正版1.0.1が公開。js_importが無ければ影響なし――該当判定の手順を解説します。
脆弱性・脅威情報

SQLiteに脆弱性2件、FTS5全文検索に影響

SQLiteの全文検索拡張FTS5に脆弱性2件(CVE-2026-11824/11822、CVSS 8.5)。3.53.2で修正済みですが、Debianは安定版で見送りKEVも未登録です。緊急度の見極め方と該当判定の落とし穴を解説します。
脆弱性・脅威情報

VMware Workstation/Fusionに脆弱性、ホスト侵害の恐れ

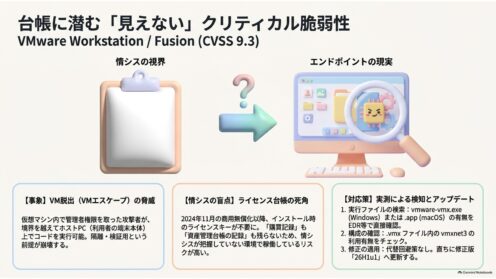
Broadcomが2026年9月3日にVMSA-2026-0007を公表。VMware Workstation/Fusionの25H2・26H1にVM脱出につながる脆弱性2件(CVSS 9.3/8.1)があり回避策はなし。商用無償化で台帳に載らない点と、該当判定の具体手順を解説します。
脆弱性・脅威情報

リコー複合機50製品に脆弱性2件、他社機も対象

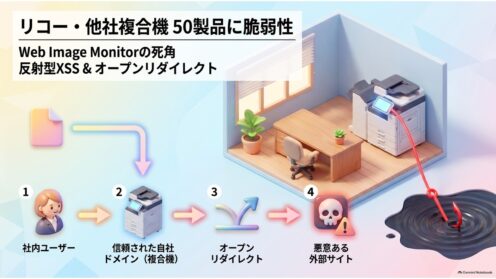
リコー製Web Image Monitorに反射型XSSとオープンリダイレクトの2件(CVE-2026-56809/CVE-2026-41226)。2026年8月31日の更新で対象は50製品に拡大し、コニカミノルタ1422Wも対象です。確認手順を整理します。
脆弱性・脅威情報

Langflowに深刻なRCE3件、緩和設定も回避

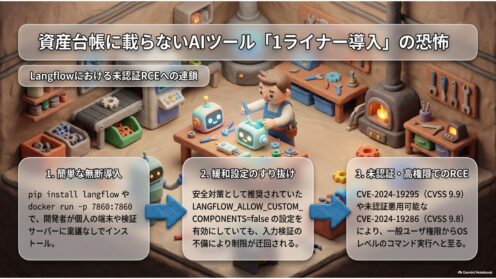
AIエージェント開発ツールLangflowに深刻なRCE脆弱性が3件。1.0.0~1.11.1が対象で修正版は1.11.2です。1件は認証不要、2件はカスタムコンポーネント無効化の緩和設定を回避します。確認手順と対応の要点を解説。
脆弱性・脅威情報

Miraiはサーバにも感染|cPanel悪用で23/TCP急増

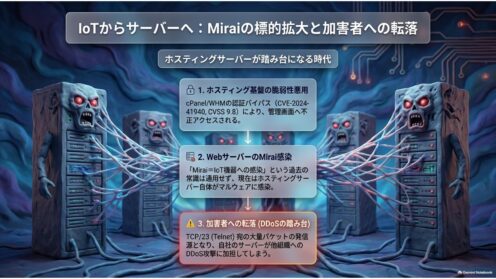
JPCERT/CCの定点観測TSUBAMEが2026年5月初旬に捉えたMirai系23/TCP宛パケットの急増は、IoT機器ではなくcPanelが動くサーバが発生源とみられます。日本発の通信も約15倍に増加。自社が加害者側に回るリスクを解説します。