脆弱性管理

脆弱性・脅威情報

Ivanti ITSMに脆弱性8件、認証不要RCEも

Ivanti Neurons for ITSMに8件の脆弱性。最大はCVSS 9.9ですが、先に塞ぐべきは認証不要でRCEに至るCVSS 9.8の2件です。影響バージョンと、悪用未確認でも急ぐべき理由をKEVの実データで整理します。
脆弱性・脅威情報

SQLiteに脆弱性2件、FTS5全文検索に影響

SQLiteの全文検索拡張FTS5に脆弱性2件(CVE-2026-11824/11822、CVSS 8.5)。3.53.2で修正済みですが、Debianは安定版で見送りKEVも未登録です。緊急度の見極め方と該当判定の落とし穴を解説します。
脆弱性・脅威情報

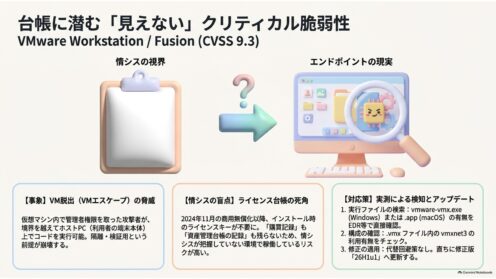
VMware Workstation/Fusionに脆弱性、ホスト侵害の恐れ

Broadcomが2026年9月3日にVMSA-2026-0007を公表。VMware Workstation/Fusionの25H2・26H1にVM脱出につながる脆弱性2件(CVSS 9.3/8.1)があり回避策はなし。商用無償化で台帳に載らない点と、該当判定の具体手順を解説します。
脆弱性・脅威情報

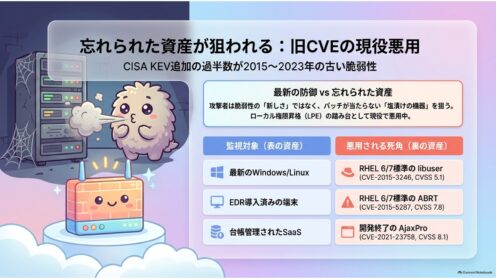
CISA KEV追加9件、過半が旧CVEの悪用

米CISAが2026年8月26日・27日に、悪用確認済みの脆弱性9件をKEVカタログへ追加。うち6件は2015〜2023年公表の旧CVEで、RHEL 6/7標準搭載のlibuser・ABRTやサポート終了製品を含みます。
脆弱性・脅威情報

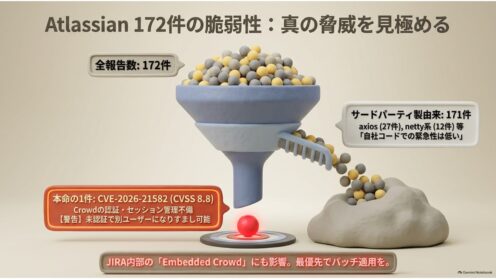
Atlassian脆弱性172件、本命はCrowdの認証欠陥

Atlassianが2026年8月18日の速報でHigh 162件・Critical 10件を修正。ただし自社コード由来はCVE-2026-21582の1件だけです。未認証で他ユーザーになりすませる認証基盤の欠陥と、Server版に修正が来ない問題を整理します。
脆弱性・脅威情報

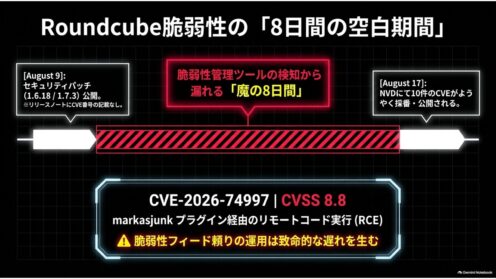
Roundcubeに脆弱性10件、CVE採番は8日後

Roundcube Webmailが1.6.18/1.7.3で11件のセキュリティ修正を公開。最も深刻なのはRCE(CVSS8.8)です。CVE採番が8日遅れた点と、管理パネル同梱という更新経路の落とし穴を確認手順つきで解説します。
脆弱性・脅威情報

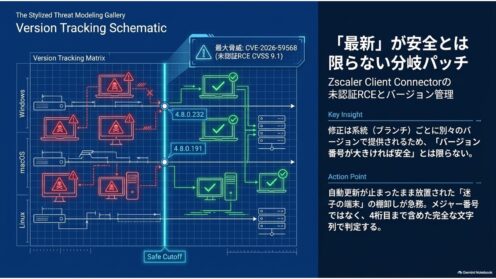
Zscaler Client Connectorに脆弱性5件、未認証RCEも

Zscaler Client Connectorに脆弱性5件が公表されました。最も深刻な未認証リモートコード実行と認証バイパスはCVSS9.1。修正版は既に配布済みで、情シスの本題は全端末のバージョン棚卸しです。OS別の影響範囲と確認手順を解説します。
脆弱性・脅威情報

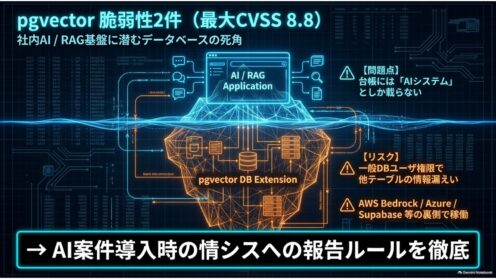
pgvector脆弱性2件、社内RAG基盤の点検ポイント

PostgreSQLのベクトル検索拡張pgvectorに脆弱性2件(CVE-2026-3172/CVE-2026-18022)。社内RAG基盤の裏側で動いていることが多く、資産台帳では気づけません。確認SQLと点検の勘所を解説します。
脆弱性・脅威情報

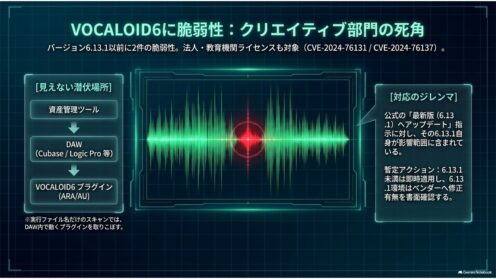
VOCALOID6に脆弱性2件 最新版6.13.1も対象

ヤマハのVOCALOID6 Editorに脆弱性2件が公表されました。JVNの影響範囲は「6.13.1およびそれ以前」ですが、公式サイトの最新版もその6.13.1です。法人・教育機関向けライセンスもあり、まず資産の棚卸しが要ります。
研究・論文

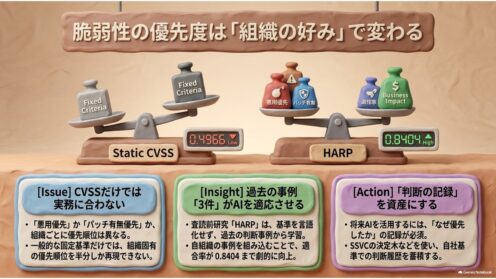
脆弱性の優先度は組織で変わる|査読前研究を解説

同じCVEでも優先度は組織ごとに変わります。その「好み」を文章化せず過去の判断事例から学ぶ手法HARPの査読前論文を解説。CVSS・EPSS・KEV相当のベースラインが適合率0.4966に対しHARPは0.8404。数字の読み方と実務への含意を整理します。
脆弱性・脅威情報

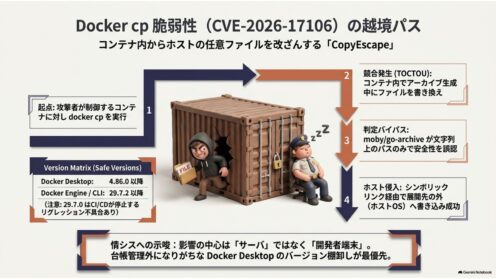
Docker cpに脆弱性、コンテナからホスト改ざん

docker cpの裏で動くライブラリmoby/go-archiveに、展開先の外へ書き込める脆弱性CopyEscape(CVE-2026-17106)が判明。PoCも公開済み。Docker Desktopは4.86.0、Engine/CLIは29.7.2以降へ更新を。
脆弱性・脅威情報

Tenable Security Centerに緊急脆弱性、非管理者でRCE

脆弱性管理コンソール「Tenable Security Center」6.8.0以前に計20件の脆弱性。最も深刻なCVE-2026-19626(CVSS 9.9)は認証済みの非管理者アカウントで任意コード実行に至ります。該当判定と優先度の考え方を整理しました。
インシデント対応

うんこミュージアム改ざん DB非保存でも漏えい

うんこミュージアム公式サイトが第三者製ソフトの脆弱性を突かれ改ざんされ、問い合わせ4件が漏えいのおそれ。「DBに保存していない」のに漏えいと判断された理由と、情シスが自社サイトで確認すべき点を解説します。
脆弱性・脅威情報

Webminに認証バイパス 2.641更新では不十分

サーバ管理ツールWebminに認証バイパスや権限昇格の脆弱性が相次いで修正されました。報道された「2.641で修正」だけでは不十分で、その後の2.652・2.653でSSRFとACL迂回も修正されています。該当判定と優先度の考え方を解説します。
研究・論文

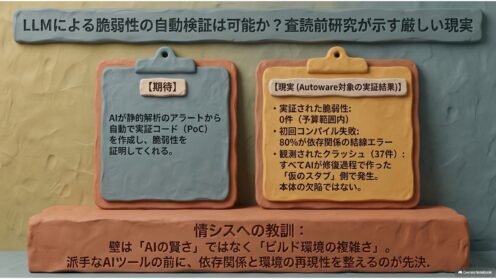
LLMで脆弱性の自動検証は可能か|査読前研究

静的解析が挙げた脆弱性候補を、LLMに実際に動かして確かめさせられるか。自動運転ソフトAutowareを対象にした査読前研究は「予算内で1件も実証できなかった」と報告します。壁はAIの賢さではなくビルド統合でした。情シス実務への含意を解説します。