Cisco

脆弱性・脅威情報

Cisco Nexus 9000に未認証RCE、該当は10型番

シスコがNexus 9000シリーズのSilicon One搭載機に深刻な脆弱性CVE-2026-20212(CVSS9.8)を公表しました。認証不要でroot権限のコード実行が可能です。該当は10型番のみで、型番単位の該当判定が必要になります。
脆弱性・脅威情報
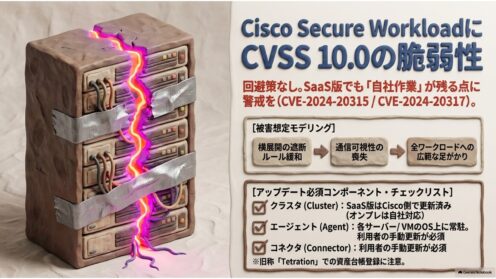
Cisco Secure Workloadに脆弱性、CVSS10が2件

Ciscoが2026年8月19日、ワークロード保護製品「Cisco Secure Workload」の脆弱性5件を公表。うち2件はCVSS10.0で回避策なし。SaaS版でもエージェントとコネクタは自社更新です。該当判定と更新の勘所を整理します。
脆弱性・脅威情報

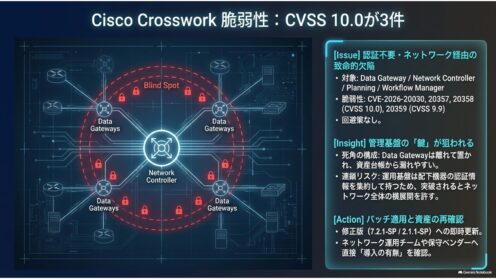
Cisco Crossworkに脆弱性4件、CVSS10が3件

Ciscoがネットワーク運用自動化基盤Crossworkの脆弱性4件を公開。3件はCVSS10.0で認証不要・ネットワーク経由、回避策はありません。対象4製品と修正版、台帳外になりやすい製品をどう棚卸しするかを解説します。
脆弱性・脅威情報

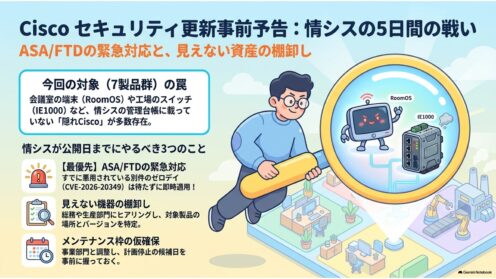
Cisco 8月19日に修正版公開、ASA/FTDも対象

Ciscoが2026年8月19日にセキュリティアドバイザリを公開すると事前通知しました。対象は9製品群で、KEV登録済みゼロデイの対応直後のASA/FTD/FMCも含まれます。5日間で情シスが準備すべきことを整理します。
脆弱性・脅威情報

Cisco ASA/FTDにゼロデイ、VPNが落ちるDoS

Cisco ASA/FTDのリモートアクセスSSL VPNに、認証不要で機器を再起動させられる脆弱性CVE-2026-20349(CVSS 8.6)が判明。すでに悪用が確認され、CISAは期限3日でKEVに登録しました。回避策はありません。
脆弱性・脅威情報

Cisco脆弱性12件公開、SD-WANとIOS XEが緊急

Ciscoが2026年8月5日にアドバイザリ12件を一斉公開。Catalyst SD-WAN(CVSS9.9)とIOS XE(同9.8)が緊急で回避策なし。設定に関係なく影響し、AI活用で発見された点も含め情シスへの意味を整理します。
脆弱性・脅威情報

Cisco脆弱性開示が月2回に定例化、7日前予告も

Ciscoが2026年7月から脆弱性情報の公開を定例化しました。毎月第1・第3水曜日に公開し、7日前に対象製品を予告します。8月5日はIOS XEなど6製品が対象。CVEをCWE単位で束ねる変更も含め、情シスの脆弱性管理への影響を整理します。
脆弱性・脅威情報

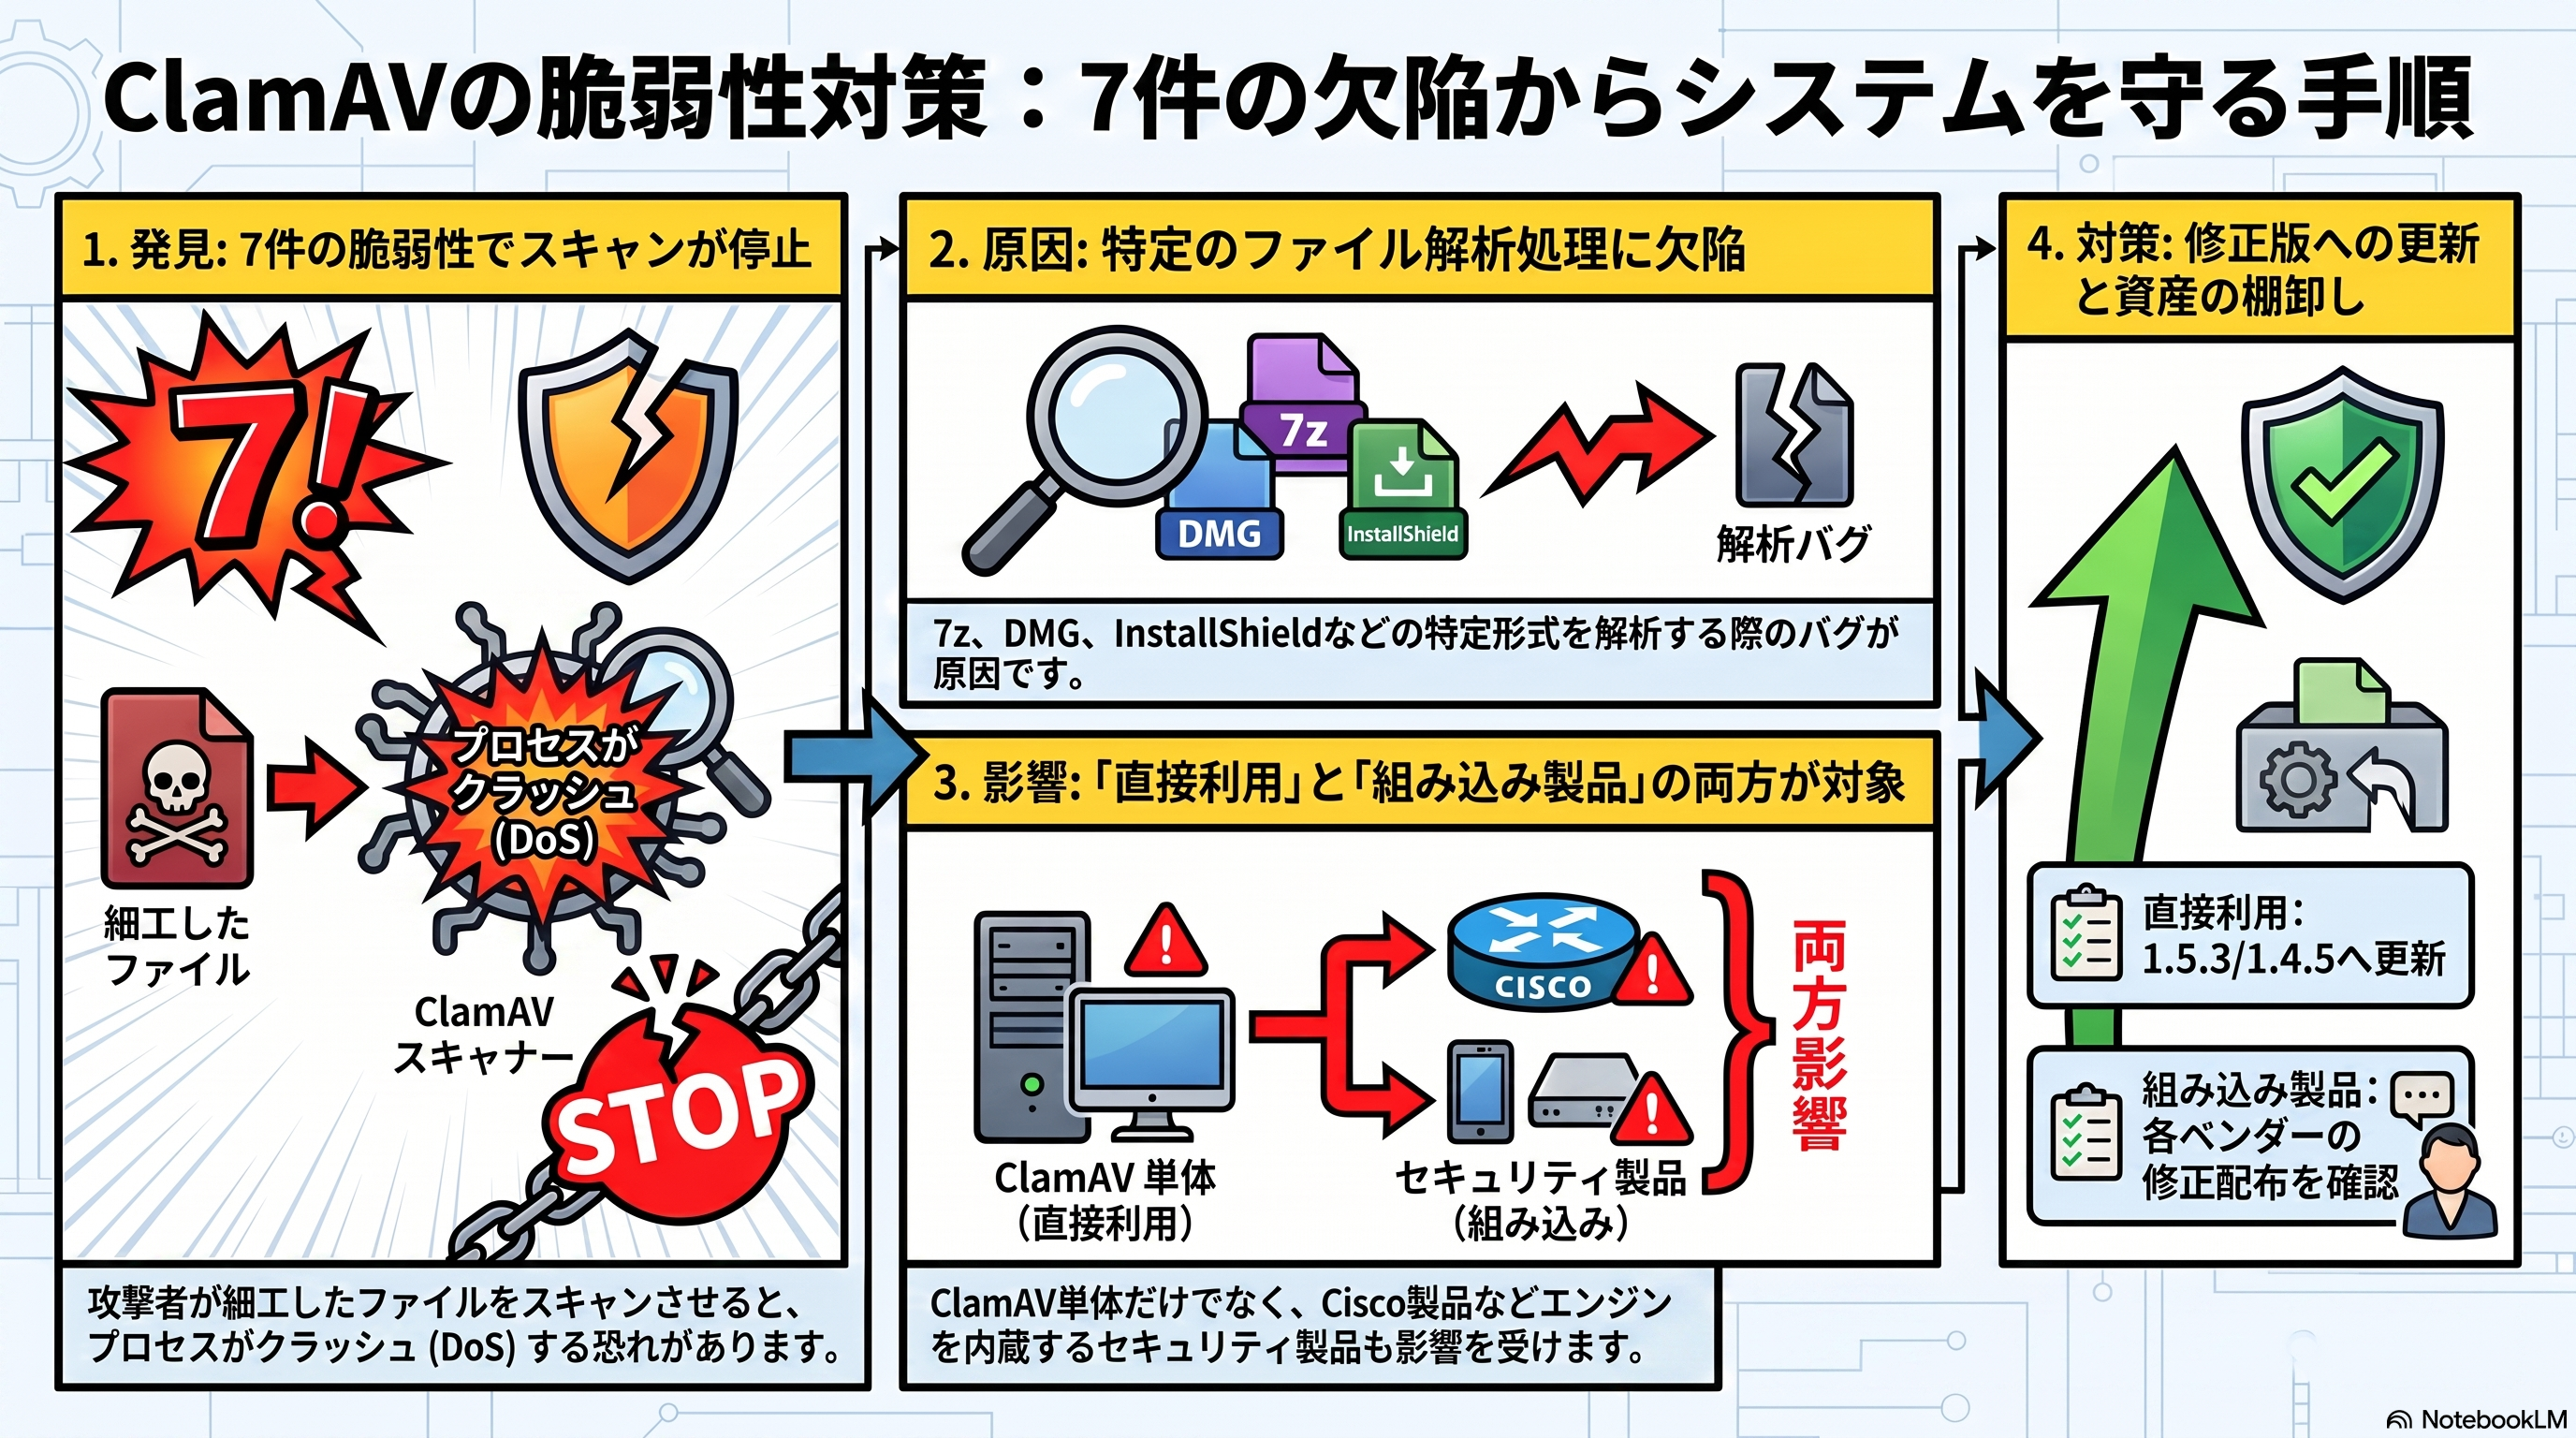
ClamAVに7件の脆弱性 Cisco製品も影響し修正版公開

オープンソースのアンチウイルスエンジン「ClamAV」に7件の脆弱性が判明。細工したファイルのスキャンでクラッシュやメモリ破壊が起こり得ます。Cisco Secure Endpointなど同エンジンを組み込む製品も影響。修正版1.5.3/1.4.5への更新が必要です。
脆弱性・脅威情報

Cisco製品に深刻な脆弱性、悪用確認で至急対応を

2026年5〜6月、CiscoのSD-WAN管理基盤などで深刻な脆弱性が相次ぎ公表され、一部は実際に悪用されています。CVE-2026-20262はCISA KEVに登録済み。CVSSスコアだけで優先度を判断しない、ネットワーク機器のパッチ運用のポイントを解説します。
脆弱性・脅威情報

Cisco SD-WAN Managerに脆弱性、悪用確認 CVE-2026-20262

Ciscoは2026年6月15日、Catalyst SD-WAN Managerの脆弱性CVE-2026-20262を公表。認証済みの攻撃者が任意のファイルを書き込める不具合で、限定的な悪用も確認されています。影響範囲・確認ポイント・対応の優先度を情シス向けに整理します。