【更新 2026-09-05】本記事を見直し、修正しました。主な修正点:CVE-2026-68960の影響を受けるSKYMEC IT Managerのバージョンに「Ver.2023.225.03a」を追記(JVN#33423625および開発者告知に準拠)、修正モジュールが自動配信される対象を「SKYSEA Client View M1 Cloud Edition」に明確化、SKYMEC IT Managerの修正モジュールがすでに提供済みである旨に修正、IPA「中小企業の情報セキュリティ対策ガイドライン」の参照先をガイドライン本体のページに差し替え。
Sky株式会社が提供するIT資産管理ツール「SKYSEA Client View」と、医療機関向けの「SKYMEC IT Manager」に、5件の脆弱性が公表されました(2026年8月24日、JVN#33423625 / JVNDB-2026-000097)。最大CVSSは8.5で、想定される影響はSYSTEM権限での任意コード実行、および同一ネットワーク上の他端末からUDPパケット経由で任意コードを実行されるというものです。
対策版はSKYSEA Client View Ver.21.310.01a以降。M1 Cloud Editionは2026年8月24日から順次自動適用されます。社内のほぼ全端末に管理者権限で常駐するタイプの製品なので、影響範囲の広さという意味では優先度を高めに置きたい案件です。
この記事でわかること
- 今回公表された5件の脆弱性の内容と、CVE番号ごとの影響バージョン
- 「管理ツールの脆弱性」がなぜ他の脆弱性より厄介なのか
- 自社が影響を受けるかどうかの確認の進め方
- CVSS v3とv4でスコアが逆転している点と、優先度判断での落とし穴
SKYSEA Client View/SKYMEC IT Managerとは何者か
SKYSEA Client Viewとは、社内のPCにエージェント(常駐プログラム)を入れて、IT資産管理・ログ管理・情報漏洩対策をまとめて行うクライアント運用管理ソフトウェアです。ハードウェアやソフトウェアの棚卸し、USBメモリなどのデバイス制御、操作ログの取得、ソフトウェア資産管理(SAM)、モバイル機器管理(MDM)といった機能を持ちます。
導入するのは基本的に情シス部門そのもので、1,000クライアント以上の大規模企業から数台規模の組織まで幅広く使われています。公式サイトでは官公庁や大手企業での利用実績が挙げられており、国内のIT資産管理ツールとしては知名度の高い部類です。提供形態はオンプレミス版とCloud Editionの両方があります。
「SKYMEC IT Manager」は、同じくSky株式会社が2013年9月に発売した医療機関向けのIT機器管理システムです。院内PC・USBメモリ・ネットワーク機器を一元管理し、患者の個人情報を扱う環境でのセキュリティ対策と運用効率化を狙った製品で、病院・医療施設が導入対象になります。
この2製品は、他社製品に部品として同梱されるライブラリではありません。しかし「導入した記憶がない」パターンは十分あり得ます。キッティング済みで納品されたPCに最初から入っている、グループ会社や事業部が別契約で導入している、医療系の部門システムに付随して入っている、といったケースです。全社の資産管理台帳を情シスが握りきれていない組織では、まずは「入っているかどうか」から確認する必要があります。
何が起きたのか──5件の脆弱性
JVNで公表された内容は次のとおりです。脆弱性の種類は認可処理の欠如、パストラバーサル2件、スタックベースのバッファオーバーフロー、インストール時の不適切なファイルアクセス権設定の計5件です。
| CVE番号 | 種類(CWE) | CVSS v3 / v4 | 影響を受けるバージョン | 想定される影響 |
|---|---|---|---|---|
| CVE-2026-66109 | 認可処理の欠如(CWE-862) | 7.8 / 8.5 | SKYSEA:Ver.21.210.01f以前 SKYMEC:Ver.2023.225.03a、Ver.2024.005.10a |
SYSTEM権限で任意のコードを実行される |
| CVE-2026-68062 | パストラバーサル(CWE-22) | 8.5 / 5.8 | SKYSEA:Ver.19.300.09h~Ver.21.210.01f SKYMEC:Ver.2024.005.10a |
UDPパケットを受信可能な他のWindows端末で任意のコードを実行される |
| CVE-2026-68959 | パストラバーサル(CWE-25) | 8.5 / 5.8 | SKYSEA:Ver.19.300.09h~Ver.21.210.01f SKYMEC:Ver.2024.005.10a |
UDPパケットを受信可能な他のWindows端末で任意のコードを実行される |
| CVE-2026-68960 | スタックベースのバッファオーバーフロー(CWE-121) | 8.5 / 5.8 | SKYSEA:Ver.21.210.01f以前 SKYMEC:Ver.2023.225.03a、Ver.2024.005.10a |
UDPパケットを受信可能な他のWindows端末で任意のコードを実行される |
| CVE-2026-69665 | インストール時の不適切なファイルアクセス権設定(CWE-276) | 7.8 / 8.5 | SKYSEA:Ver.21.300.12g以前 SKYMEC:Ver.2025.205.08a以前 |
SYSTEM権限で任意のコードを実行される |
報告者はJVNによると、富士通株式会社のサイフィエフ ルスラン氏、ファウストヴ デニス氏、および早水優二氏です。製品開発者との調整を経て、利用者への周知を目的に公表されました。
なお、今回の脆弱性が実際に悪用されたという記述は、公表時点の一次情報には見当たりません。ただし「悪用されていない」と確認されたわけでもないため、後述するとおり過去の経緯も踏まえて対応を急ぐのが無難です。
CVSS v3とv4でスコアが逆転している──優先度判断の落とし穴
表をよく見ると、奇妙なことに気づきます。ローカル系の2件(CVE-2026-66109、CVE-2026-69665)はv3で7.8・v4で8.5と上がっているのに対し、UDP経由の3件はv3で8.5・v4で5.8と大きく下がっています。
これはCVSSのバージョン間で「影響範囲の広がり」の扱い方が変わったためです。v3のベクタを見るとUDP経由の3件は S:C(Scope: Changed、脆弱なコンポーネントの外側にまで影響が及ぶ)が付いており、これが8.5という高い値を押し上げています。一方v4では、影響が「後続システム側」(SC:H/SI:H/SA:H)に計上され、加えて攻撃要件 AT:P(特定の条件が必要)が付いた結果、基本値が5.8に落ちています。
実務上の教訓はシンプルです。スコアの数字だけで優先度を機械的に決めると、評価がぶれます。脆弱性管理ツールがv4だけを表示していれば「5.8だから後回し」に見え、v3だけなら「8.5だから最優先」に見える。今回のように同じ脆弱性でスコアが2.7ポイントも動くケースでは、数字ではなく「想定される影響」の文章と自社での攻撃成立条件を読むべきです。CVSSの読み方そのものについてはCVSSとは?脆弱性の深刻度を評価する仕組みと使い方も参考にしてください。
なぜ「管理ツールの脆弱性」は優先度が高いのか
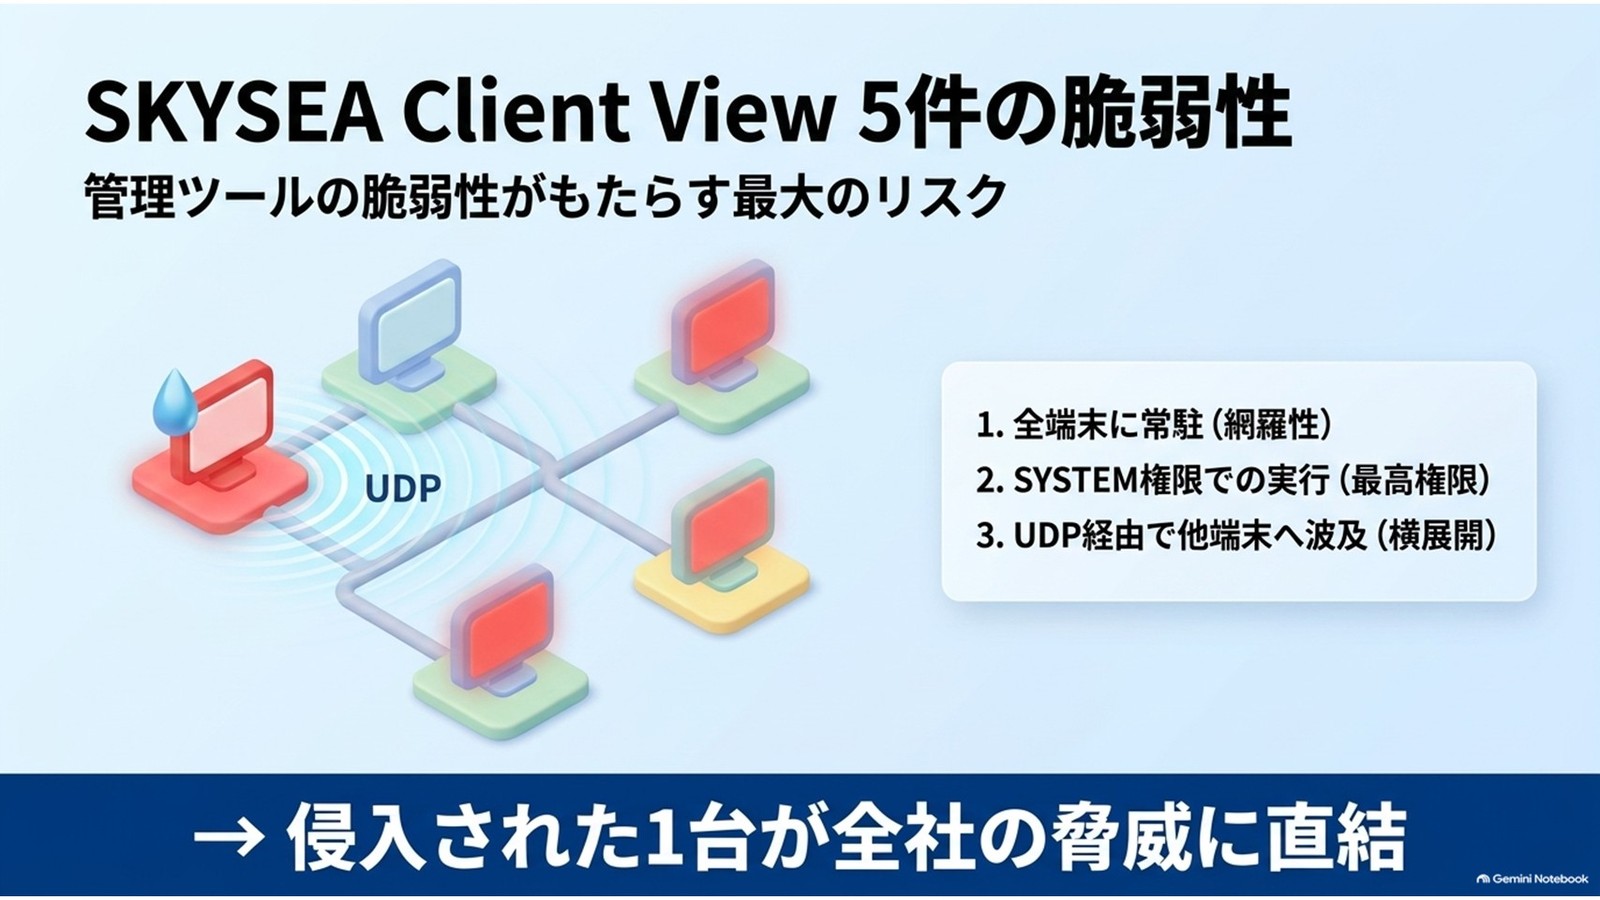
答えは3つです。全端末に入っていること、SYSTEM権限で動いていること、そして端末同士が通信し合っていることです。
まず網羅性。IT資産管理ツールは性質上、社内のほぼ全PCに入っています。「一部の部署だけ」ではなく、全端末が同時に同じ弱点を抱える構図になります。
次に権限。今回の5件のうち2件は、影響が「SYSTEM権限での任意コード実行」と明記されています。SYSTEMはWindowsで最も強い権限で、ここを取られると端末上でできないことはほぼありません。しかも攻撃前提条件は PR:L(低い権限を持つ利用者)です。つまり一般ユーザー権限しか持たない社員のアカウント(あるいはそれを乗っ取ったマルウェア)が、SYSTEMまで一気に昇格できるということです。この構図については権限昇格とは?攻撃の仕組みと情シスの対策を解説で基本を整理しています。
そして横展開のしやすさ。UDP経由の3件は、影響が「UDPパケットを受信可能な他のWindows端末で任意のコードが実行される」と書かれています。これは侵入された1台から、同じネットワークにいる他のSKYSEA導入端末へ攻撃が波及しうることを意味します。攻撃者にとっては理想的な足がかりで、まさにラテラルムーブメント(横展開)そのものです。管理ツールの通信経路が、そのまま攻撃の配送経路になってしまう。
付け加えると、この製品には実際に攻撃が確認された前例があります。2016年12月に公表されたCVE-2016-7836(Ver.11.221.03以前)では、公表時点ですでに脆弱性を悪用しようとする攻撃が確認されていると報じられました。今回の件が悪用されるとは限りませんが、「攻撃者に注目されている製品カテゴリである」という認識は持っておくべきでしょう。
自社は影響を受けるのか
確認すべきは「導入の有無」と「クライアントのバージョン」の2点です。次の順序で進めるのが現実的です。
- 導入の有無を全社ベースで確認する:情シス管轄外のグループ会社・事業部・医療部門にも別契約で入っていないかを確認します。SKYMEC IT Managerは医療機関向けなので、病院・診療所を持つ法人は所管部門への確認が必要です。
- 管理コンソール(マスタサーバ)側でクライアントのバージョンを棚卸しする:この種の製品は管理側で配下端末のバージョンを一覧できるのが通常です。表の影響バージョンと突き合わせます。オフラインが続いている端末・長期休職者の端末・持ち出しPCが更新から漏れやすいポイントです。
- 保守契約ユーザー用Webサイトで対策モジュールを取得する:Sky株式会社は保守契約ユーザー向けWebサイトでアップデートモジュール・修正モジュールを提供しています。SKYSEA Client Viewの対策版はVer.21.310.01a以降です。SKYMEC IT Managerについても保守契約ユーザー用Webサイトで修正モジュールがすでに提供されています。ただし対策版のバージョン番号は公表資料上で明示されていないため、適用対象や適用後の版数はベンダーに直接確認してください。
- M1 Cloud Editionは自動適用の進捗を確認する:修正モジュールの自動配信の対象として開発者が明示しているのは「SKYSEA Client View M1 Cloud Edition」で、2026年8月24日から順次自動的に適用されるとされています。自動だから安心、ではなく「全端末に行き渡ったか」を管理コンソールで確認するところまでがセットです。
なお、UDP経由の脆弱性に対して「該当ポートをファイアウォールで塞ぐ」という緩和策を思いつくかもしれませんが、その通信は製品の正常動作に使われている可能性が高く、安易な遮断は管理機能そのものを止めます。緩和策としてネットワーク制限を検討する場合は、必ずベンダーに影響範囲を確認してから実施してください。原則はアップデートです。
情シスはどうすべきか
個別の手順書を自前で作り込むより、公的機関の指針を土台にしたほうが早く、説明もしやすくなります。
- 脆弱性対応の全体プロセス:IPA「中小企業の情報セキュリティ対策ガイドライン」は、資産の把握から更新管理までの流れが体系立っています。「なぜ管理ツールの更新に工数を割くのか」を経営層へ説明する際の根拠としても使えます。
- 侵害された場合に備える:管理ツールが踏み台になると被害は全社規模になります。IPA「セキュリティインシデント対応 机上演習教材」で、全端末が同時に影響を受けるシナリオを一度回しておくと、いざというときの判断速度が変わります。
- ランサムウェアへの接続:SYSTEM権限の奪取と横展開は、ランサムウェア攻撃の典型的な中間ステップです。IPA「ランサムウェア対策特設ページ」で全体像を押さえておきましょう。
- 利用者側の啓発も地道に続ける:今回の脆弱性は「低い権限のユーザー」を起点にします。その低い権限を攻撃者に渡さないことが第一の防波堤で、結局はフィッシング対策や不審な添付ファイルへの警戒といった地道な教育に戻ってきます。IPA「対策のしおり」はエンドユーザー配布用の資料としてそのまま使えます。
現場目線の課題
この手の記事を書いていて毎回もどかしく感じるのは、「更新すればいい」という結論と、実際に全端末へ行き渡らせる労力のあいだにある落差です。
IT資産管理ツールの更新は、他のソフトの更新と少し性格が違います。管理ツール自体を更新するので、失敗したときに管理下の端末が見えなくなるという怖さがあります。だからこそ検証環境で確認してから、部署ごとに段階的に……と慎重になるのですが、その慎重さが結果として全体の完了を遅らせる。しかも今回のように「LAN内の他端末から攻撃できる」タイプの脆弱性は、1台でも古いまま残っていると、そこが穴になり続けます。全体を守るには全体を上げきるしかないのに、全体を上げきるのが一番難しい。ここが本当に厄介なところです。
もう一つ現実的な話をすると、資産管理ツールを入れている組織ほど「うちは資産を把握できている」と思いがちですが、把握の道具そのものが穴になったとき、その道具では自分の穴を見つけられません。管理コンソールが示すバージョン一覧が正しい前提で動くしかない、というのは冷静に考えると心もとない状況です。年に一度でいいので、管理ツールに依存しない方法(ネットワークスキャンや購買記録との突き合わせ)で棚卸しの答え合わせをしておくと、こういう場面で効いてきます。
同種の「管理エージェントの権限昇格」という構図は他社製品でも繰り返し起きています。たとえばServerView Agentsに権限昇格の脆弱性 対応の要点も同じ形の問題でした。自社に常駐している管理系エージェントを一度リストアップしておくことをおすすめします。
まとめ
- SKYSEA Client View/SKYMEC IT Managerに5件の脆弱性が公表された(2026年8月24日)。最大CVSS 8.5で、SYSTEM権限での任意コード実行と、UDPパケット経由での他端末における任意コード実行が想定される。
- 対策版はSKYSEA Client View Ver.21.310.01a以降。M1 Cloud Editionは同日より順次自動適用。SKYMEC IT Managerの対策版バージョンは公表資料に明示がないため、ベンダーへの確認が必要。
- 優先度は高めに。全端末に常駐・SYSTEM権限・横展開可能という3条件が揃っており、CVSS v4の5.8という数字だけを見て後回しにするのは危険。「想定される影響」の文章で判断すること。
出典
- JVN#33423625「SKYSEA Client ViewおよびSKYMEC IT Managerにおける複数の脆弱性」 https://jvn.jp/jp/JVN33423625/(2026年8月24日公表)
- JVNDB-2026-000097 https://jvndb.jvn.jp/ja/contents/2026/JVNDB-2026-000097.html
- Sky株式会社「セキュリティ・脆弱性情報」 https://www.skygroup.jp/security-info/security/skysea.html
- SKYSEA Client View 公式サイト https://www.skyseaclientview.net/
- SKYMEC IT Manager 公式サイト https://www.skymec.net/
- Security NEXT「『SKYSEA Client View』に脆弱性、更新適用を – すでに攻撃が発生」(2016年12月22日) https://www.security-next.com/076947