脆弱性対応

脆弱性・脅威情報

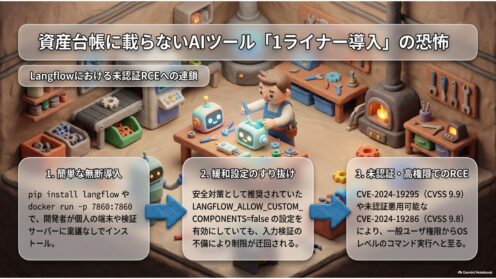
Langflowに深刻なRCE3件、緩和設定も回避

AIエージェント開発ツールLangflowに深刻なRCE脆弱性が3件。1.0.0~1.11.1が対象で修正版は1.11.2です。1件は認証不要、2件はカスタムコンポーネント無効化の緩和設定を回避します。確認手順と対応の要点を解説。
脆弱性・脅威情報
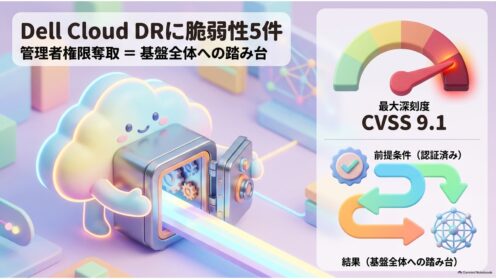
Dell Cloud DRに脆弱性5件、最大CVSS9.1

Dellの災害復旧製品Cloud Disaster Recovery 20.2以前に脆弱性5件。最大はCVSS9.1のOSコマンドインジェクションで修正版は20.3。PowerProtect Data Managerに統合され、導入の記憶がなくても該当しえます。
脆弱性・脅威情報

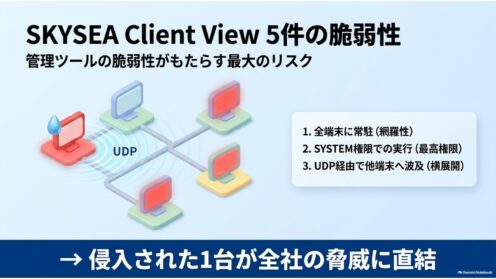
SKYSEA Client Viewに5件の脆弱性、SYSTEM権限で任意コード実行

Sky株式会社のIT資産管理ツールSKYSEA Client ViewとSKYMEC IT Managerに5件の脆弱性。最大CVSS8.5で、SYSTEM権限の任意コード実行とUDP経由の他端末攻撃が想定されます。対策版と確認手順を情シス目線で整理しました。
脆弱性・脅威情報

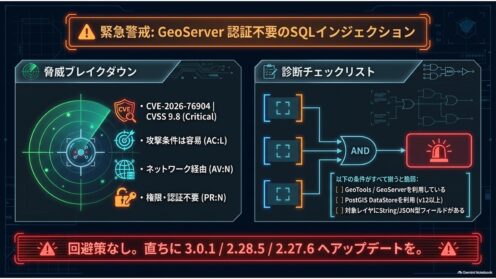
GeoServer脆弱性CVE-2026-76904に緊急対応を

地図配信サーバGeoServerに認証不要のSQLインジェクション脆弱性CVE-2026-76904(CVSS 9.8)。回避策はなく即時更新が必要です。影響条件、公開直後から観測される探索、該当インスタンスの確認手順を解説します。
脆弱性・脅威情報

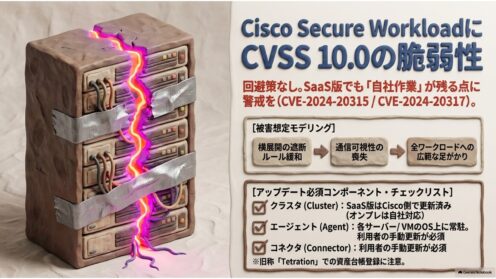
Cisco Secure Workloadに脆弱性、CVSS10が2件

Ciscoが2026年8月19日、ワークロード保護製品「Cisco Secure Workload」の脆弱性5件を公表。うち2件はCVSS10.0で回避策なし。SaaS版でもエージェントとコネクタは自社更新です。該当判定と更新の勘所を整理します。
脆弱性・脅威情報

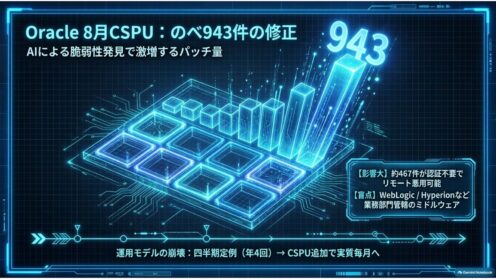
Oracle 8月CSPU、943件修正と月例化の影響

Oracleが2026年8月18日に公開した月例CSPUでのべ943件を修正。約467件が認証不要でリモート悪用可能です。Fusion MiddlewareとHyperionが半数超を占め、四半期前提のパッチ運用は見直しが必要になります。
脆弱性・脅威情報

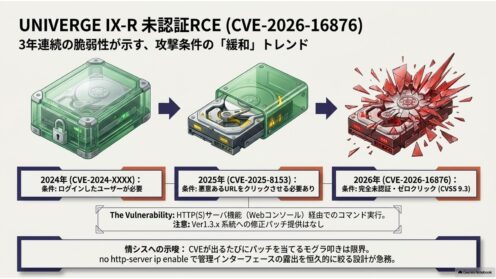
UNIVERGE IX-Rに未認証RCE、1.3系は修正なし

NEC UNIVERGE IX-R/IX-Vシリーズに認証なしで任意コマンドを実行される脆弱性(CVE-2026-16876、CVSS9.4)。対処版はVer1.4.34/1.5.29。1.3系以前に修正版はなく、WebGUI未使用でも該当しうる条件と確認手順を解説します。
脆弱性・脅威情報

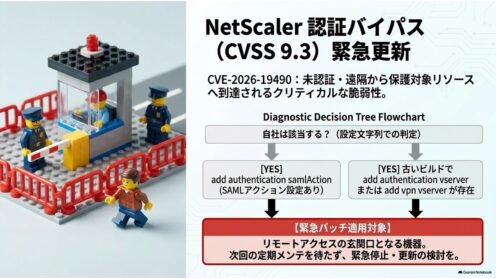
NetScaler認証バイパス、CVSS9.3で緊急更新を

NetScaler ADC/GatewayにCVSS9.3の認証バイパスCVE-2026-19490。未認証・遠隔で悪用されうる一方、該当条件はビルドとSAML設定で変わります。修正版ビルドと設定文字列での該当判定、更新後の確認点を整理します。
脆弱性・脅威情報

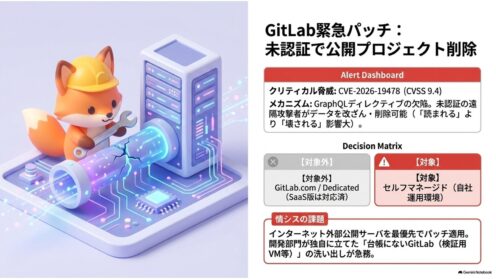
GitLab緊急パッチ、未認証で公開プロジェクト削除

GitLabが8月17日に定例外の緊急パッチを公開。CVE-2026-19478(CVSS 9.4)は未認証で公開プロジェクトを改ざん・削除できるおそれ。セルフマネージド環境の版数確認と優先順位を解説します。
脆弱性・脅威情報

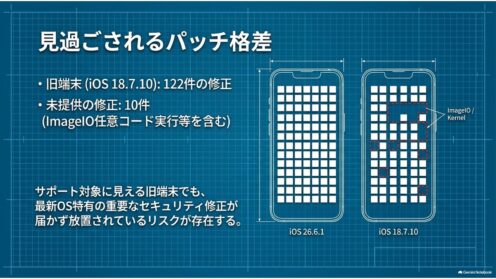
iOS 18.7.10公開 旧端末に未提供の修正10件

Appleが2026年8月17日にiOS 26.6.1・macOS Tahoe 26.6.2・旧端末向けiOS 18.7.10を公開。旧端末には122件が一度に届いた一方、最新OSにしかない修正が10件あります。差分の中身と情シスの確認手順を整理します。
脆弱性・脅威情報

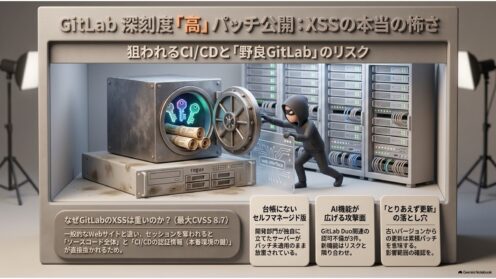
GitLab 19.2.2公開、XSSなど脆弱性13件

GitLabが2026年8月12日にセキュリティパッチ19.2.2/19.1.4/19.0.6を公開し、脆弱性13件を修正しました。深刻度「高」6件の内訳、CVSS 8.7のXSSが重い理由、自社のGitLabを洗い出す確認手順を情シス向けに整理します。
脆弱性・脅威情報

OpenVPNに脆弱性7件、8月に追加修正版も公開

OpenVPN 2.6.21/2.7.5で7件の脆弱性が修正され、さらに8月6日に2.6.22/2.7.6が公開されました。最大CVSS9.1、多くはVPNサーバを落とすDoSです。自社の影響確認と、機器組み込み版という盲点を情シス目線で整理します。
脆弱性・脅威情報

WordPress 7.0.3公開 ログイン画面に認証不要XSS

WordPress 7.0.3が公開され、ログイン画面の認証不要な反射型XSS(CVE-2026-64638)を含む12件が修正されました。4.7以降が対象で実証コードも公開済み。情シスが今日確認すべき点を整理します。
脆弱性・脅威情報

Node.jsに脆弱性11件 HTTP/2の高深刻度に注意

Node.jsが2026年7月29日に11件の脆弱性を修正しました。深刻度Highは3件で、HTTP/2の解放済みメモリ参照とPermission Modelの許可範囲逸脱が中心。修正版と自社の該当判定手順を一次情報から整理します。
脆弱性・脅威情報

BIND 9に9件の脆弱性、DNSSEC汚染に緊急対応を

ISCがBIND 9のセキュリティ更新を公開し9件の脆弱性を修正。最大CVSS8.6のDNSSEC検証を突くキャッシュ汚染を含み、多くが検証層に集中。キャッシュDNSサーバを自社運用する情シス向けに影響と対応を整理します。