パストラバーサル

脆弱性・脅威情報

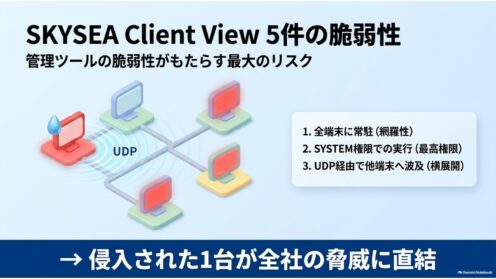
SKYSEA Client Viewに5件の脆弱性、SYSTEM権限で任意コード実行

Sky株式会社のIT資産管理ツールSKYSEA Client ViewとSKYMEC IT Managerに5件の脆弱性。最大CVSS8.5で、SYSTEM権限の任意コード実行とUDP経由の他端末攻撃が想定されます。対策版と確認手順を情シス目線で整理しました。
脆弱性・脅威情報
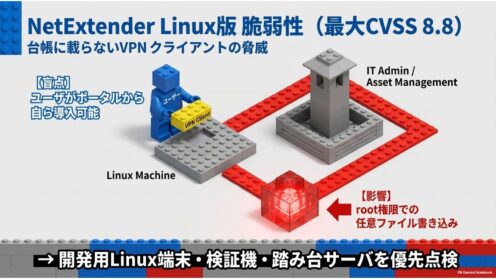
NetExtender Linux版に脆弱性2件 最大8.8

SonicWallのSSL-VPNクライアントNetExtenderのLinux版に脆弱性2件。最大CVSS8.8でroot権限の任意ファイル書き込みにつながります。修正版10.3.6・回避策なし・Windows版は非該当。該当判定の手順を整理します。
脆弱性・脅威情報

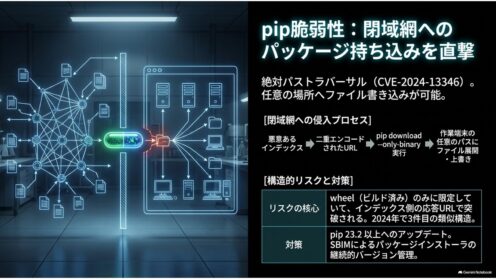
pipに脆弱性、閉域網へのパッケージ持込が直撃

Pythonのpipに絶対パストラバーサルの脆弱性CVE-2026-13346。修正版は26.2です。悪意あるインデックスが前提ですが、実質の影響はpip downloadの--only-binaryに集中し、閉域網への持ち込み手順が該当します。
脆弱性・脅威情報

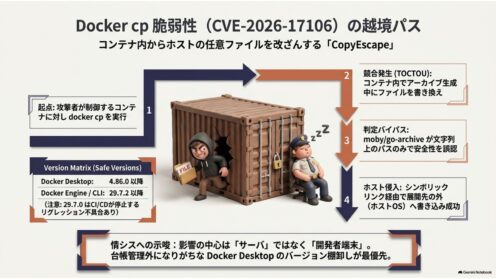
Docker cpに脆弱性、コンテナからホスト改ざん

docker cpの裏で動くライブラリmoby/go-archiveに、展開先の外へ書き込める脆弱性CopyEscape(CVE-2026-17106)が判明。PoCも公開済み。Docker Desktopは4.86.0、Engine/CLIは29.7.2以降へ更新を。
脆弱性・脅威情報

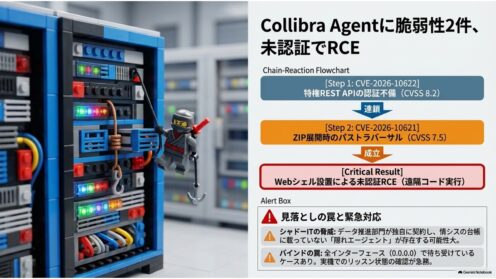
Collibra Agentに脆弱性2件、未認証でRCE

データカタログ基盤Collibraのエージェントに認証不備とZip Slipの2件。連鎖すると未認証でRCEに至ります。全インターフェースにバインドしていた観測もあり、社内に置かれたエージェントの棚卸しが必要です。
脆弱性・脅威情報

Gitea CVE-2026-59774、未認証でRCEの恐れ

セルフホスト型Gitサービス「Gitea」にCVSS 9.8の脆弱性CVE-2026-59774。公開リポジトリが1つあれば未認証で任意ファイルを読まれ、内部トークン経由でコード実行に至る恐れ。修正版は1.27.1です。
脆弱性・脅威情報

NVIDIA Dynamoに15件脆弱性。社内LLM基盤の確認急げ

NVIDIAのLLM推論スタックDynamoに15件の脆弱性が公表。CRITICAL 1件を含み、認証不要でリモートから攻撃可能なものも。GitHubから導入するため資産台帳に載りにくいAI推論ミドルウェアの棚卸しと対応が急務です。