権限昇格

脆弱性・脅威情報

Microsoft月例パッチ973件 悪用中2件は新旧で分断

2026年9月のMicrosoft月例更新は973件。悪用中の2件はCVE-2026-81963がWindows 11/Server 2025、CVE-2026-85880がWindows 10/Server 2022以前と対象が完全に分かれます。一次データで整理しました。
脆弱性・脅威情報
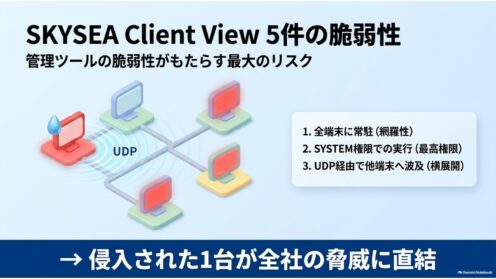
SKYSEA Client Viewに5件の脆弱性、SYSTEM権限で任意コード実行

Sky株式会社のIT資産管理ツールSKYSEA Client ViewとSKYMEC IT Managerに5件の脆弱性。最大CVSS8.5で、SYSTEM権限の任意コード実行とUDP経由の他端末攻撃が想定されます。対策版と確認手順を情シス目線で整理しました。
脆弱性・脅威情報

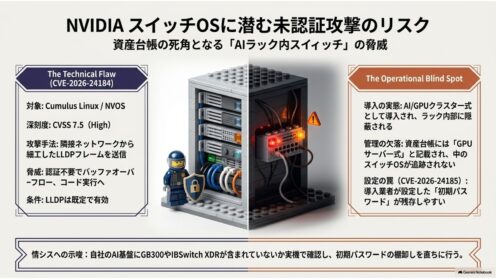
NVIDIAスイッチOSに脆弱性3件 未認証のLLDP攻撃も

NVIDIAが2026年8月18日、ネットワークOS「Cumulus Linux」とスイッチOS「NVOS」の脆弱性3件を公表。認証不要・隣接ネットワークからのLLDPバッファオーバーフローを含む。影響判定の手順と対応の優先順位を解説します。
脆弱性・脅威情報

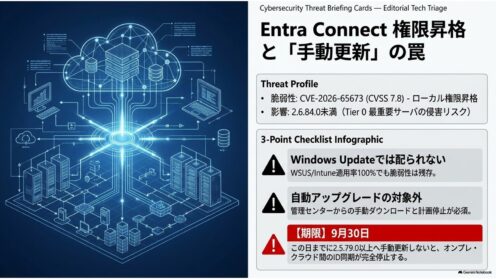
Entra Connectに権限昇格脆弱性 手動更新が必須

Microsoft Entra Connectに権限昇格の脆弱性CVE-2026-65673。2.6.84.0未満が対象で修正版は7月公開済み。Windows Updateでは配られず自動更新も当てになりません。9月30日の同期停止期限も解説。
脆弱性・脅威情報

Pegatron製ドライバに脆弱性、BYOVD悪用の恐れ

Pegatron製のWindowsカーネルドライバー「tdeio64.sys」に権限昇格の脆弱性2件が公表されました。修正版は提供されておらず、署名済みドライバーを悪用するBYOVD攻撃の観点から、自社PCの機種に関わらず確認が必要です。
脆弱性・脅威情報

ServerView Agentsに権限昇格の脆弱性 対応の要点

エフサステクノロジーズのサーバ管理ソフト「ServerView Agents for Windows」にSYSTEM権限を奪われる権限昇格の脆弱性(CVE-2026-27788ほか)。影響範囲と情シスが確認すべき点を実務目線で整理します。
用語解説

権限昇格とは?攻撃の仕組みと情シスの対策を解説

権限昇格とは、攻撃者が本来持つはずのない上位の権限を不正に得ることです。垂直・水平の2タイプ、代表的な手口、そして情シスが押さえるべき最小権限と脆弱性管理の勘所をわかりやすく解説します。
脆弱性・脅威情報

Apache HTTP Server 2.4.68公開―13件の脆弱性を一括修正【2026年6月】

2026年6月8日、Apache HTTP Server 2.4.68がリリースされ、権限昇格・DoS・バッファオーバーフローなど13件のCVEが修正されました。2.4.67以前を運用中の情シス担当者は速やかな適用を検討してください。
脆弱性・脅威情報

Linux権限昇格『Copy Fail』CVE-2026-31431とは

Linuxカーネルの権限昇格の脆弱性「Copy Fail」(CVE-2026-31431)を情シス向けに整理。一般ユーザーがroot権限を奪取でき、コンテナ脱出にもつながります。影響範囲・暫定回避策・公的指針への対応を解説します。
脆弱性・脅威情報

BYOVD攻撃とは?正規ドライバ悪用と最新脆弱性対策

開発終了したPC Tools製ドライバ「PCTCore64.sys」にアクセス制御不備の脆弱性(CVE-2026-8501)。自社が同製品を使っていなくても、正規署名ドライバを持ち込む「BYOVD」攻撃の踏み台になり得ます。仕組みと情シスの現実的な対策を解説します。