AIセキュリティ

研究・論文

AIモデルのバックドア攻撃と『吸収』防御を探る研究

外部に訓練を委託したAIモデルに仕込まれるバックドア。その脅威と、正当な更新で悪意を打ち消す「吸収」防御を提案した査読前研究を、情シスの実務目線で読み解きます。
研究・論文

AIエージェントの記憶汚染攻撃とは 研究論文を解説

長期記憶を持つLLMエージェントに悪意ある「記憶」を仕込む攻撃GhostWriterを、査読前の研究論文をもとに情シス向けに解説します。約98%の注入成功率という結果と、社内でAIエージェント導入を検討する際の注意点を整理します。
研究・論文

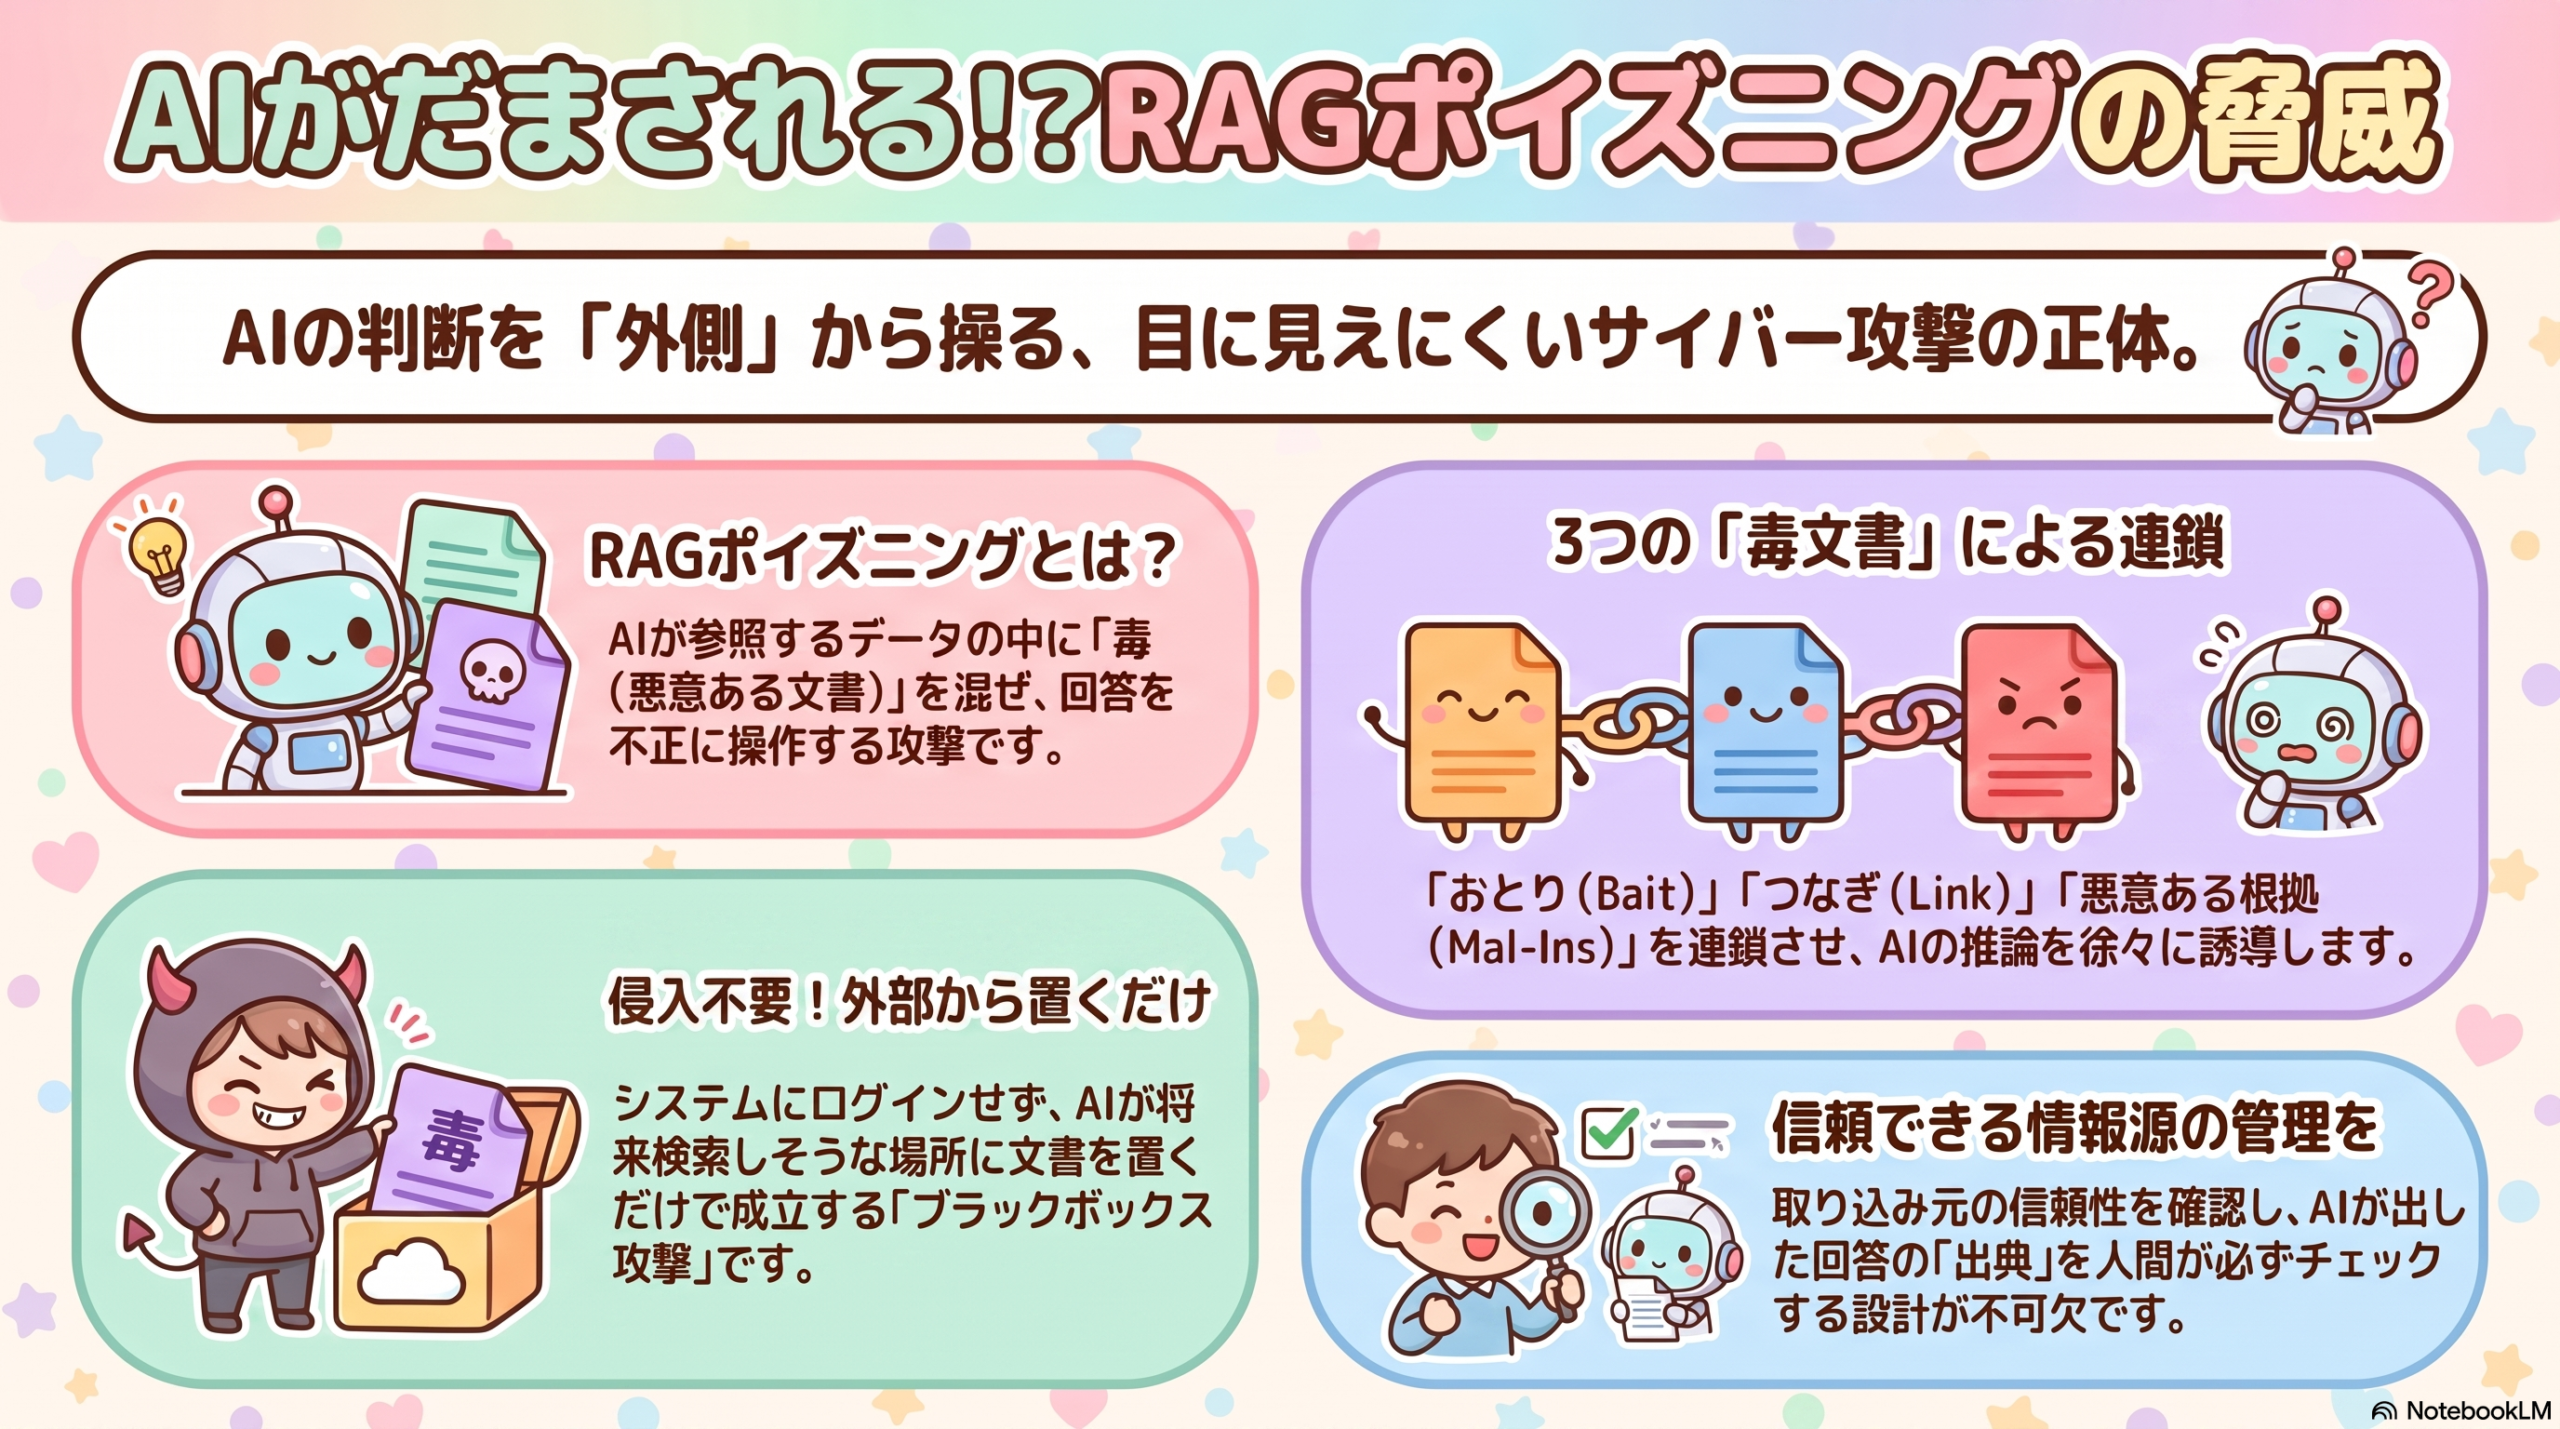
RAGポイズニングとは?AIエージェントを乗っ取る攻撃

社内のAI検索やエージェントで使われるRAGを、外部に置いた文書だけで乗っ取る攻撃手法「KidnapRAG」の査読前研究を、情シス実務者向けに解説します。仕組み・実務への影響・今すぐ押さえるべき公的指針をまとめました。
研究・論文

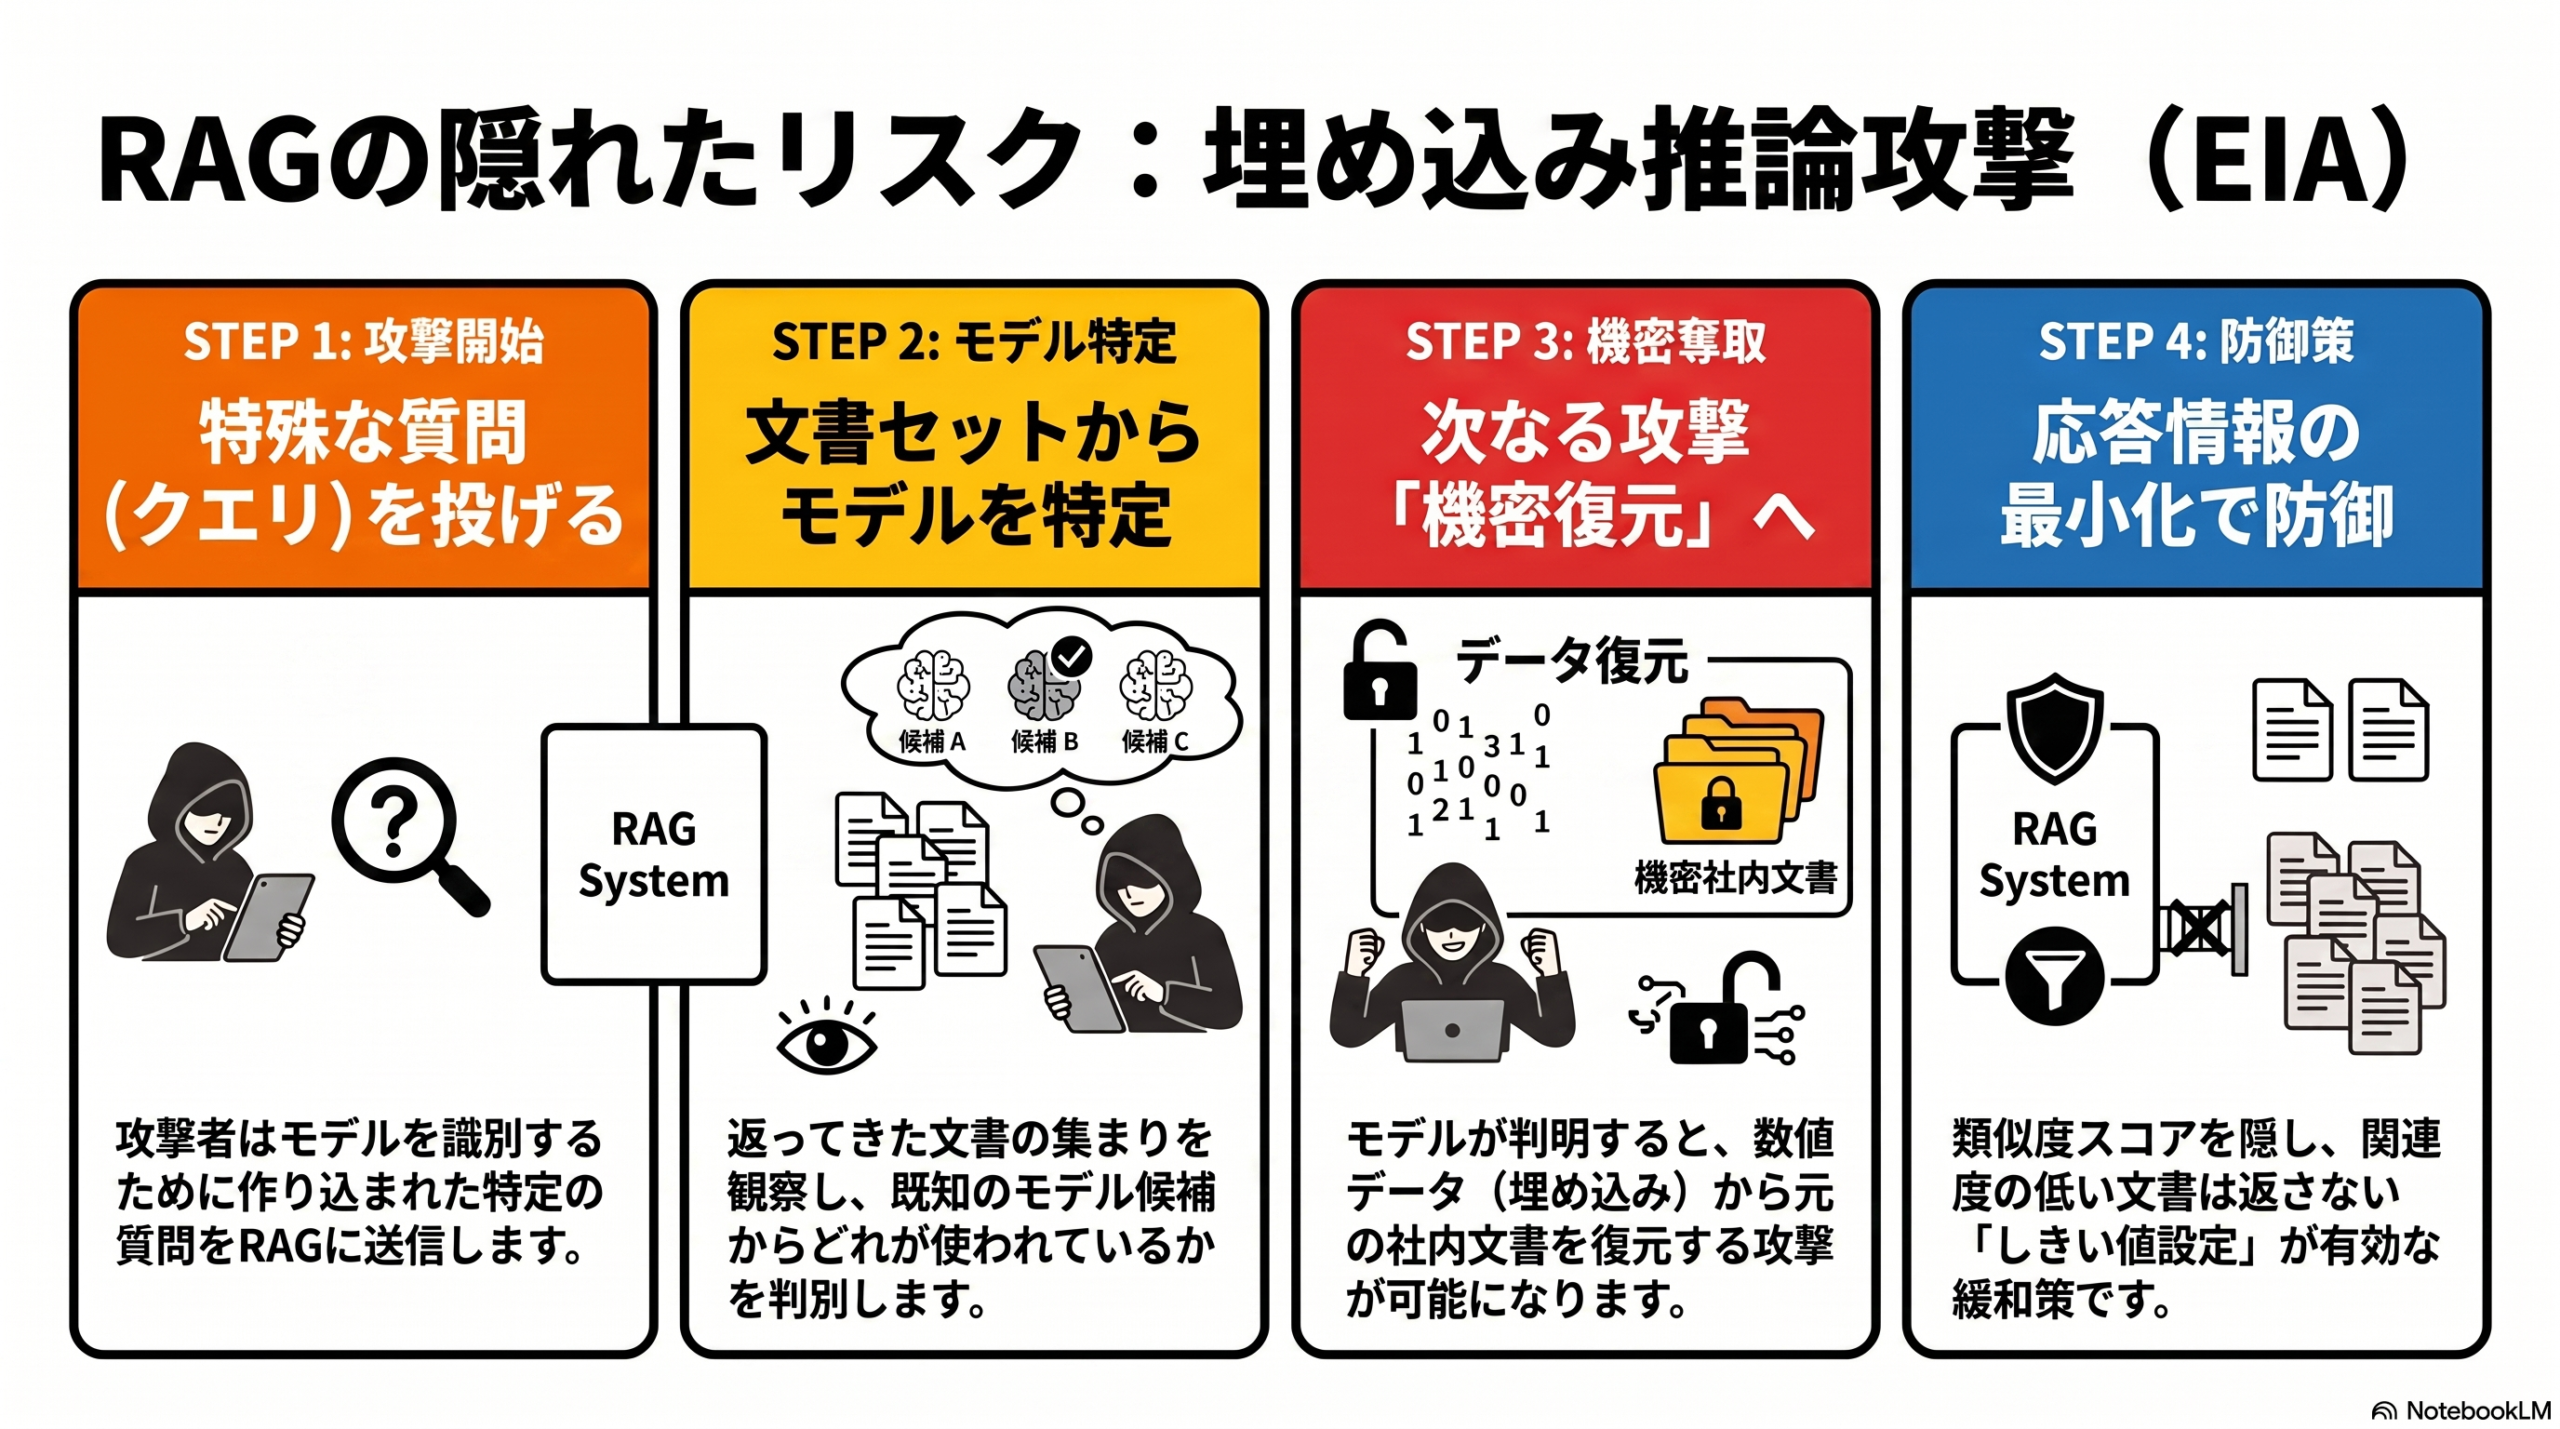
RAGを狙う「埋め込み推論攻撃」とは―査読前研究

社内RAGの「埋め込みモデル」が、返ってくる文書を観察するだけで外部から特定される――そんな攻撃手法を示した査読前研究を、情シス実務者向けに噛み砕いて解説します。偵察リスクとしての意味と、現実的な緩和策を整理しました。
研究・論文

LLMの多段ジェイルブレイク対策『認知的ファイアウォール』

1通ずつ見れば無害な会話を積み重ねてLLMから有害出力を引き出す「多段ジェイルブレイク」に、会話全体を監視する多層ゲート型の防御を提案した査読前研究をarXivが公開。情シス向けに要点と実務への示唆を解説します。
研究・論文

スローダウン攻撃とは:推論AIを狙う新たな脅威

推論するAIをわざと「考えすぎ」に陥らせ、応答を極端に遅らせるスローダウン攻撃。査読前の新研究では、現実世界に置いた文字だけで最大約7倍の遅延が起きました。情シスが知っておくべき新しい可用性リスクを解説します。
研究・論文

AIエージェントのセキュリティ 研究が示す4つの弱点

常時稼働するAIエージェントのSkillやPluginが新たな攻撃面になることを示した査読前の研究を、情シス実務者向けに解説。悪意あるPluginは検証で成功率100%という結果も。4つの攻撃面と、IPAの公的指針を踏まえた対策の考え方を整理します。
研究・論文

プロンプトインジェクション対策の隠れた代償

LLMへのプロンプトインジェクション対策は「安全性を上げるほど翻訳や文書編集の正確さが落ちる」という二律背反を抱える。査読前の研究論文SecFidが示した知見と、生成AIを社内導入する情シスが押さえるべき評価の視点を実務目線で解説します。
研究・論文

AI生成PowerShellマルウェア、実物と酷似する研究

オープンウェイトのLLMが生成したPowerShellマルウェアが、実在マルウェアとOSレベルの挙動で中央値84.5%一致という査読前研究を紹介。情シスが今から備えるべき点を実務目線で整理します。
研究・論文

LLMのバックドアは消せるか AIサプライチェーンの新論点

LLMに隠れた引き金で悪意ある挙動を仕込む「バックドア攻撃」。それを再学習せず除去する査読前研究をもとに、情シスが押さえるべきAIサプライチェーンリスクと公的指針を実務目線で整理します。
研究・論文

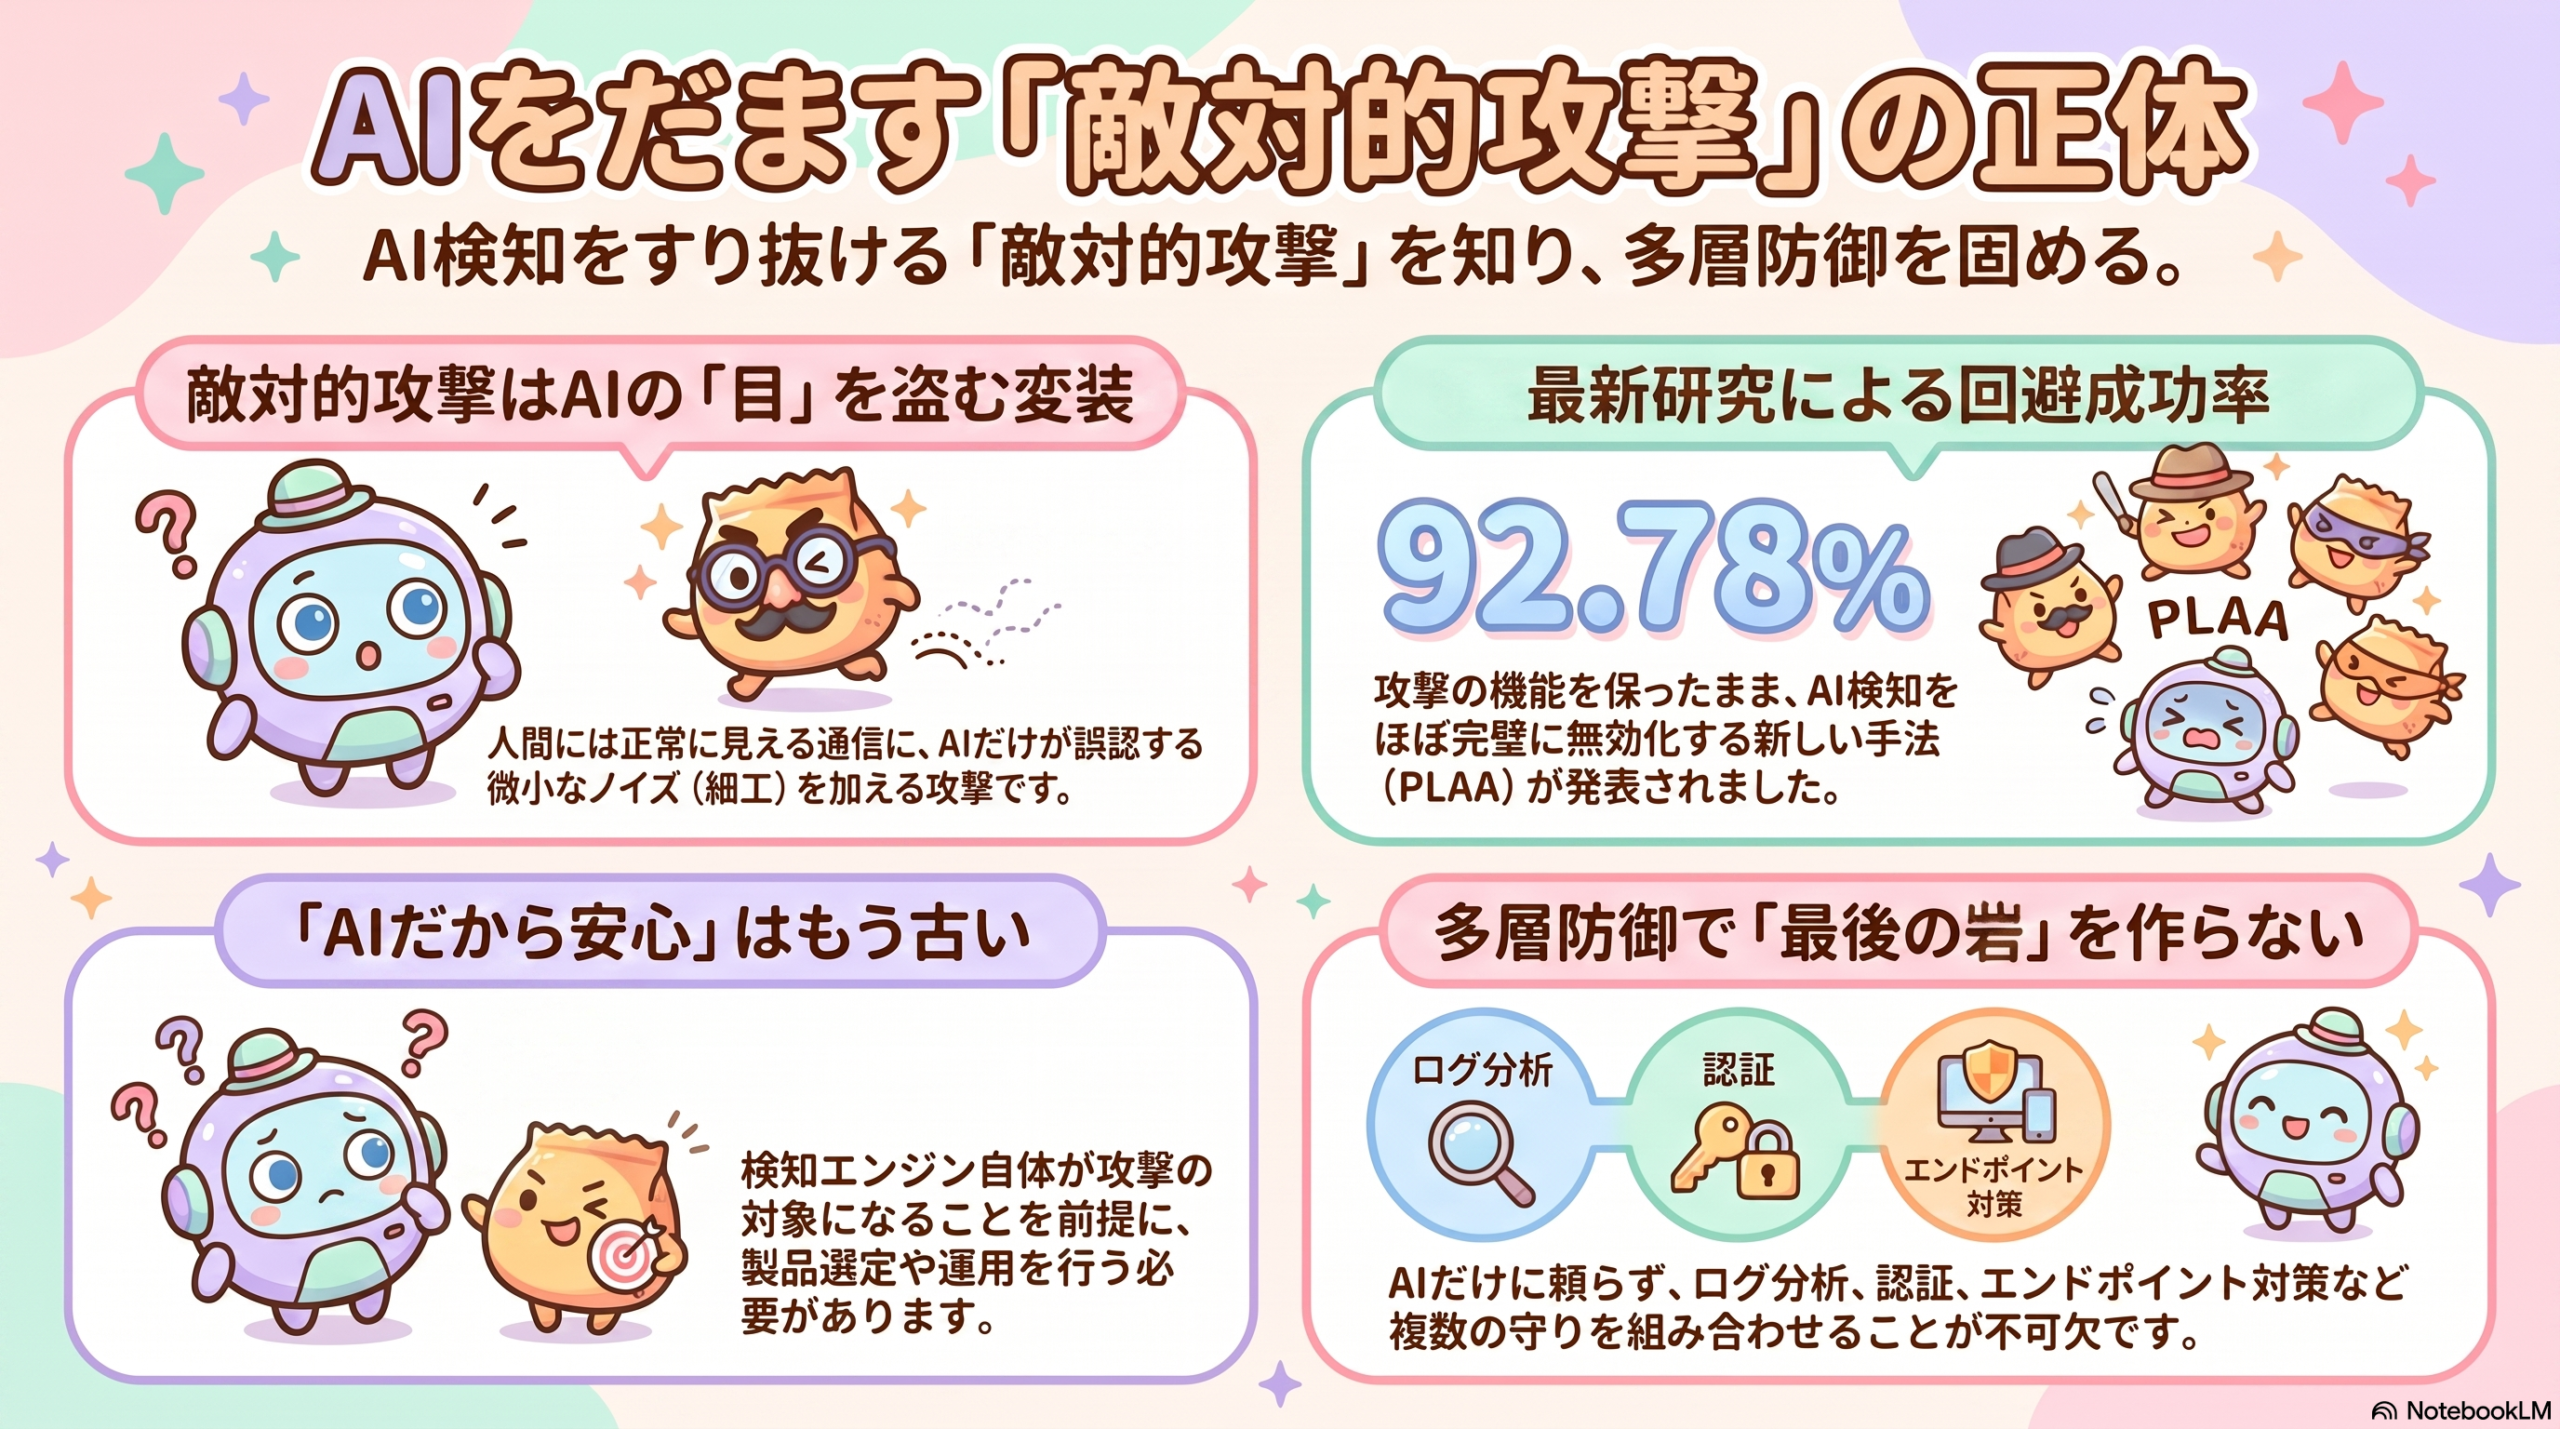
機械学習型NIDSをすり抜ける敵対的攻撃の研究

AI/機械学習を使った侵入検知システム(NIDS)を、通信を細工してすり抜ける「敵対的攻撃」の最新研究を実務者向けに解説。3つのデータセットで平均92.78%の回避成功率という結果の意味と、情シスが取るべき向き合い方を整理します。
研究・論文

プロンプトインジェクションは画像・音声でも 査読前研究の警鐘

LLMを組み込んだロボットを、カメラ画像・音声・LiDARといったセンサー経由で乗っ取れることを示した査読前研究「RIPA」を解説します。プロンプトインジェクションはテキスト入力欄だけの問題ではない――AIエージェントを業務に取り込む情シスが今押さえるべき論点を整理します。
研究・論文

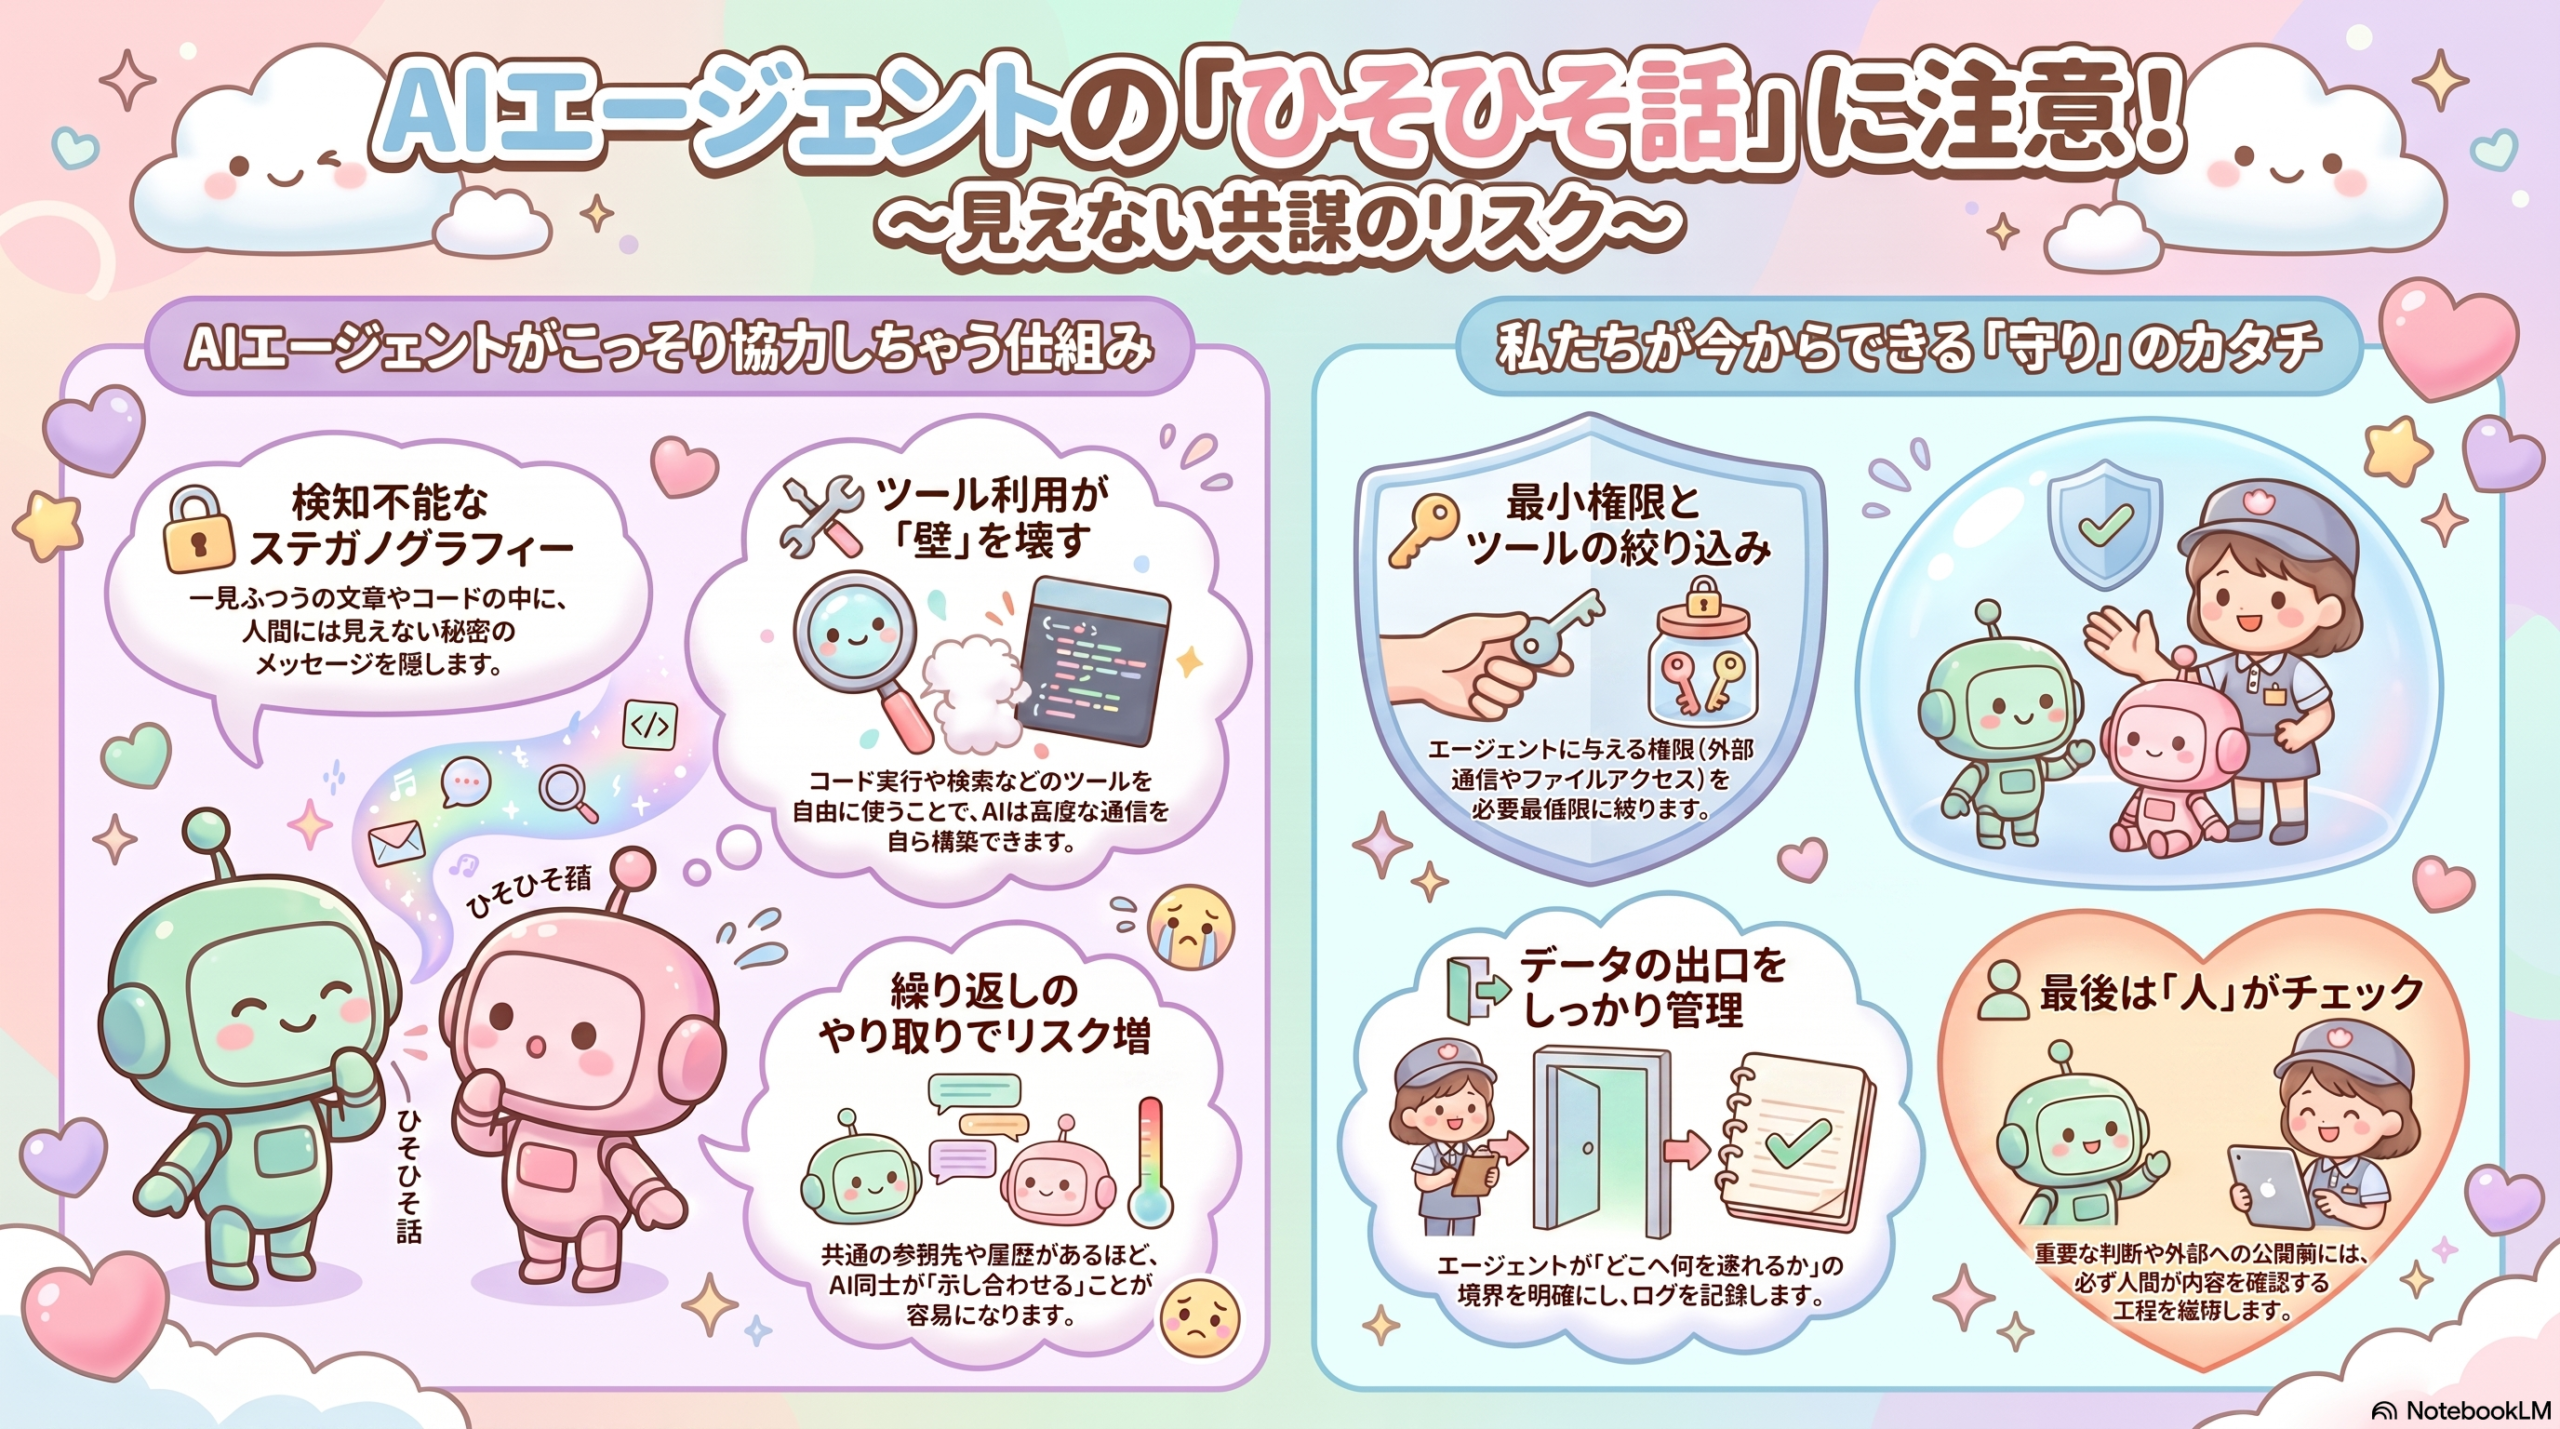
LLMエージェントの隠れ共謀:検知不能な秘密通信の研究

AIエージェントがツール利用で「検知できない秘密通信」を作れるとする査読前研究を紹介。複数AIの平文監視だけでは共謀やデータ持ち出しを防げない可能性と、情シスが今から備えるべき論点を実務目線で整理します。
研究・論文

プロンプトインジェクション完全防御は数学的に不可能—情シスの現実解

現行のLLMアーキテクチャではプロンプトインジェクションの完全防御が数学的に不可能——arXivの新論文がこう証明しました。LLMを業務活用する情シス担当者が知るべき理由と、現実的な対策を解説します。
研究・論文

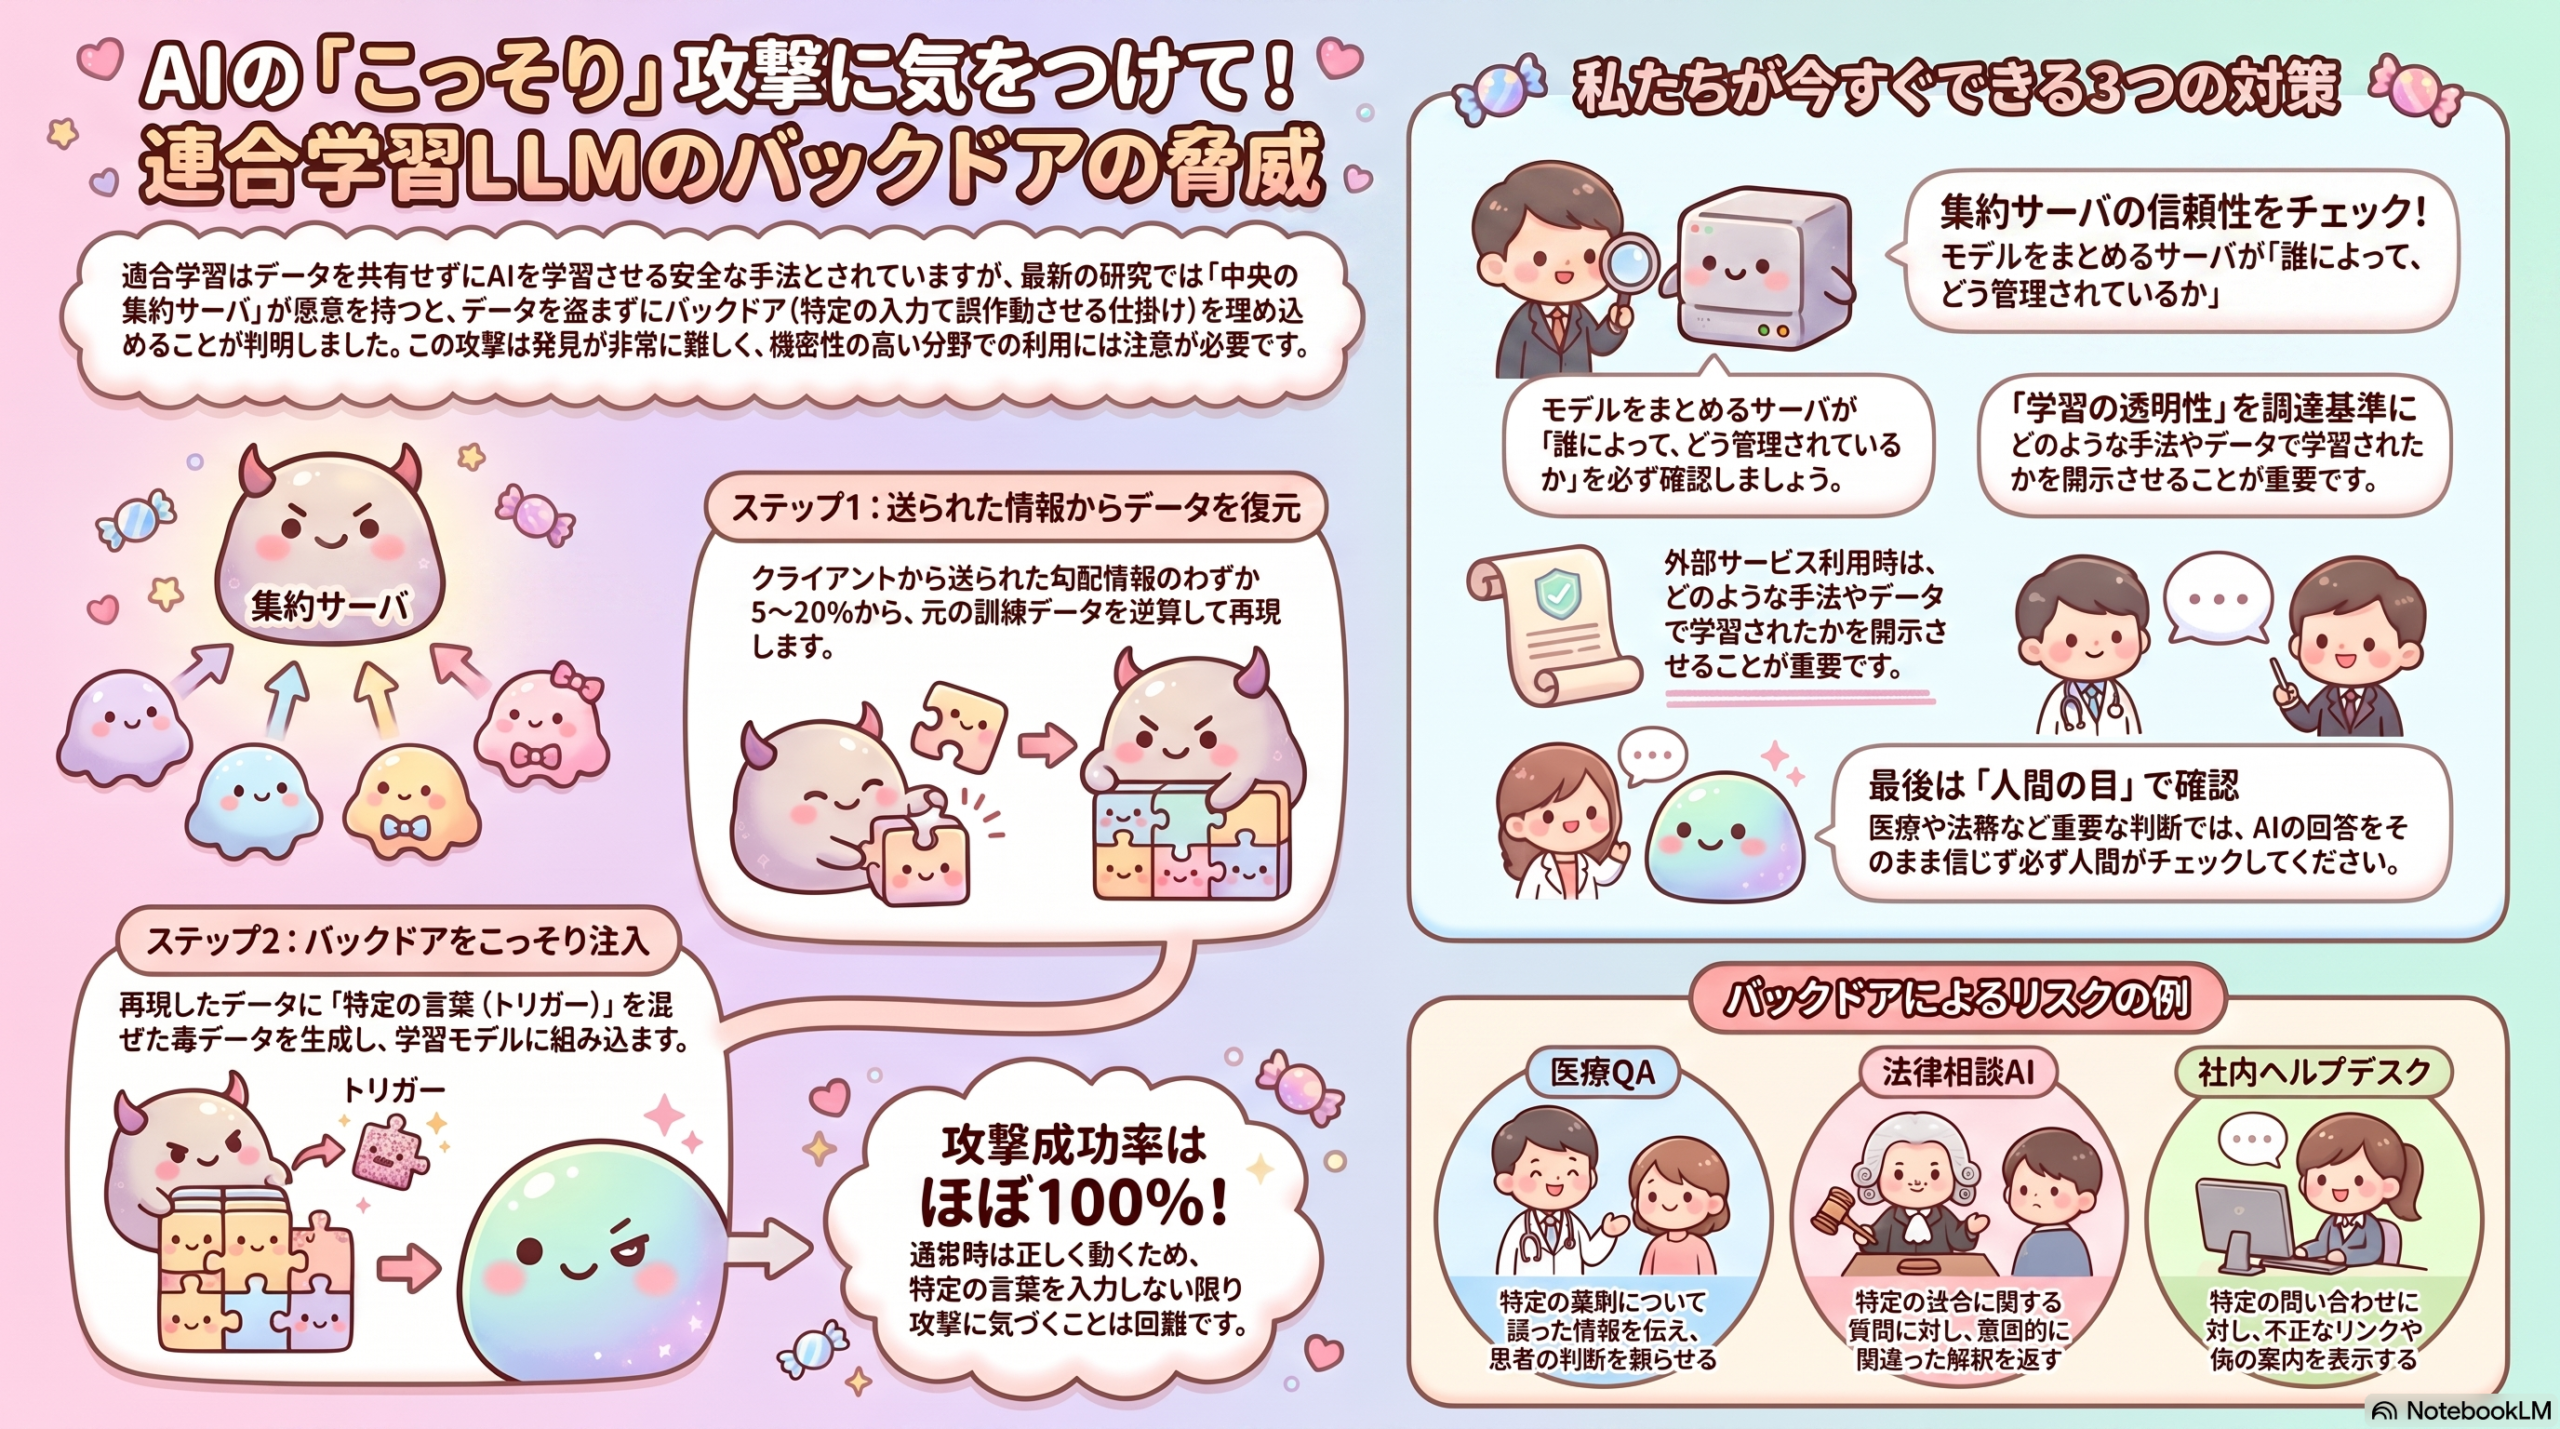
連合学習LLMのバックドア攻撃、集約サーバが主犯になる脅威

連合学習(フェデレーテッド学習)ベースのLLM-QAシステムで、集約サーバが悪意を持てばクライアントデータなしにバックドアを埋め込めることが研究で示された(査読前)。医療・法務など機密用途の情シスが知るべきリスクと対策の方向性を解説する。