脆弱性管理

脆弱性・脅威情報

Gitea CVE-2026-59774、未認証でRCEの恐れ

セルフホスト型Gitサービス「Gitea」にCVSS 9.8の脆弱性CVE-2026-59774。公開リポジトリが1つあれば未認証で任意ファイルを読まれ、内部トークン経由でコード実行に至る恐れ。修正版は1.27.1です。
脆弱性・脅威情報

SAP 8月月例、CVSS10.0とSAP GUI経路の欠陥

SAPが2026年8月11日に月例更新を公開。最大はCVSS 10.0のCommerce Cloud。加えてSAP GUIが使うDIAGプロトコルに認証不要のメモリ破損(CVE-2026-34265)があり、ABAPを使う全社が対象です。
研究・論文

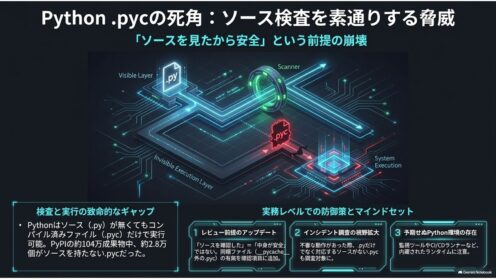
Pythonの.pyc、ソース検査を素通りする実態

Pythonは.pycだけでも実行できます。PyPIの約104万成果物を調べた査読前研究で、28,193個がソースを伴わない.pycでした。ソースだけ見るスキャンでは中身が見えない「検査と実行のギャップ」と、情シスが今できる確認方法を整理します。
脆弱性・脅威情報

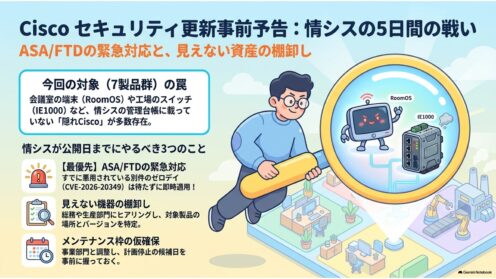
Cisco 8月19日に修正版公開、ASA/FTDも対象

Ciscoが2026年8月19日にセキュリティアドバイザリを公開すると事前通知しました。対象は9製品群で、KEV登録済みゼロデイの対応直後のASA/FTD/FMCも含まれます。5日間で情シスが準備すべきことを整理します。
脆弱性・脅威情報

Microsoft月例パッチ751件、実質420件の見極め方

2026年8月のMicrosoft月例更新は751件。ただし329件はAzure Linux専用で、一般的なWindows環境に関わるのは約420件です。悪用中のゼロデイ1件、公開済み2件(LegacyHive含む)と、盆休み直前の絞り込み方を実データで整理します。
脆弱性・脅威情報

Surface脆弱性CVE-2026-54120、CVSS9.9でも対応不要

Microsoft Surfaceのリモートコード実行脆弱性CVE-2026-54120はCVSS9.9ですが、Microsoft側で修正済みのため利用企業の対応は不要です。クラウドサービスCVEの読み解き方を解説します。
脆弱性・脅威情報

QNAP NASにCSRF脆弱性、深刻度が割れる理由

QNAP NASの標準アプリNotification CenterにCSRF脆弱性(CVE-2025-58468)。修正版は1.10.0.3291以降。深刻度はQNAP評価5.1とNVD評価8.8に割れており、自社の設置状況で優先度を判断する必要があります。
脆弱性・脅威情報

Cisco脆弱性12件公開、SD-WANとIOS XEが緊急

Ciscoが2026年8月5日にアドバイザリ12件を一斉公開。Catalyst SD-WAN(CVSS9.9)とIOS XE(同9.8)が緊急で回避策なし。設定に関係なく影響し、AI活用で発見された点も含め情シスへの意味を整理します。
脆弱性・脅威情報

TeamCity脆弱性が悪用中、侵害痕跡の確認手順

JetBrains TeamCityの未認証RCE(CVE-2026-63077、CVSS9.8)が実際に悪用され始めました。CISAはKEVに追加し期限を3日に設定。修正版適用と、公式が示した侵害痕跡の確認手順をまとめます。
脆弱性・脅威情報

OpenSSLのOCSP脆弱性、影響は3.6と4.0のみ

OpenSSLが2026年8月5日に公表したCVE-2026-54876は、OCSPレスポンス検証を有効にしたTLSクライアントでメモリリークが起きる問題です。影響は3.6系と4.0系のみ、しかも当該機能は既定で無効。修正版は執筆時点で未公開です。
脆弱性・脅威情報

pgAdmin 4に再び脆弱性7件、前回修正に不備

PostgreSQL管理ツールpgAdmin 4に7件の脆弱性。最大CVSS 9.9でOSコマンド実行や他ユーザーのDB認証情報窃取に至ります。うち複数は前回v9.16の修正不備による再発で、更新済みの組織も対応が必要です。
脆弱性・脅威情報

SharePoint 2016/2019サポート終了 悪用は継続

オンプレ版SharePoint Server 2016/2019は2026年7月14日にサポート終了。一方JPCERT/CCは7月31日、CVE-2026-50522の悪用観測を追記しました。修正が二度と来ない製品が現に狙われています。ビルド番号での該当判定と移行の考え方を整理します。
脆弱性・脅威情報

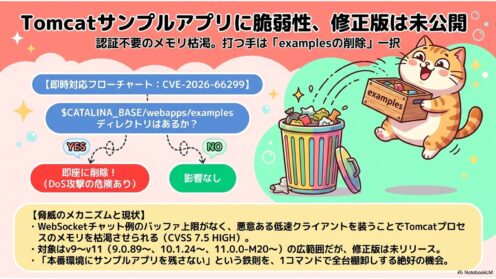
Tomcatサンプルアプリに脆弱性、修正版は未公開

Apache Tomcat同梱のサンプルアプリ(examples)にDoS脆弱性CVE-2026-66299が公表されました。修正版11.0.25/10.1.58/9.0.121は執筆時点で未リリースで、打つ手はexamplesの削除一択です。5分でできる該当判定の手順を整理します。
脆弱性・脅威情報

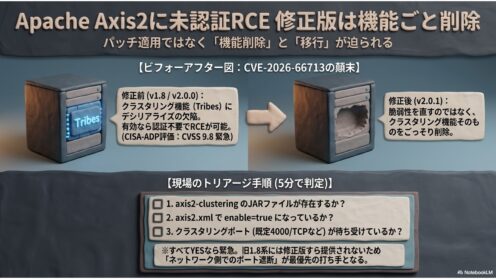
Apache Axis2に未認証RCE 修正版は機能ごと削除

Apache Axis2/Javaのクラスタリング機能に未認証RCEの脆弱性CVE-2026-66713が公表されました。既定は無効ですが、有効なら緊急です。修正版2.0.1は機能ごと削除、旧1.8系に修正版はありません。該当判定の手順と打ち手を整理します。
脆弱性・脅威情報

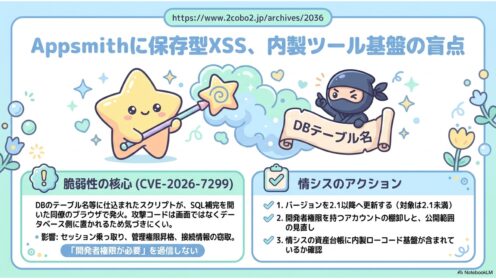
Appsmithに保存型XSS、内製ツール基盤の盲点

社内業務ツールを内製するローコード基盤Appsmithに保存型XSS(CVE-2026-7299)が見つかりました。DBのテーブル名にスクリプトを仕込み、SQL補完を開いた同僚のセッションを奪う手口です。対象は2.1未満。情シスの点検ポイントを整理します。