脆弱性管理

脆弱性・脅威情報

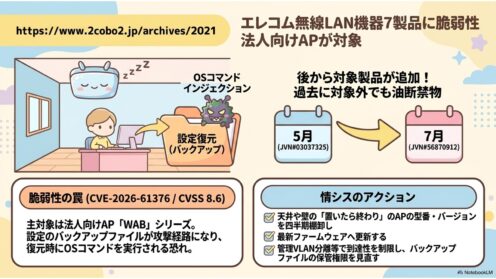
エレコム無線LAN機器7製品に脆弱性 法人向けAPが対象

エレコム製の無線LAN機器7製品にOSコマンドインジェクション2件とXSS1件の脆弱性(JVN#56870912、2026年7月28日)。主対象は法人向けAPのWABシリーズ5製品です。対象型番と修正済みファームウェア、現場での棚卸しの勘所を整理します。
脆弱性・脅威情報
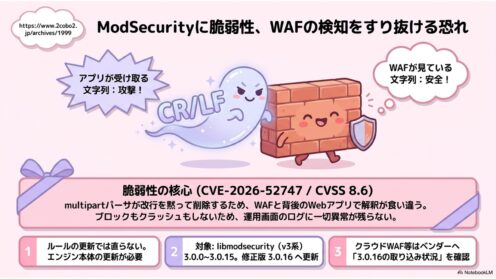
ModSecurityに脆弱性、WAFの検知をすり抜ける恐れ

WAFエンジンModSecurityに検知をすり抜けられる脆弱性CVE-2026-52747(CVSS 8.6)が公表。対象はlibmodsecurity 3.0.0〜3.0.15、修正版は3.0.16。ログに異常が残らない理由と、ルール更新では直らない理由を解説します。
脆弱性・脅威情報

Cisco脆弱性開示が月2回に定例化、7日前予告も

Ciscoが2026年7月から脆弱性情報の公開を定例化しました。毎月第1・第3水曜日に公開し、7日前に対象製品を予告します。8月5日はIOS XEなど6製品が対象。CVEをCWE単位で束ねる変更も含め、情シスの脆弱性管理への影響を整理します。
脆弱性・脅威情報

Microsoft月例パッチ569件、AIが変える脆弱性対応

2026年7月のMicrosoft月例更新は約570件と過去最多を記録しました。悪用済みゼロデイ2件を含みます。件数急増の背景にあるAIによる脆弱性発見と、情シスが取るべきトリアージの考え方を解説します。
脆弱性・脅威情報

Tera Termに脆弱性2件、管理端末のメモリ漏えい

JVNは2026年7月16日、Tera TermのSSHプラグインTTSSH2の脆弱性2件(CVE-2026-58317、CVE-2026-60060)を公表。悪意あるSSHサーバへの接続で管理端末のメモリが漏えいする恐れがあります。影響範囲と点検ポイントを整理します。
脆弱性・脅威情報

Dell PowerProtect脆弱性359件を修正、更新の要点

Dellがバックアップ管理基盤「PowerProtect Data Manager」の脆弱性359件を修正。REST APIの入力検証不備(CVE-2026-40712、CVSS9.1)を含みます。うち353件はLinuxカーネルやLog4j等のサードパーティ由来。情シスが押さえるべき影響範囲・緊急度の測り方・更新の要点を実務目線で解説します。
脆弱性・脅威情報

SharePoint・Check Point脆弱性、CISAがKEV追加

米CISAが2026年7月22日、悪用中のMicrosoft SharePoint Server(CVE-2026-50522)とCheck Point SmartConsole(CVE-2026-16232)の脆弱性2件をKEVカタログに追加。いずれも認証不要の深刻な欠陥で、オンプレ製品を運用する情シスは至急の確認が必要です。
用語解説

EASMとは?外部攻撃対象領域管理の仕組みを解説

EASM(外部攻撃対象領域管理)とは、インターネットから見える自組織のIT資産を攻撃者目線で発見し、リスクを継続監視する取り組みです。定義・ASMとの関係・脆弱性診断との違い・情シスの実務での使いどころを解説します。
脆弱性・脅威情報

Chrome脆弱性12件を修正 全て高危険度で至急更新を

Googleが2026年7月21日にChrome安定版を更新し、深刻度「高」の脆弱性12件(CVE-2026-16413〜16424)を修正しました。V8やGPU、UIの欠陥を含みます。修正版バージョンと、情シスが今すぐ確認すべきポイントを解説します。
研究・論文

脆弱性スキャナーで結果が食い違う理由|査読前研究を解説

同じソフトウェアを調べても、脆弱性スキャナーごとに検出結果が食い違うのはなぜか。オープンソース脆弱性情報が分散・変換される仕組みを分析した査読前研究をもとに、NVDの遅延やCPE欠落の実情を交え、情シス実務での向き合い方を解説します。
用語解説

脆弱性管理とは?プロセスと情シスの進め方を解説

脆弱性管理とは、システムの弱点を継続的に把握・評価し、優先度をつけて修正していく一連のプロセスです。定義・4つのステップ・CVSSやSSVCによる優先度づけ、情シスが現実的に回すコツを、NISTやIPAの一次情報をもとに解説します。
脆弱性・脅威情報

WordPressプラグインにCSRF脆弱性 Zoho Mail更新を

WordPress用プラグイン「Zoho Mail for WordPress」にCSRF脆弱性(CVE-2026-8174)。影響は1.6.2より前の全バージョン。管理者がログイン中に設定を改ざんされる恐れがあり、更新と自社サイトのプラグイン棚卸しが必要です。
セキュリティ対策・運用

ゼロデイの無断公開、パッチ待ちの空白に情シスは何をすべきか

研究者「Nightmare Eclipse」が複数のWindowsゼロデイのPoCを協調的脆弱性開示を経ずに公開。パッチ提供前の「空白期間」に情シスが取るべき暫定対応(資産把握・緩和策・監視・優先度付け)を、確認できている事実と未確認情報を分けて実務目線で整理します。
研究・論文

LLMサプライチェーンの脆弱性529件を分析|研究を解説

LLM基盤を支えるOSSの脆弱性529件を実証分析した研究を解説。公開LLMサービスの45.6%が悪用可能な脆弱性の影響下に。被害が偏るOllama・Open-WebUI・Difyの実態と、情シスがまず取り組むべき棚卸しの勘所を実務目線で整理します。
セキュリティ対策・運用

ブラウザ拡張の脆弱性7件 Securlyに学ぶ情シスの盲点

米CERT/CCが学校向けフィルタリング拡張「Securly」に7件の脆弱性を公表しました。HTTP通信やハードコードされた鍵など、ブラウザ拡張が抱えがちな弱点が凝縮された事例です。自社の拡張機能管理を見直すための教訓を情シス視点で整理します。