脆弱性

研究・論文

AI生成コードの脆弱性は連鎖する 査読前研究の指摘

LLMが生成したコードの脆弱性は単独では現れず、複数種類が「連鎖」して同時発生する――3,700件を分析した査読前研究が示した傾向と、AIコーディング支援を導入する情シスが押さえるべきレビューの勘所を解説します。
用語解説

SQLインジェクションとは?仕組みと情シスの対策を解説

SQLインジェクションとは、入力値を通じてデータベースへの命令文を改ざんされる脆弱性です。仕組みと根本的解決(プレースホルダ)、自社開発でない情シスが調達・委託先管理で押さえるべき点を、IPAとOWASPの一次情報をもとに解説します。
研究・論文

生成AIコードの脆弱性を「重み操作」で減らす研究

AIが書くコードは動いても脆弱なことが多い——この課題に「モデルの重みを足し引きする」task vectorで挑む査読前研究SecVecCoderを、情シス実務者向けに噛み砕いて解説します。
脆弱性・脅威情報

ServerView Agentsに権限昇格の脆弱性 対応の要点

エフサステクノロジーズのサーバ管理ソフト「ServerView Agents for Windows」にSYSTEM権限を奪われる権限昇格の脆弱性(CVE-2026-27788ほか)。影響範囲と情シスが確認すべき点を実務目線で整理します。
脆弱性・脅威情報

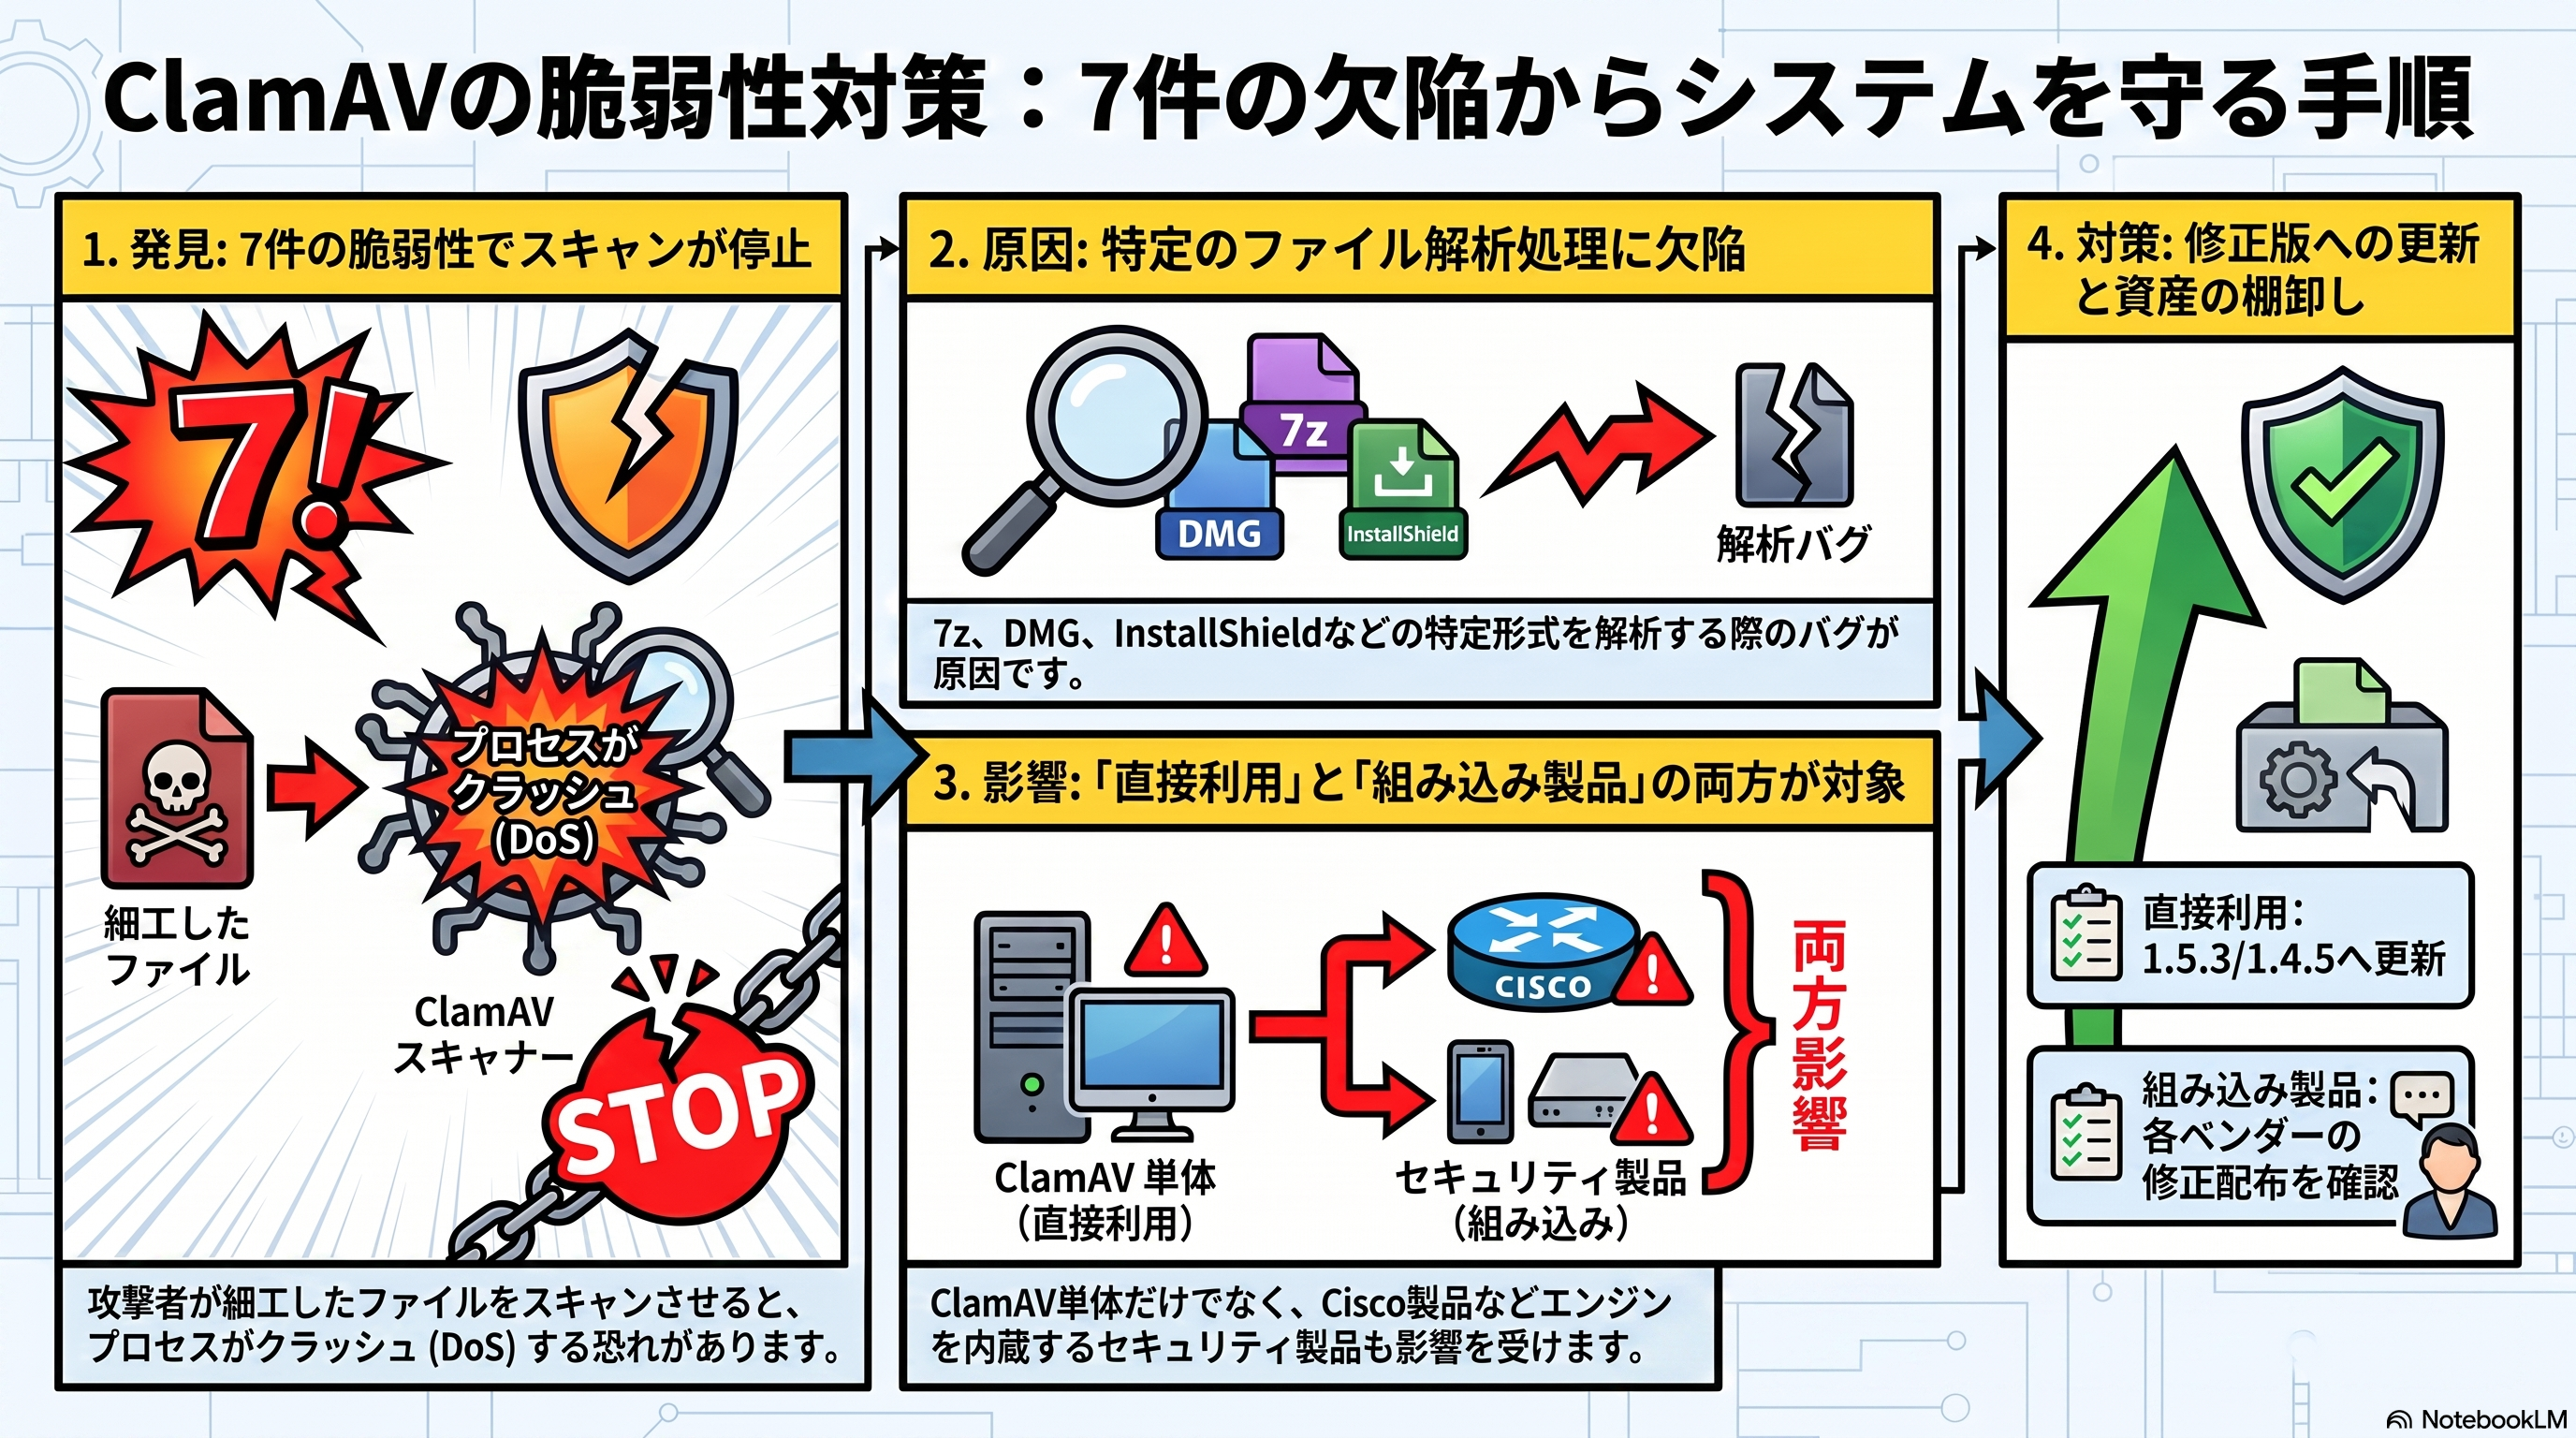
ClamAVに7件の脆弱性 Cisco製品も影響し修正版公開

オープンソースのアンチウイルスエンジン「ClamAV」に7件の脆弱性が判明。細工したファイルのスキャンでクラッシュやメモリ破壊が起こり得ます。Cisco Secure Endpointなど同エンジンを組み込む製品も影響。修正版1.5.3/1.4.5への更新が必要です。
脆弱性・脅威情報

PHPに複数の脆弱性、最新版で修正 情シスの対応点

PHP開発チームが2026年7月にセキュリティ更新を公開。OpenSSL・GD・BCMath・Pharなど複数の脆弱性を修正しました。対象バージョンと、情シスが自社環境で確認すべき優先度の判断材料を整理します。
脆弱性・脅威情報

Apache Tomcatに複数の脆弱性、認可バイパスに注意

Apache Tomcatに6件の脆弱性が公開されました。開発元はいずれも「中」以下と評価する一方、外部評価では「クリティカル」とする声も。注目はデフォルトサーブレットの認可バイパス。影響バージョンと対応版、現場での確認ポイントを整理します。
脆弱性・脅威情報

権威DNSサーバNSDに高深刻度脆弱性4件、4.14.3で修正

権威DNSサーバNSDに高深刻度脆弱性4件(CVE-2026-12244〜12246・12490)。2026年6月25日公開のNSD 4.14.3で修正済み。自組織での使用確認と早急なアップデートが必要です。
脆弱性・脅威情報

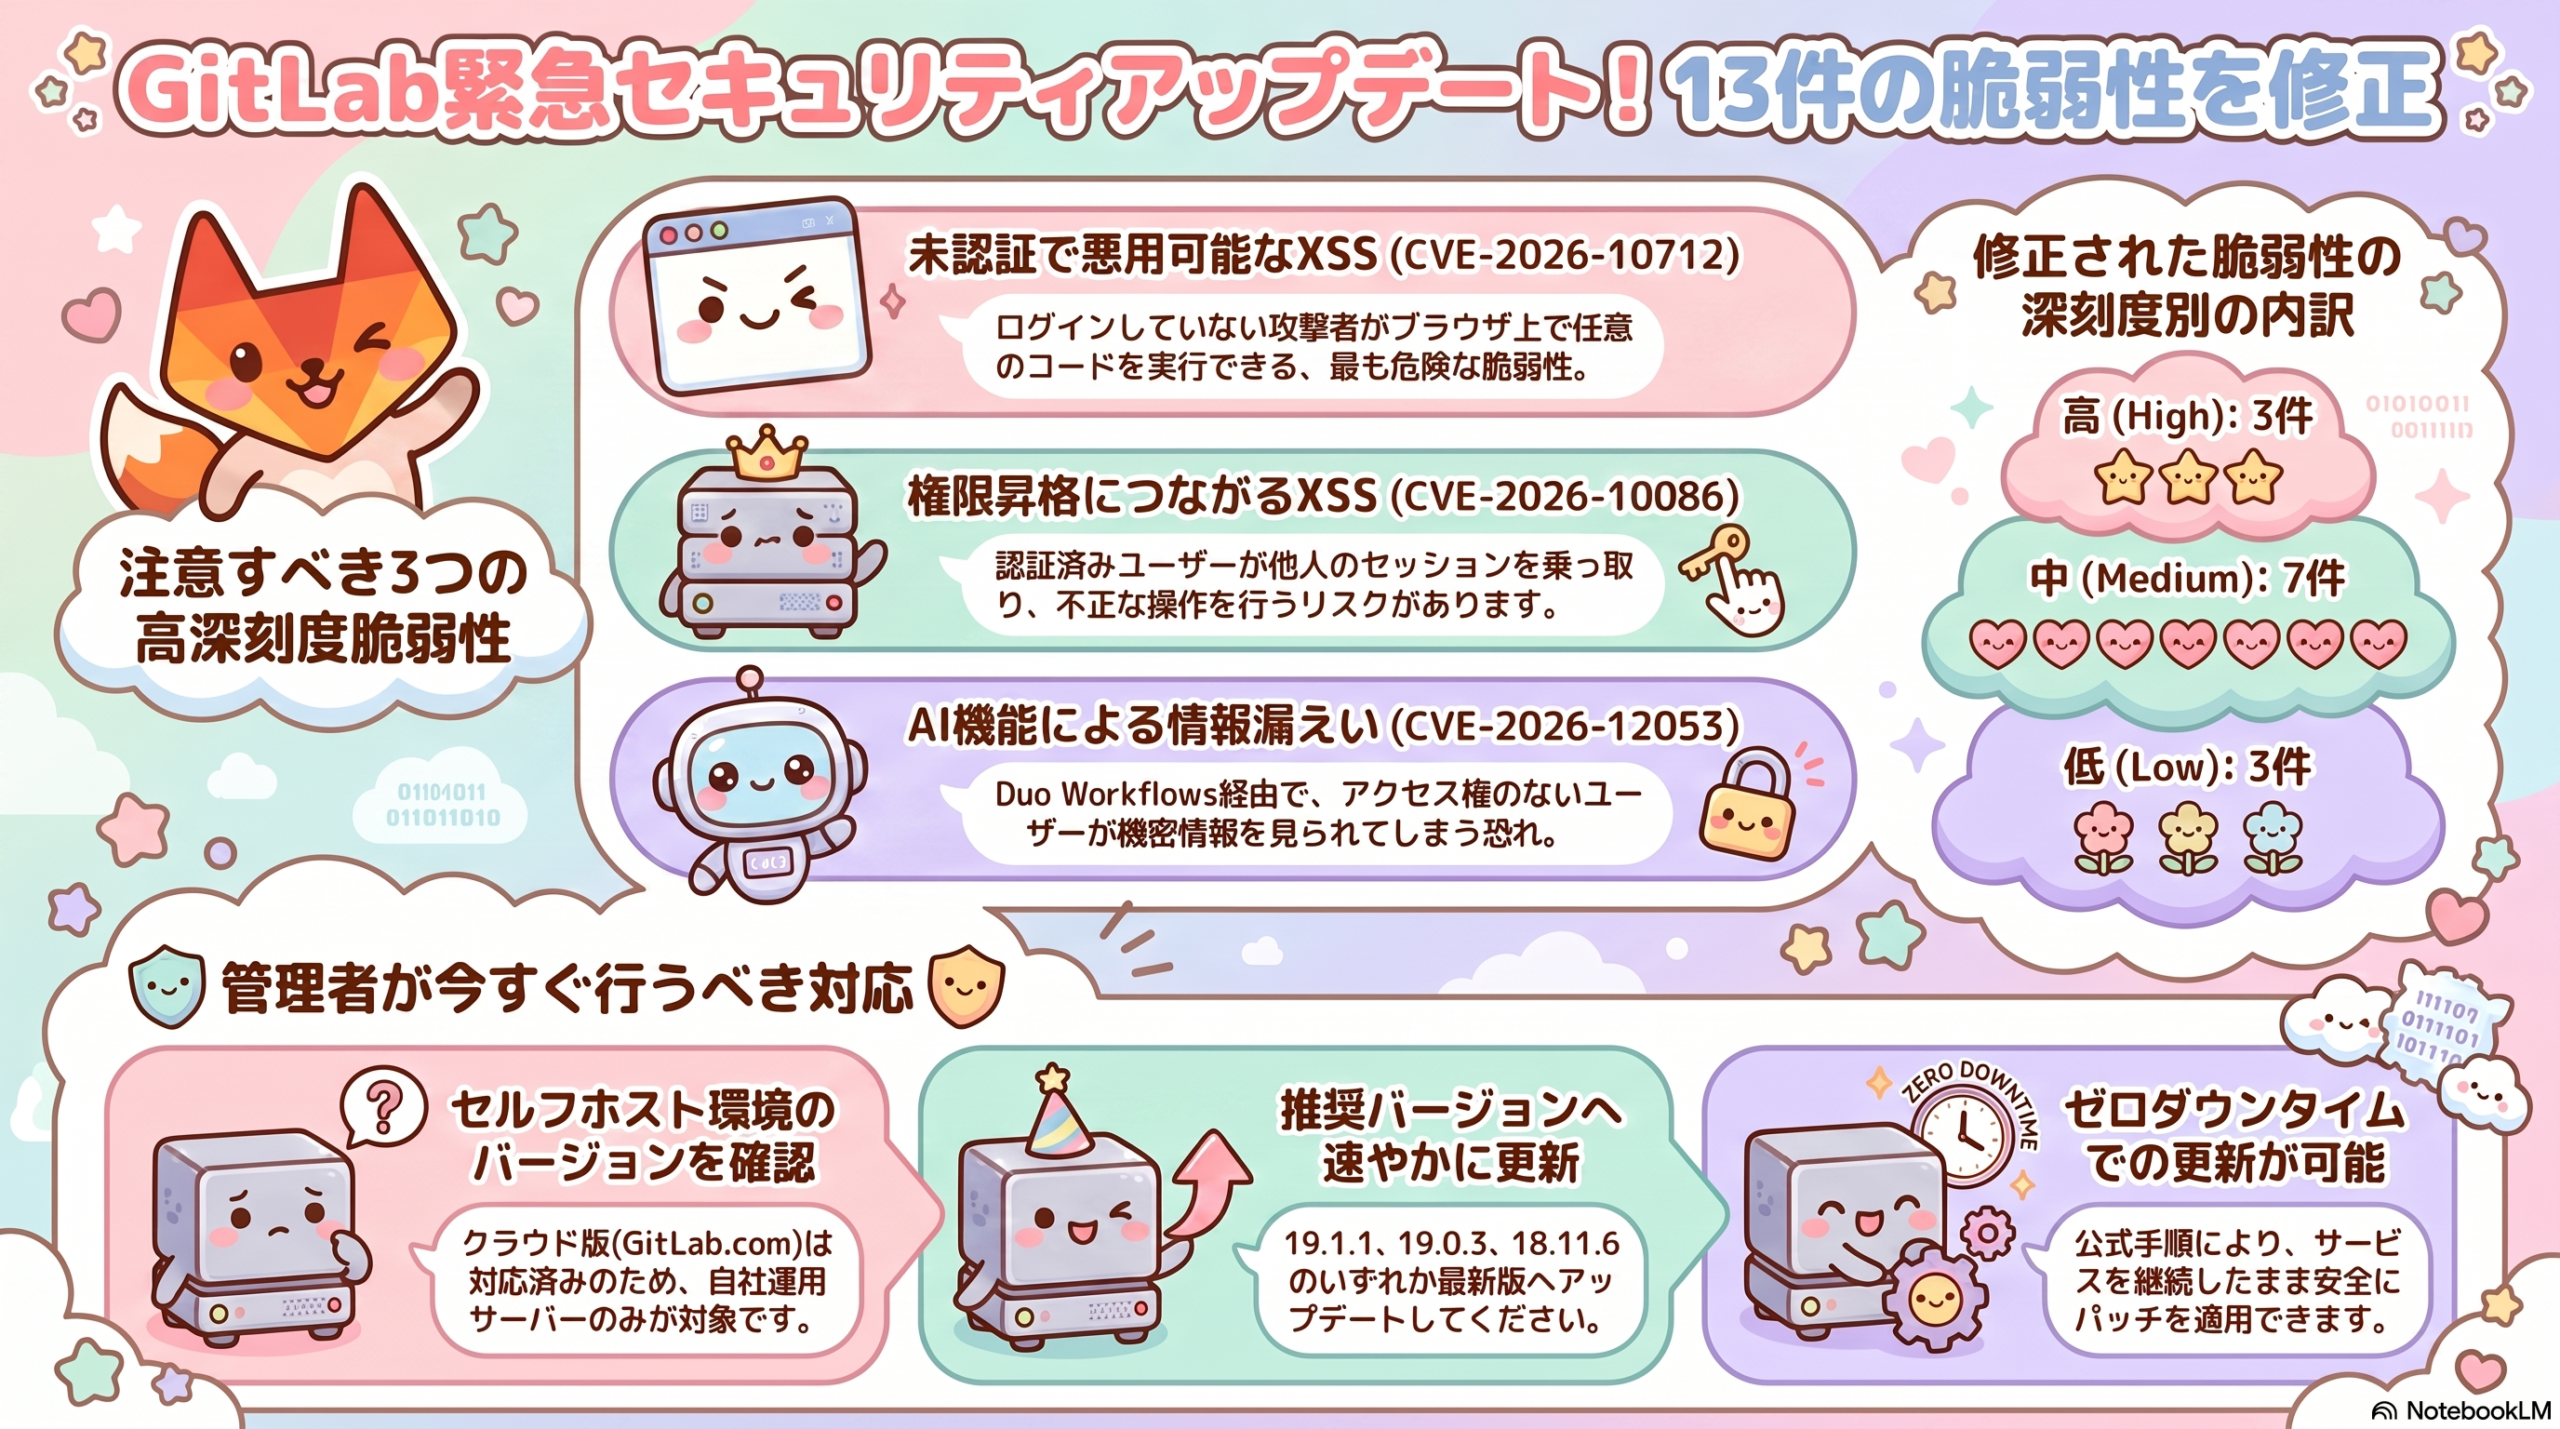
GitLab 脆弱性13件を修正、高深刻度XSS 2件に即対応を

GitLabは2026年6月24日、CE/EE向けセキュリティアップデート(19.1.1/19.0.3/18.11.6)をリリース。高深刻度XSS脆弱性2件を含む計13件を修正した。セルフホスト型GitLabを運用する組織は速やかなアップデートが求められる。
脆弱性・脅威情報

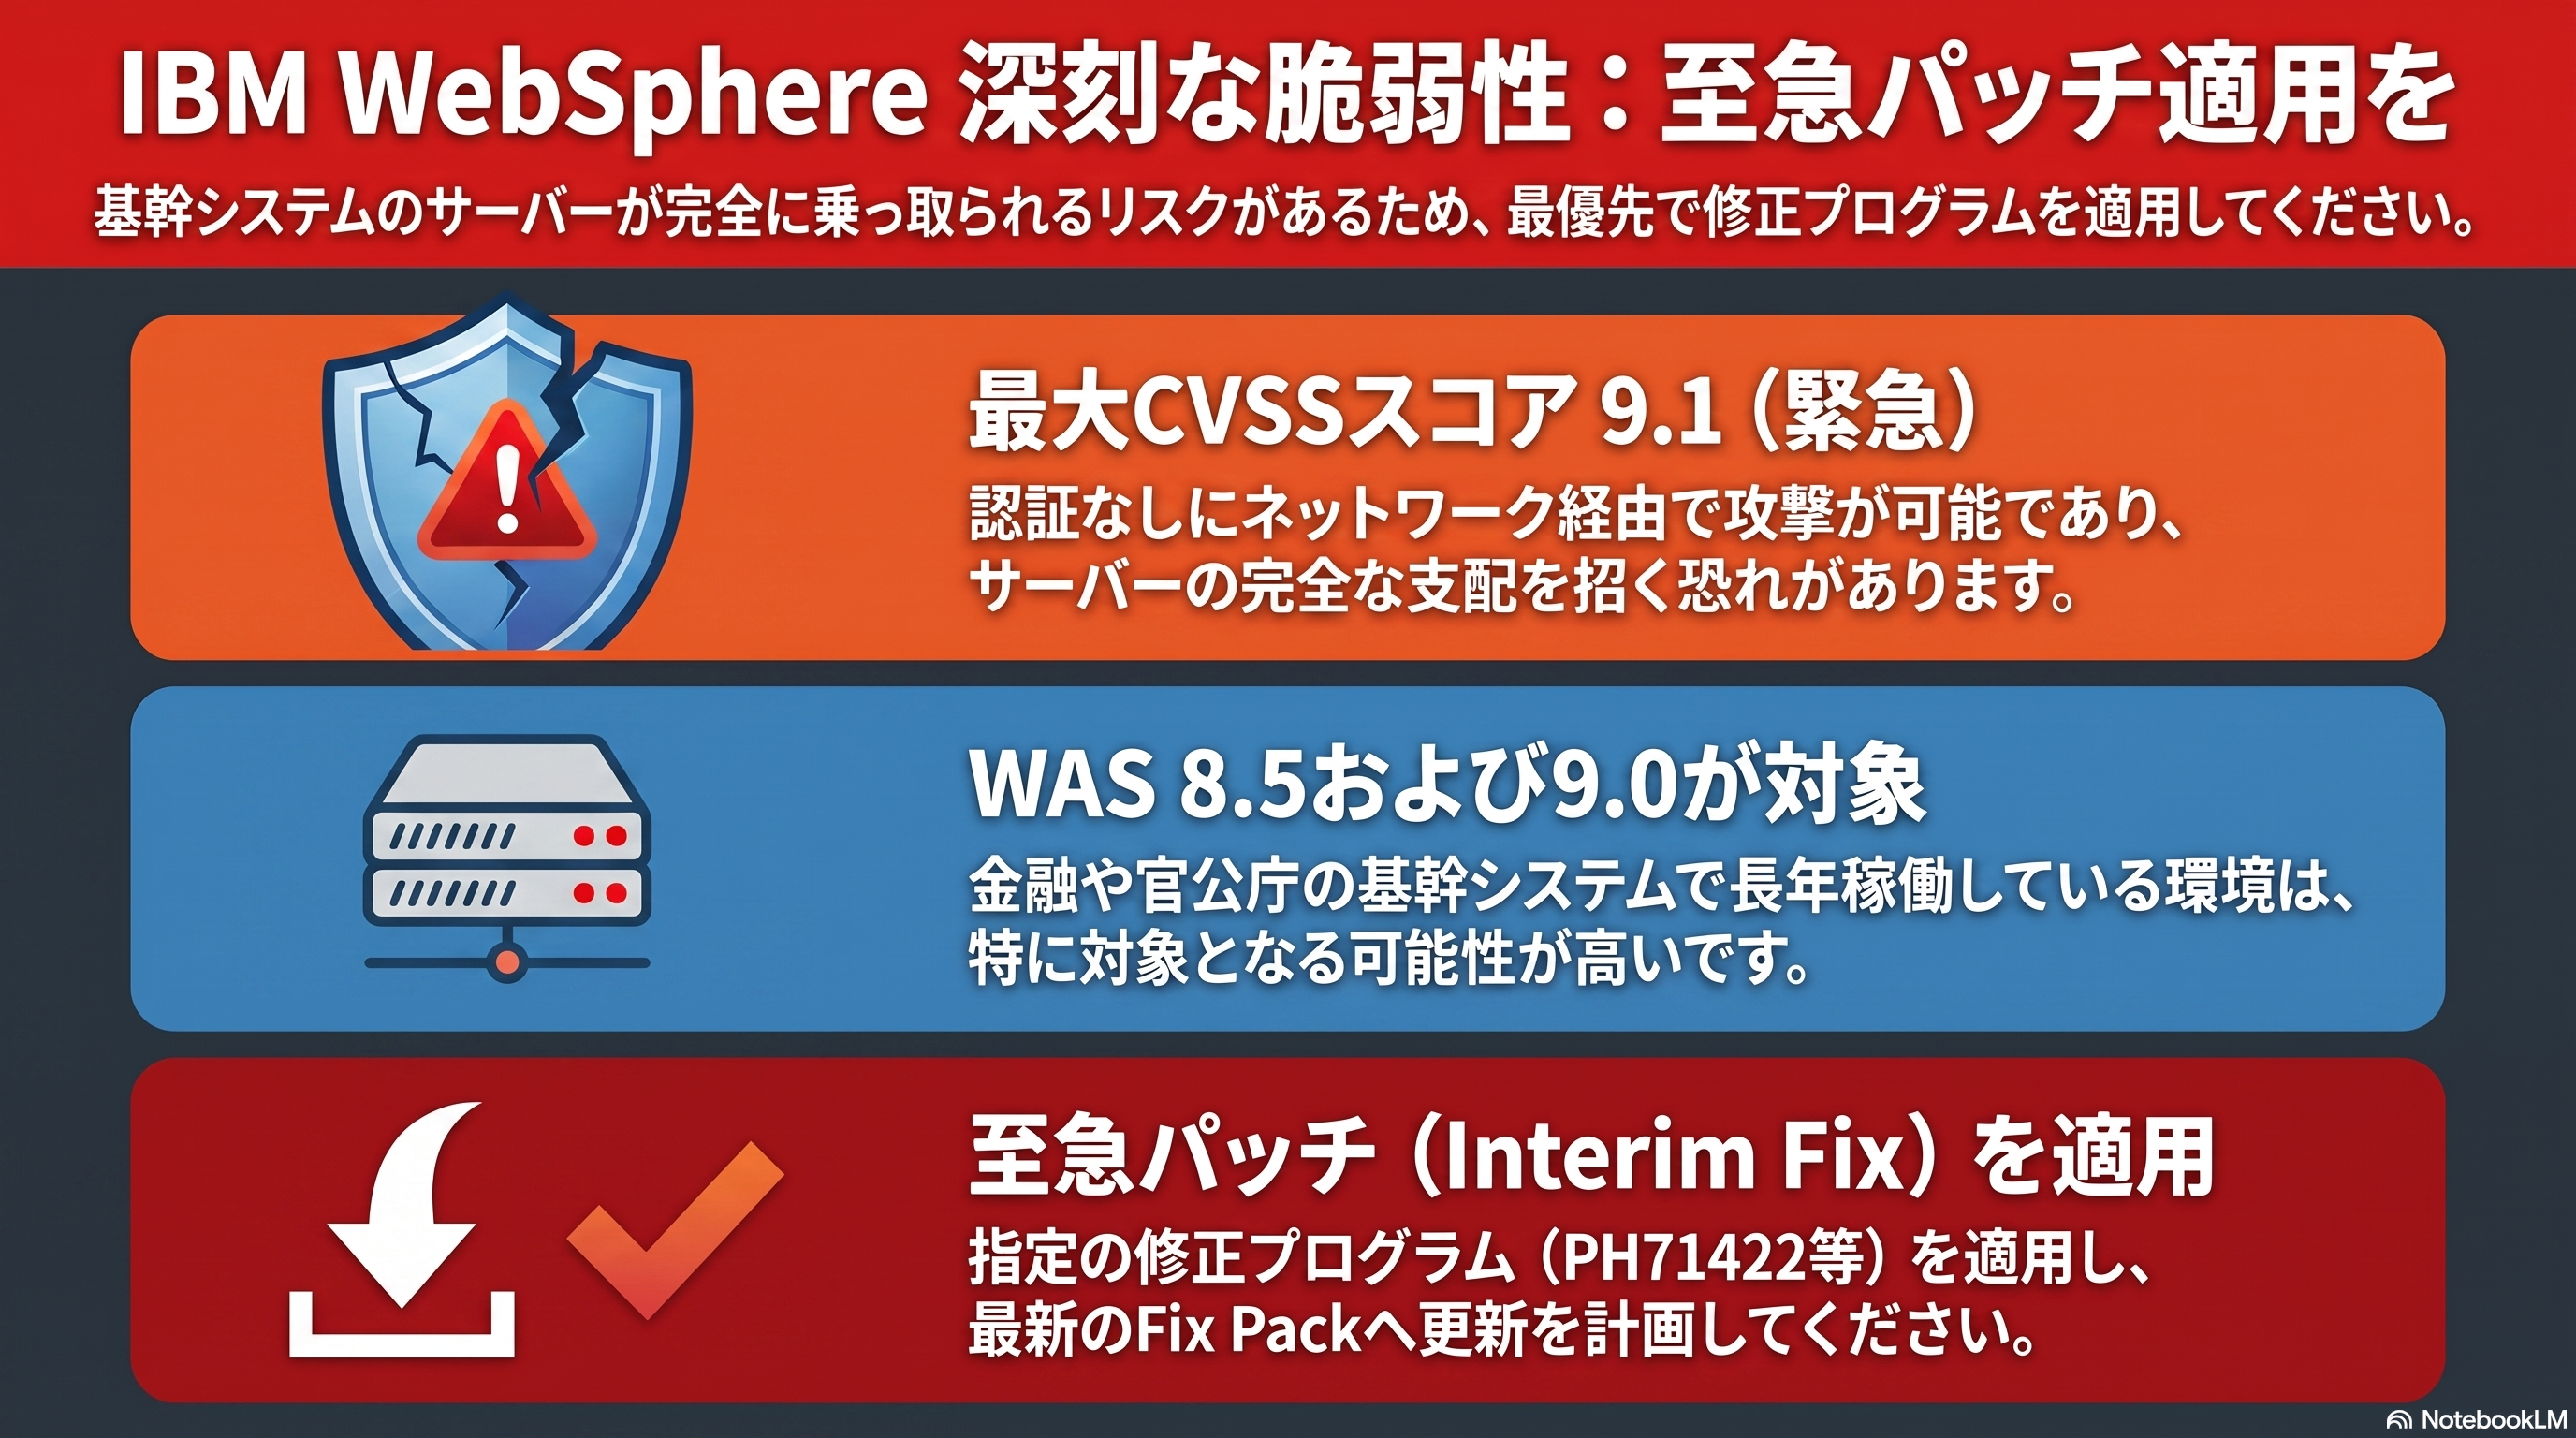
IBM WebSphere に深刻な脆弱性3件 RCE・なりすまし(CVE-2026-9319ほか)

IBM WebSphere Application Server 8.5/9.0に深刻な脆弱性3件(CVE-2026-8644 CVSS 9.1、CVE-2026-9311/9319 CVSS 9.0)。未認証のリモート攻撃者が任意コード実行・なりすまし可能。2026年6月1日公表。早急なパッチ適用が必要です。
脆弱性・脅威情報

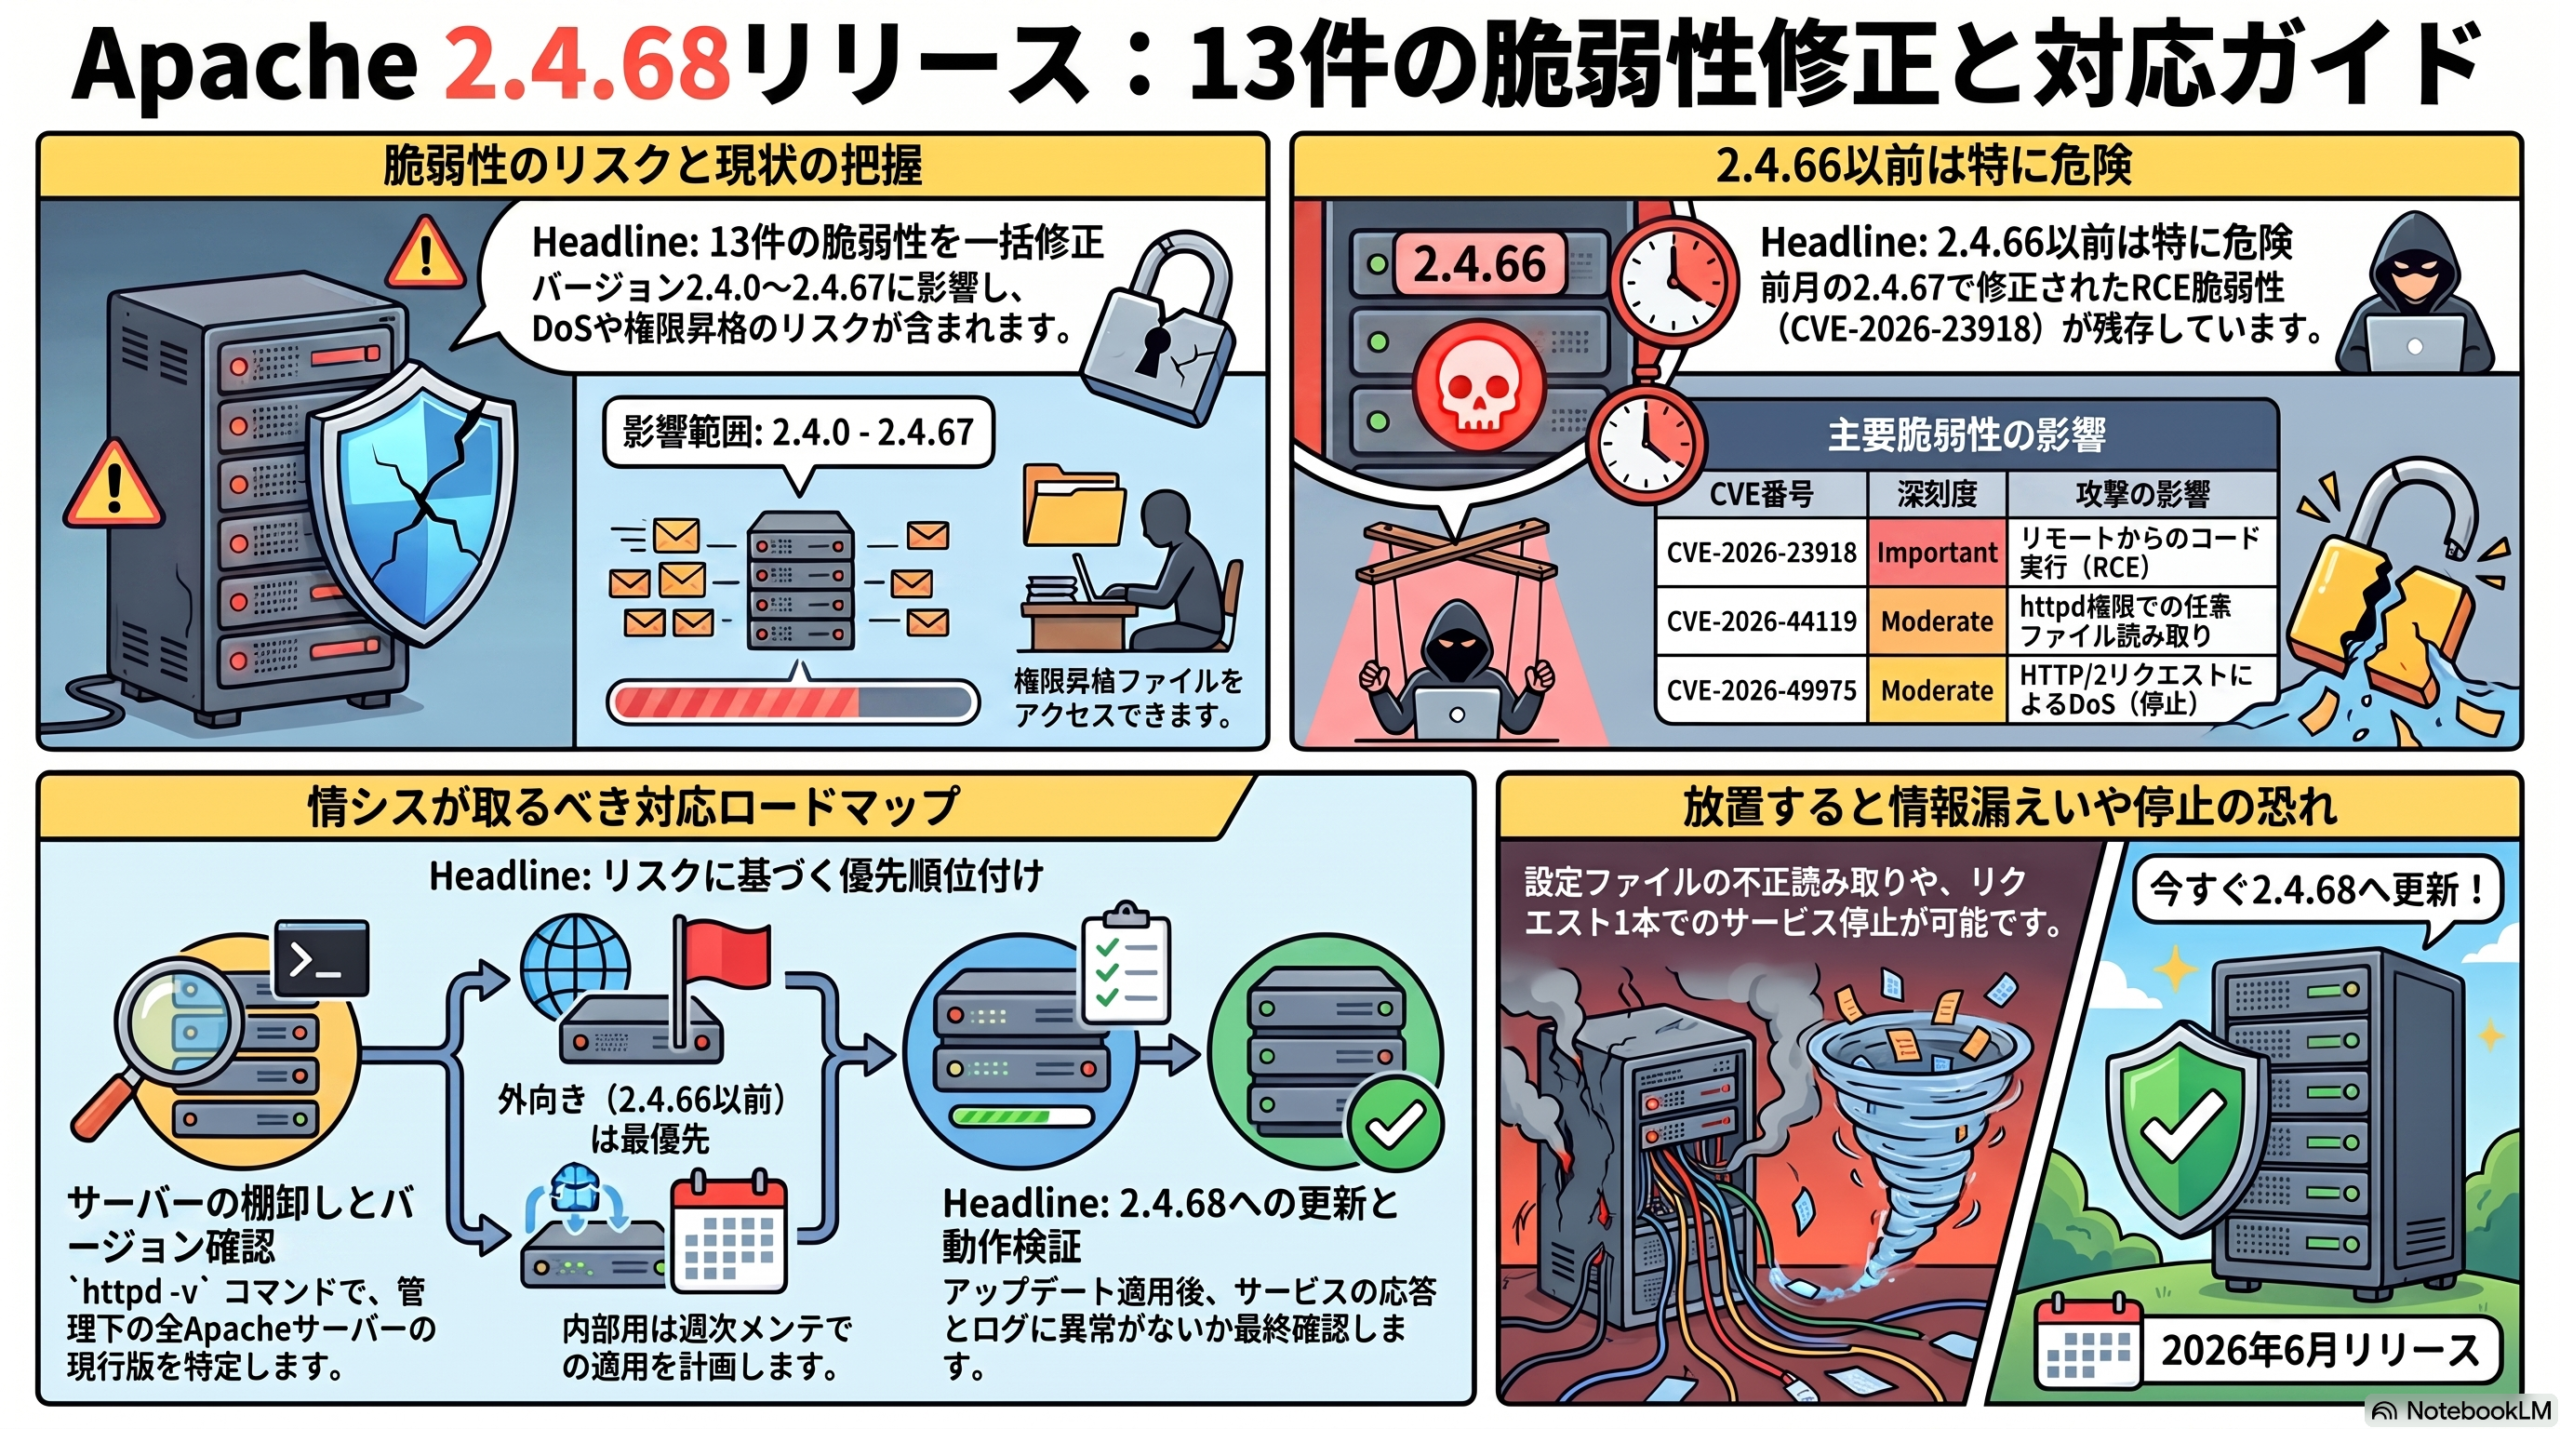
Apache HTTP Server 2.4.68リリース:脆弱性13件を修正

Apache HTTP Server 2.4.68が2026年6月8日にリリースされ、権限昇格やDoS、バッファオーバーフローなど13件の脆弱性を修正。2.4.0〜2.4.67が影響を受けるため、早急なアップデートが必要です。
脆弱性・脅威情報

2026年4月Microsoftパッチ:SharePointゼロデイほか163件修正

2026年4月15日のMicrosoft月例パッチはCVE-2026-32201(SharePointなりすまし:悪用確認済みゼロデイ)を含む163件を修正。Critical 8件あり、オンプレSharePoint Server管理者は最優先対応が必要です。
セキュリティ対策・運用

Windows 10 EOS後:ESU延長でも移行を急ぐべき理由

Windows 10のサポート終了から8ヶ月、悪用済み脆弱性は41件に。マイクロソフトが6月25日に個人向けESUを2027年まで延長しましたが、企業向けは別です。情シスが今確認すべきリスクと対応策をまとめました。
研究・論文

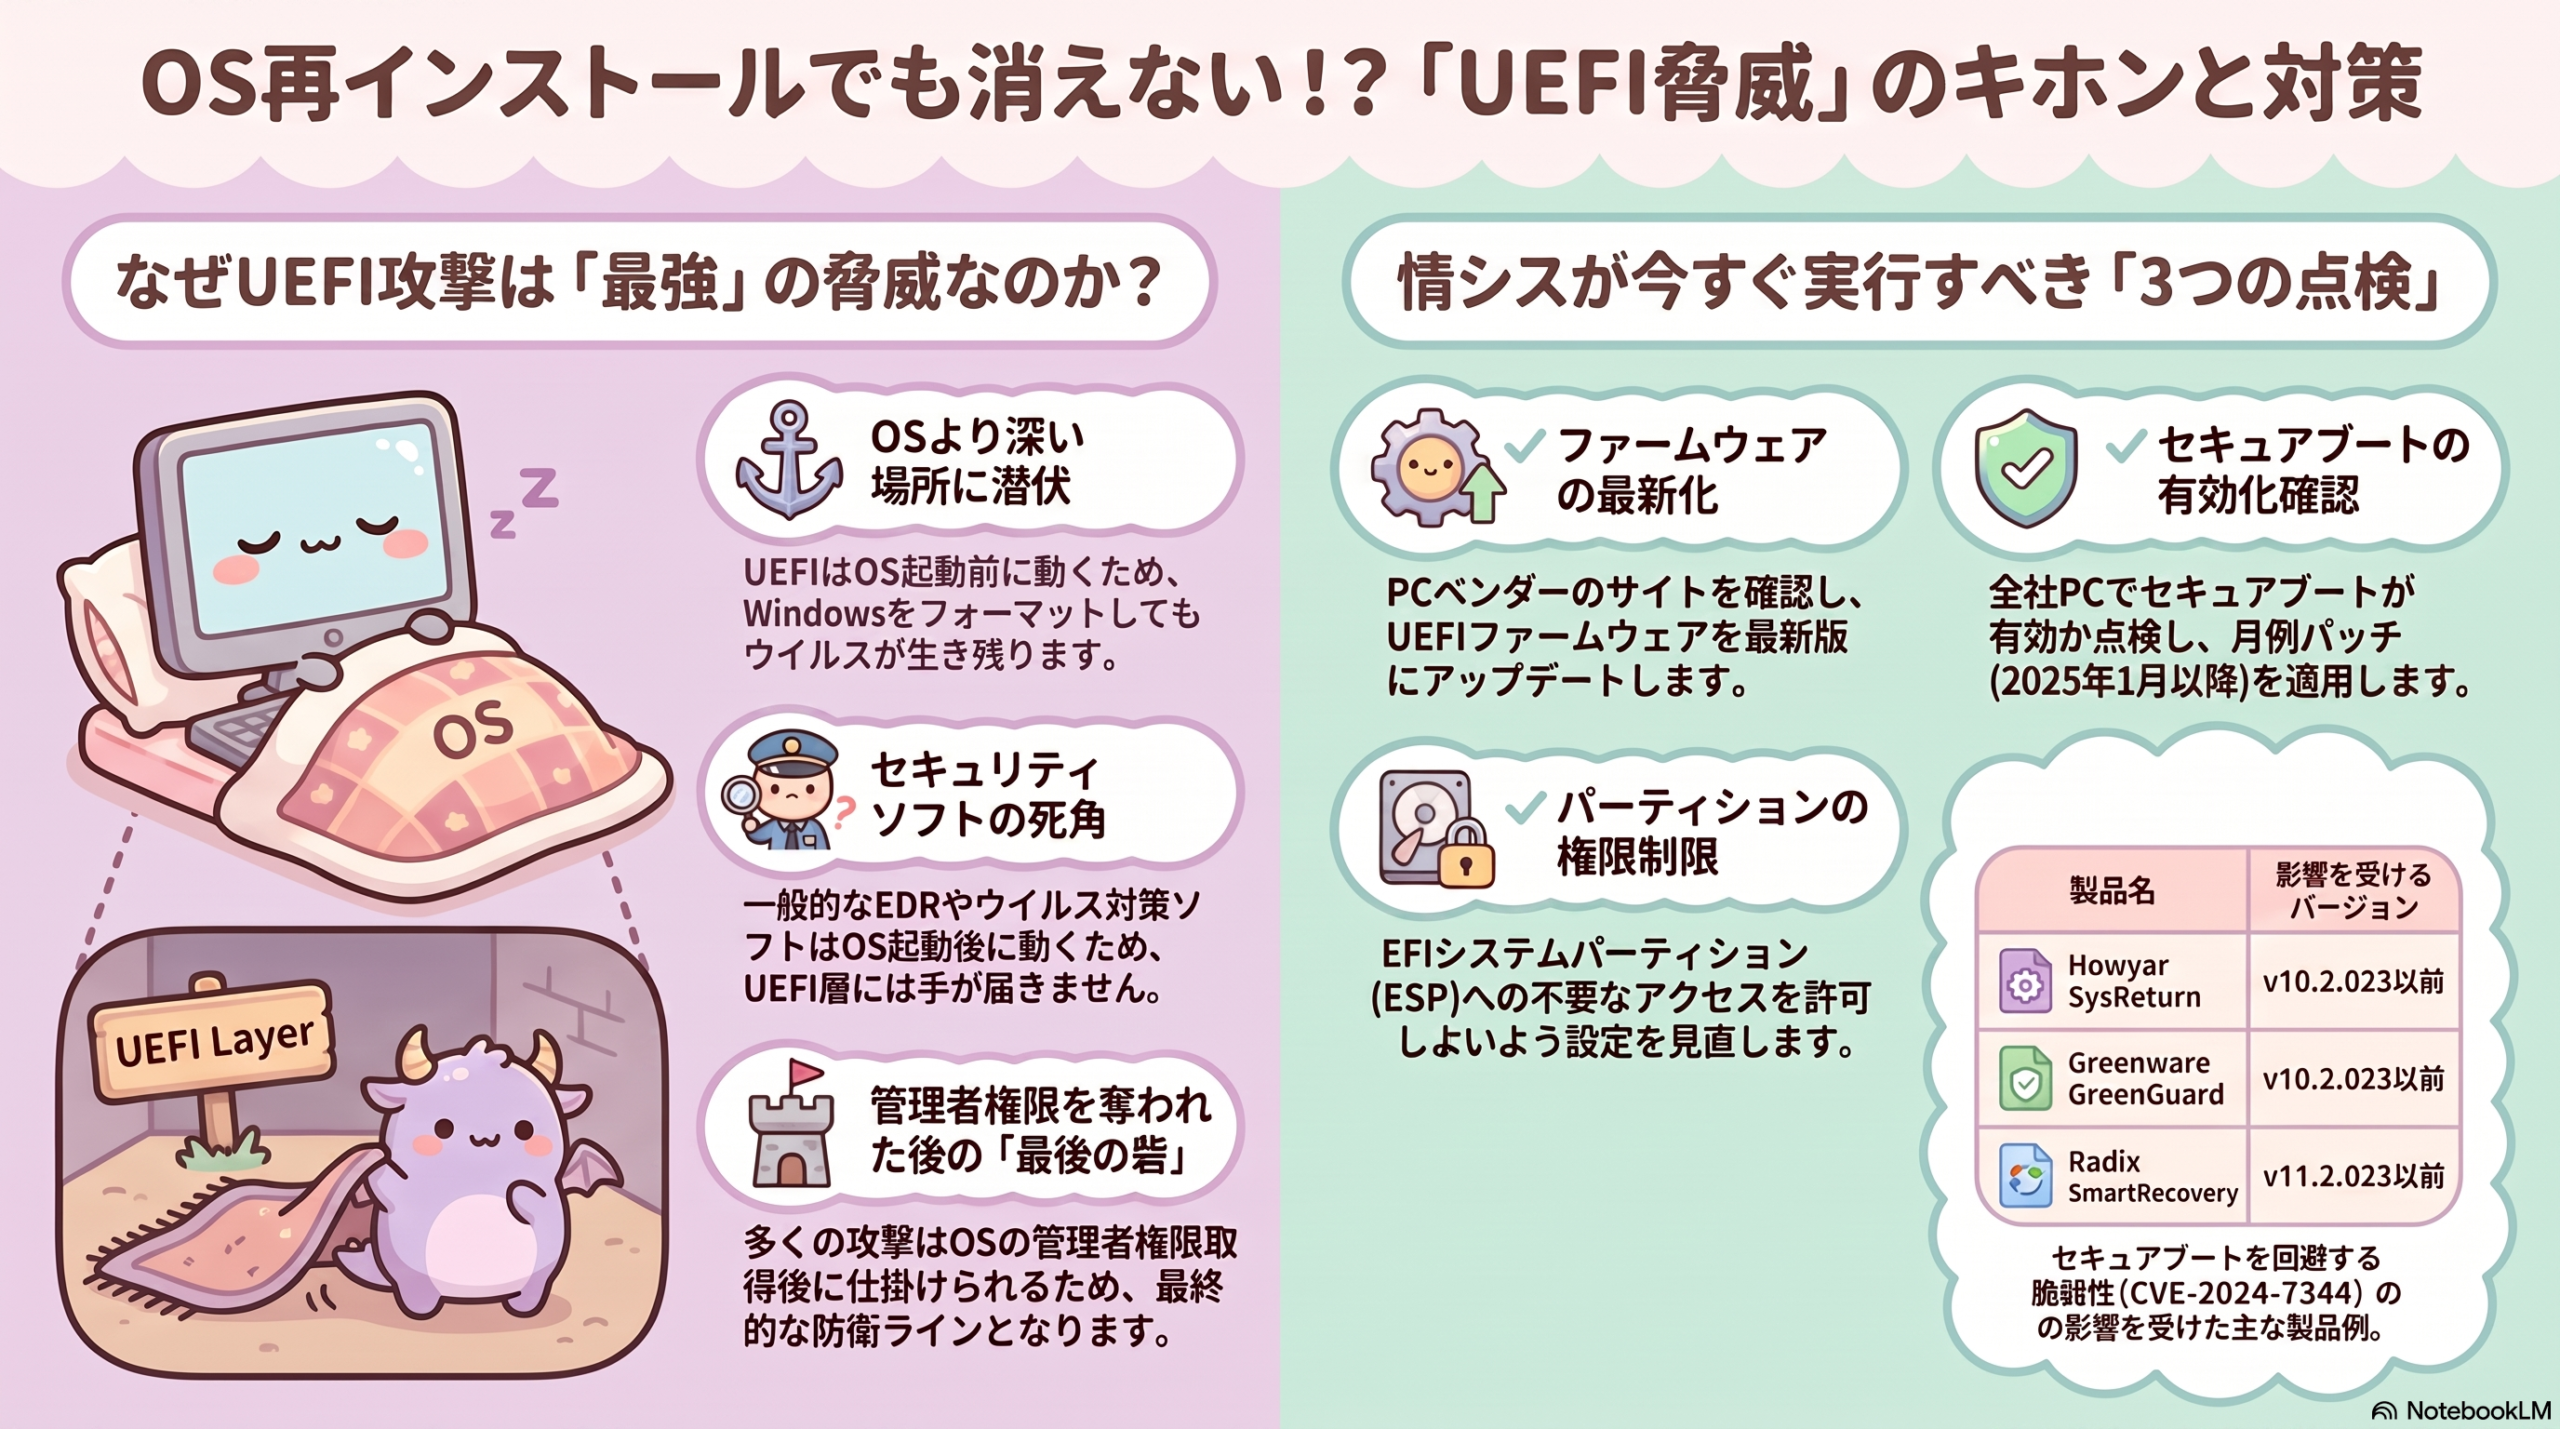
UEFI脆弱性とブートキット:OS以前を狙う脅威と情シス対策

UEFIはOSより下位で起動するファームウェアインターフェースで、ここに潜伏する攻撃はOSの再インストールでは除去できない。2025年1月にはセキュアブートをバイパスするCVE-2024-7344が公開され、UEFI脅威は現実問題となっている。情シスが今すぐ点検すべき対策を解説する。
脆弱性・脅威情報

Apache HTTP Server 2.4.68公開―13件の脆弱性を一括修正【2026年6月】

2026年6月8日、Apache HTTP Server 2.4.68がリリースされ、権限昇格・DoS・バッファオーバーフローなど13件のCVEが修正されました。2.4.67以前を運用中の情シス担当者は速やかな適用を検討してください。