脆弱性

脆弱性・脅威情報

NGINX njsに脆弱性3件、認可回避や停止の恐れ

NGINXでJavaScriptを動かすモジュールnjsに脆弱性3件。js_accessの認可がフェイルオープンする問題を含み最大CVSS v4.0で9.2、修正版1.0.1が公開。js_importが無ければ影響なし――該当判定の手順を解説します。
脆弱性・脅威情報

SQLiteに脆弱性2件、FTS5全文検索に影響

SQLiteの全文検索拡張FTS5に脆弱性2件(CVE-2026-11824/11822、CVSS 8.5)。3.53.2で修正済みですが、Debianは安定版で見送りKEVも未登録です。緊急度の見極め方と該当判定の落とし穴を解説します。
脆弱性・脅威情報

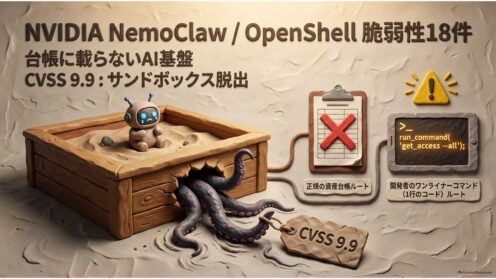
NVIDIA NemoClaw/OpenShellに脆弱性18件

NVIDIAがAIエージェント実行基盤NemoClaw・OpenShellの脆弱性18件を公表しました。最大はCVSS9.9のサンドボックス脱出。資産台帳に載らないワンライナー導入という情シス泣かせの実態と、自社での確認手順を解説します。
脆弱性・脅威情報

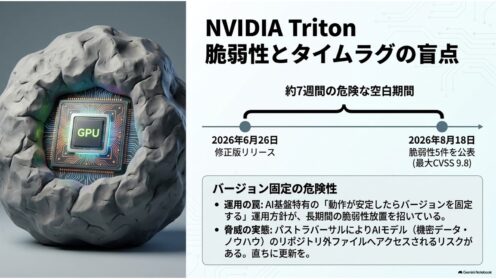
NVIDIA Triton推論サーバに脆弱性5件 最大9.8

NVIDIAがTriton Inference Serverの脆弱性5件を公表。最大はCVSS9.8で対象はLinux版26.05以前、修正版は26.06です。ただし修正版は公表の約7週間前に公開済み。バージョン固定運用の盲点と確認手順を整理します。
脆弱性・脅威情報

pgAdmin 4に再び脆弱性7件、前回修正に不備

PostgreSQL管理ツールpgAdmin 4に7件の脆弱性。最大CVSS 9.9でOSコマンド実行や他ユーザーのDB認証情報窃取に至ります。うち複数は前回v9.16の修正不備による再発で、更新済みの組織も対応が必要です。
脆弱性・脅威情報

Veeam ONEに脆弱性6件 CVSS10.0の未認証RCE

バックアップ運用管理製品「Veeam ONE」に脆弱性6件。最大はCVSS v4.0で10.0の未認証リモートコード実行(CVE-2026-64633)です。修正版13.1.0.7034への更新が必要な範囲と、現場での確認順序を整理します。
脆弱性・脅威情報

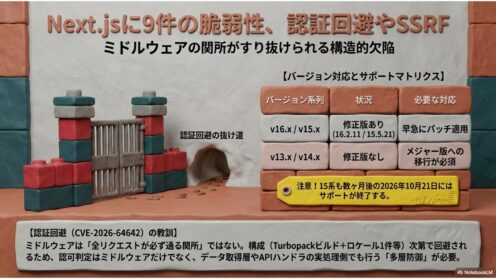
Next.jsに9件の脆弱性、認証回避やSSRF

Next.jsが2026年7月21日に9件の脆弱性を修正しました。ミドルウェアによる認証の回避やSSRFを含み、影響は12.0.0系まで遡ります。一方で修正版は16.2.11と15.5.21のみ。該当判定と対応の要点を整理します。
脆弱性・脅威情報

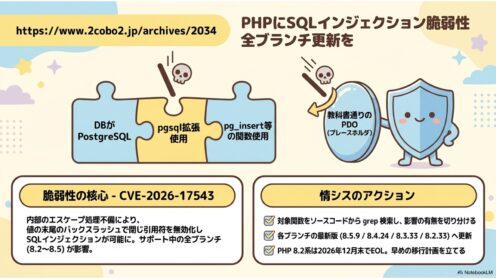
PHPにSQLインジェクション脆弱性 全ブランチ更新を

PHP開発チームが2026年7月30日、SQLインジェクションを含む4件の脆弱性を修正した8.5.9/8.4.24/8.3.33/8.2.33を公開。影響範囲の見極め方と情シスの優先度判断を整理します。
脆弱性・脅威情報

業務用清掃ロボットDEEBOT PROに脆弱性10件

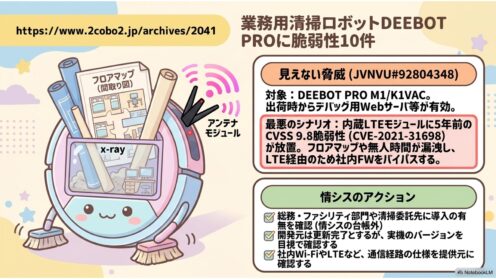
業務用清掃ロボットDEEBOT PRO M1/K1VACとアプリECOVACS PROに脆弱性10件(JVNVU#92804348、2026年7月31日)。うち1件は2021年公表のCVSS9.8。開発元は対応不要としますが、情シスが確認すべき点を整理します。
脆弱性・脅威情報

Node.js、7月27日にセキュリティ更新を予告

Node.js開発チームが2026年7月27日にセキュリティ更新をリリース予定と予告。対象は26.x/24.x/22.xで最大深刻度はHigh。EOL済みの20.xは対象外です。情シスが公開前の今やっておくべき備えを整理します。
用語解説

脆弱性管理とは?プロセスと情シスの進め方を解説

脆弱性管理とは、システムの弱点を継続的に把握・評価し、優先度をつけて修正していく一連のプロセスです。定義・4つのステップ・CVSSやSSVCによる優先度づけ、情シスが現実的に回すコツを、NISTやIPAの一次情報をもとに解説します。
脆弱性・脅威情報

Dell PowerFlexに深刻な脆弱性、最大CVSS9.1で更新を

Dellがソフトウェア定義ストレージ「PowerFlex」で10件超の脆弱性を修正。最大CVSSは9.1のOSコマンドインジェクション。認証欠如による遠隔コード実行も含まれ、5.1.0.1以降への更新が必要です。情シスの確認点を整理します。
脆弱性・脅威情報

FortiOSなどに脆弱性7件、Fortinetが順次修正

Fortinetが2026年7月14日、FortiOSなどの脆弱性を公表。緊急・高はないものの、SSL-VPNの反射型XSSやFortiSandboxのVNC露出(高)を含みます。情シスが確認すべき影響範囲と対応の優先度を整理します。
脆弱性・脅威情報

nginx脆弱性CVE-2026-42533、CVSS9.2 修正版公開

nginxにCVSS v4.0スコア9.2の脆弱性CVE-2026-42533など3件。認証不要でDoS、条件次第でコード実行のおそれ。修正版1.30.4/1.31.3が公開。影響を受ける構成の確認ポイントと緩和策を情シス向けに解説します。
脆弱性・脅威情報

Zoom脆弱性CVE-2026-53412、認証不要の乗っ取りに対処を

Windows版Zoomに認証不要でアカウント乗っ取りが可能なCVSS9.8の脆弱性CVE-2026-53412。影響バージョンと修正版、VDI環境の注意点、情シスが確認すべきポイントを解説します。