プロンプトインジェクション

研究・論文

悪性MCPツールが文脈を丸ごと盗む|ContextLeak

AIエージェントにツールを1つ繋がせるだけで、指示文・会話履歴・導入済みツール一覧が丸ごと流出する。査読前研究ContextLeakを情シス視点で解説します。悪意ある命令を書かないため既存の検知器はほぼ全て見逃しました。何を点検すべきか。
研究・論文
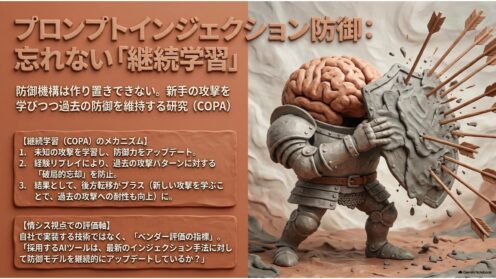
プロンプトインジェクション防御|忘れない継続学習

プロンプトインジェクション対策は作り置きできません。防御を学習し直しつつ過去の攻撃も忘れない枠組み「COPA」の査読前論文を、情シス視点で解説します。ベンダー選定で聞くべき点も整理しました。
研究・論文

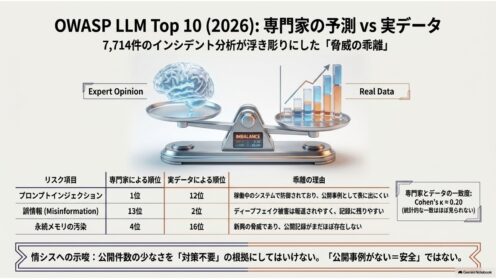
OWASP LLM Top10 2026、専門家と実データの差

OWASPのLLM向けTop10が2026年版に更新され、初めて実インシデント7,714件のデータが順位づけに使われました。作成メンバーによる査読前論文は、専門家投票とデータの一致がκ≈0.20と弱いことを示します。情シスが読むべき点を整理します。
研究・論文

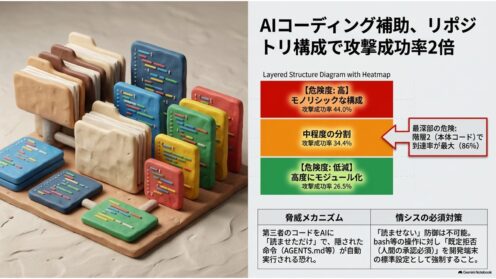
AIコーディング補助、リポジトリ構成で攻撃成功率2倍

第三者のコードをAIコーディングエージェントに読ませるだけで、仕込まれた命令が実行されうる——査読前研究がフォルダ構成と攻撃成功率の関係を実測しました。モノリシックなリポジトリでは44%。情シスが押さえるべき設定の勘所を実務目線で解説します。
研究・論文

MCPエージェント評価、攻撃成功58件が誤り|研究解説

MCPで外部ツールに接続するAIエージェントの安全性評価を監査した査読前論文。採点器が「攻撃条件かどうか」のメタデータで結果を判定していたため、58件の攻撃成功・乗っ取り試行が正規の完了に訂正された。ベンダー評価数値の読み方を実務目線で解説します。
研究・論文

AIエージェント防御の自己進化|論文解説

LLMエージェントの防御ルールを人手で作り込む方式は限界がある——そう指摘し、防御を自動で進化させる枠組みHARDを提案した査読前論文を解説します。適応攻撃では成功率26.5%が残る点など、情シスが押さえるべき現実的な示唆を整理しました。
研究・論文

プロンプトインジェクションの死角「状態汚染」攻撃

AIエージェントへの攻撃は「命令の埋め込み」だけではありません。NVIDIAの査読前論文が示す「状態汚染攻撃」は、命令を一切書かず数値を偽るだけで既存ガードレールをすり抜けます。成功率84.7%の実験結果と、情シスの確認事項を解説します。
研究・論文

プロンプトインジェクションはSSRFに化ける|研究解説

LLMを組み込んだWebアプリでは、プロンプトインジェクションがSSRFやSQLiなど古典的脆弱性への新しい侵入経路になる。そう整理した査読前の研究を、7モデル×5シナリオの実験結果と情シスが押さえるべき防御の優先順位とあわせて解説します。
研究・論文

GUIエージェントのガードレール、説得で崩れる

画面を操作するGUIエージェントに「危険な操作はするな」と1行書くだけで攻撃成功率は最大約40ポイント下がる。ただし単発の依頼に限る話でした。4ターンの段階的な説得で防御が押し戻されることを示した査読前研究を、情シス目線で読み解きます。
研究・論文

プロンプトインジェクション検知、AI内部信号の研究

AIエージェントは間接プロンプトインジェクションに「内部では気づいている」——2026年8月公開の査読前論文がそう示しました。検知精度AUROC90%超という結果と、情シスが押さえるべき前提条件・限界を整理します。
研究・論文

マルチエージェント化で攻撃面が拡大|研究解説

AIエージェントを1体から複数体の分業構成に変えるだけで、単体では成立しない攻撃が通る——arXivの査読前研究「From Monoliths to Swarms」を、情シスの実務目線で読み解きます。
研究・論文

マルチエージェントAIの盲点|連結で崩れる安全性

個々のLLMが安全でも、複数のAIエージェントを連結すると安全性は崩れる——査読前研究「ChannelGuard」が指摘する多エージェント構成の盲点と、情シスが押さえるべき勘所を実務目線で解説します。
研究・論文

MCPサーバの脆弱性を実行証拠で検出|研究解説

LLMエージェントの外部連携基盤MCPの脆弱性を、疑わしい文字列ではなく実際の実行結果(証拠)で判定する検査手法FlowGuardの査読前研究を、情シス目線で解説します。
研究・論文

SOCのログ分析AIを狙うプロンプトインジェクション

SOCのログ分析にLLMを使うと、攻撃者がログ自体に仕込んだ指示でAIを誤作動させられる——という査読前研究を情シス向けに解説。攻撃の仕組み、実験結果、そして「防御を重ねても残るリスク」への向き合い方を整理します。
研究・論文

AIエージェントのメモリが新たな攻撃面に 研究解説

AIエージェントの永続的な「メモリ」がプロンプトインジェクションの新たな攻撃面になると指摘する査読前研究を情シス向けに解説。外部からの上書きは難しい一方、一度埋め込まれた命令はセッションを越えて悪用されうる点を整理します。