2026-08

脆弱性・脅威情報

Svelteに脆弱性4件、devalueはNuxtにも同梱

WebフレームワークSvelteとシリアライズ用ライブラリdevalueに脆弱性4件が公表されました。XSS2件とDoS2件で、修正はSvelte 5.55.7とdevalue 5.8.1。devalueはNuxtにも同梱されており、Svelteを使っていない組織にも該当します。
脆弱性・脅威情報

Webminに認証バイパス 2.641更新では不十分

サーバ管理ツールWebminに認証バイパスや権限昇格の脆弱性が相次いで修正されました。報道された「2.641で修正」だけでは不十分で、その後の2.652・2.653でSSRFとACL迂回も修正されています。該当判定と優先度の考え方を解説します。
脆弱性・脅威情報

Gallagher入退室アプリに脆弱性、トークン平文保存

入退室管理システムのモバイルアプリ Gallagher Command Centre Mobile に、セッショントークンを平文保存する脆弱性CVE-2025-47147が公表。端末に触れられるとドア操作権限が渡る恐れ。9.40.123以降へ更新を。
脆弱性・脅威情報

miCheckerにXXE脆弱性、総務省が対策版

総務省が提供するウェブアクセシビリティ評価ツール「miChecker」にXXE脆弱性(CVE-2026-14304)が公表されました。CVSSは低ですが、動くのは社内LANの端末で、入力は外部サイトです。情シスの管理外に置かれやすい点まで解説します。
脆弱性・脅威情報

CISA ICS勧告15件、空調とCAD端末も対象

2026年8月13日、CISAがICS勧告15件を公表。工場向けと思われがちですが、ビル空調コントローラ、映像監視サーバ、設計部門のCAD端末が含まれます。オフィスしかない企業でも見るべき3分類を整理します。
脆弱性・脅威情報

F-RevoCRMにXSS脆弱性、修正版は8.0.4のみ

国産オープンソースCRM「F-RevoCRM」にクロスサイトスクリプティングの脆弱性CVE-2026-71368が公表されました。対象は7.3.0〜8.0.3。修正版は8.0.4のみで、7系向けの単独パッチはありません。該当確認と移行判断の要点を解説します。
脆弱性・脅威情報

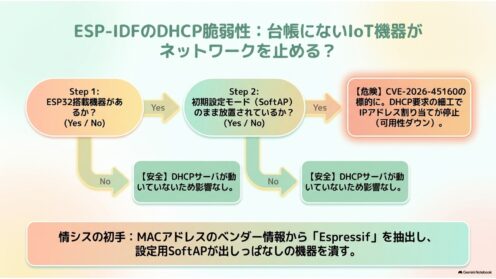
ESP-IDFにDHCP脆弱性 ESP32搭載機器が影響

ESP-IDFのDHCPサーバに境界外読み取りの脆弱性CVE-2026-45160。細工されたDHCP要求で機器がアドレスを配れなくなります。ESP32搭載IoT機器の洗い出し方と、ベンダー任せにせざるを得ない運用の現実を整理します。
研究・論文

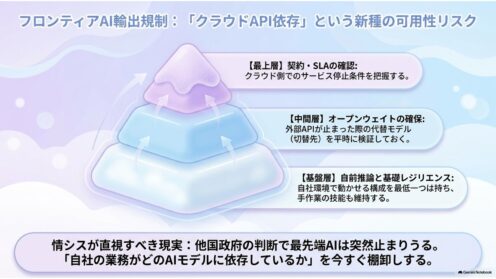
フロンティアAI輸出規制|AI主権の限界を論文解説

2026年6月、米政府の輸出規制で最先端AIモデルが世界中で一時停止しました。arXivの査読前論文をもとに、AIアクセスが国家判断で止まるリスクと、情シスが今から確認すべき依存の棚卸しを解説します。
研究・論文

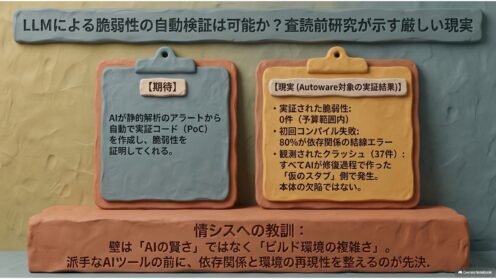
LLMで脆弱性の自動検証は可能か|査読前研究

静的解析が挙げた脆弱性候補を、LLMに実際に動かして確かめさせられるか。自動運転ソフトAutowareを対象にした査読前研究は「予算内で1件も実証できなかった」と報告します。壁はAIの賢さではなくビルド統合でした。情シス実務への含意を解説します。
研究・論文

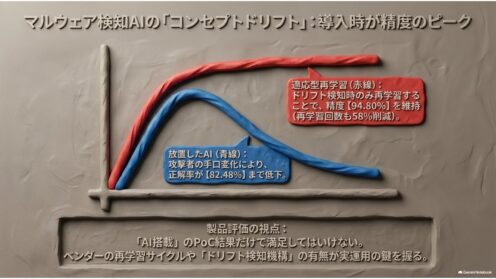
マルウェア検知AIの精度劣化|ドリフト検知研究

AI搭載型のマルウェア検知は、導入時の精度を保てません。再学習しないと正解率82%まで落ちた研究を紹介し、再学習の要否を自動判定する「ドリフト検知」の考え方と、情シスが製品選定・運用で持つべき観点を実務目線で解説します。
研究・論文

機械アンラーニングは本当に消せるか|研究解説

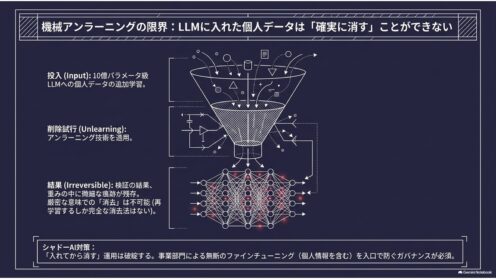
AIに学習させてしまった個人データは後から消せるのか。学習を「再生」してビット単位で一致する削除後モデルを作った査読前研究を読み解き、事前準備がなければ厳密削除は成立しないという実務上の含意を情シス視点で整理します。
研究・論文

ネットワーク分離設計をAIで自動化|研究解説

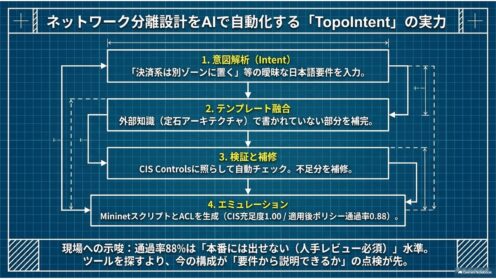
「この業務系はDMZから直接触らせない」といった日本語の要件から、ゾーン構成とACLまで自動生成する研究TopoIntentを解説。査読前論文の数値の読み方と、情シスが実務で使える範囲を率直に整理します。
研究・論文

画像生成AIの微調整で学習データが特定される研究

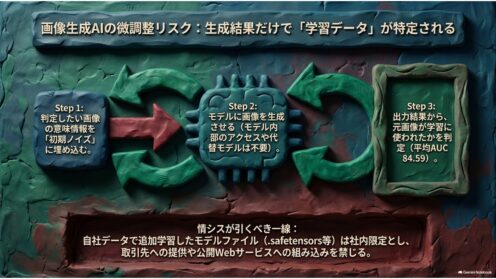
自社データで画像生成AI(拡散モデル)を追加学習すると、その画像が学習に使われた事実を外部から推定されうる——査読済み研究が平均AUC 84.59を報告。情シスが今すべき棚卸しと一線の引き方を解説します。
研究・論文

生成AIでサイバー犯罪は激化したか|研究の実像

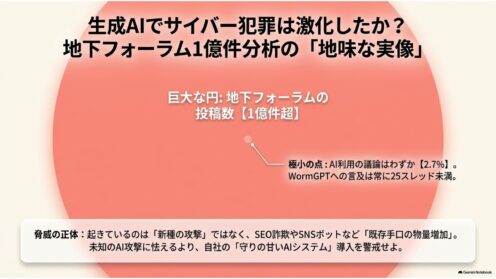
地下フォーラムの投稿1億件超を分析した査読前研究は、サイバー犯罪者の生成AI活用が想像よりはるかに限定的だと示しました。実際の数字、AIが使われている領域、そして情シスが経営層への説明とAI関連の予算配分をどう見直すべきかを解説します。
研究・論文

垂直連合学習のバックドア|論文の成功率は再現しない

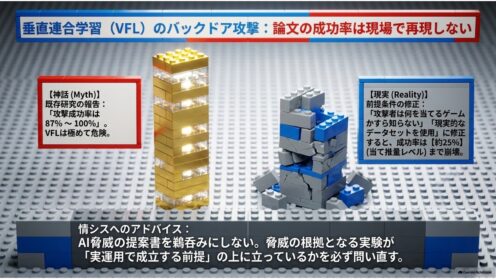
複数の組織が特徴量を持ち寄る垂直連合学習(VFL)のバックドア攻撃。既存研究は成功率95〜100%と報告してきましたが、現実的な前提に置き換えると10〜26%まで落ちるとする査読前研究を、情シスの実務目線で読み解きます。