2026-08

脆弱性・脅威情報

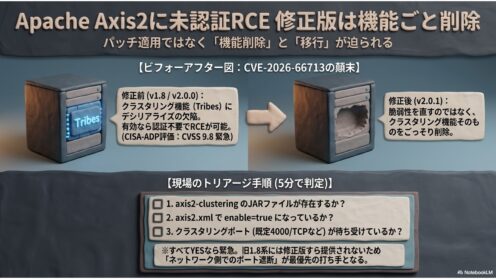
Apache Axis2に未認証RCE 修正版は機能ごと削除

Apache Axis2/Javaのクラスタリング機能に未認証RCEの脆弱性CVE-2026-66713が公表されました。既定は無効ですが、有効なら緊急です。修正版2.0.1は機能ごと削除、旧1.8系に修正版はありません。該当判定の手順と打ち手を整理します。
脆弱性・脅威情報
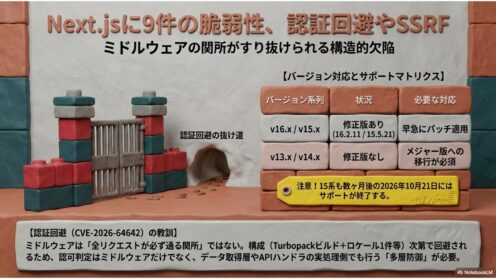
Next.jsに9件の脆弱性、認証回避やSSRF

Next.jsが2026年7月21日に9件の脆弱性を修正しました。ミドルウェアによる認証の回避やSSRFを含み、影響は12.0.0系まで遡ります。一方で修正版は16.2.11と15.5.21のみ。該当判定と対応の要点を整理します。
研究・論文

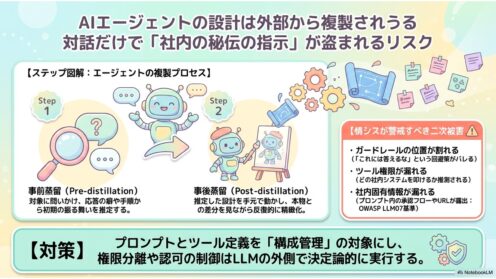
AIエージェントの設計は外部から複製されうる|研究解説

社内AIエージェントの「ハーネス」(指示や連携の設計)は、外から対話するだけで復元されうる——arXivの査読前研究が示したリスクと、情シスが今のうちに整理しておくべき前提を解説します。
脆弱性・脅威情報

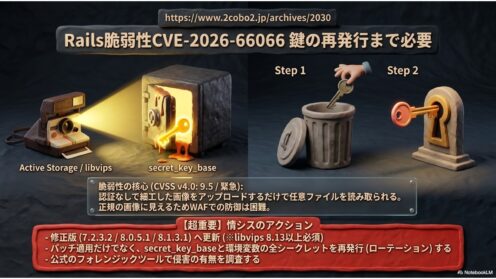
Rails脆弱性CVE-2026-66066 鍵の再発行まで必要

Ruby on RailsのActive Storageに脆弱性CVE-2026-66066(KindaRails2Shell、CVSS v4.0で9.5)。認証なしで任意ファイルを読まれsecret_key_baseが漏れる恐れ。修正版と、パッチ後も鍵の再発行が要る理由を整理します。
インシデント対応

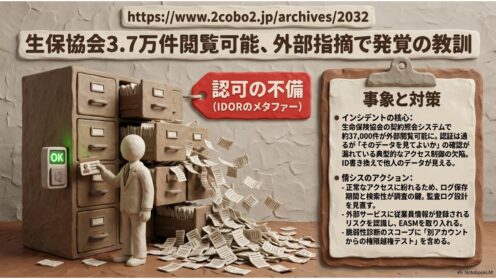
生保協会3.7万件閲覧可能、外部指摘で発覚の教訓

生命保険協会は2026年7月29日、契約照会システムの利用者情報約3.7万件が外部から閲覧可能だったと公表。外部指摘での発覚、Web申請停止の判断、業界共通システム利用のリスクを情シス視点で整理します。
脆弱性・脅威情報

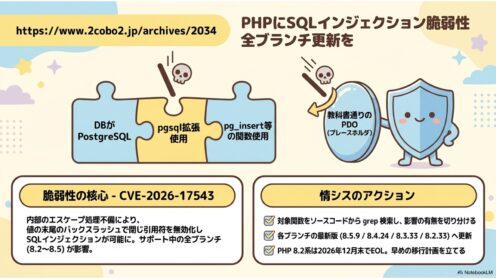
PHPにSQLインジェクション脆弱性 全ブランチ更新を

PHP開発チームが2026年7月30日、SQLインジェクションを含む4件の脆弱性を修正した8.5.9/8.4.24/8.3.33/8.2.33を公開。影響範囲の見極め方と情シスの優先度判断を整理します。
脆弱性・脅威情報

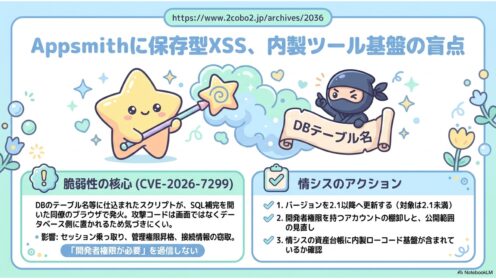
Appsmithに保存型XSS、内製ツール基盤の盲点

社内業務ツールを内製するローコード基盤Appsmithに保存型XSS(CVE-2026-7299)が見つかりました。DBのテーブル名にスクリプトを仕込み、SQL補完を開いた同僚のセッションを奪う手口です。対象は2.1未満。情シスの点検ポイントを整理します。
脆弱性・脅威情報

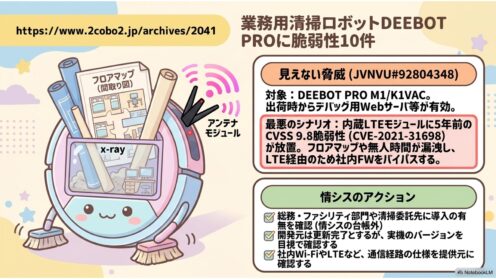
業務用清掃ロボットDEEBOT PROに脆弱性10件

業務用清掃ロボットDEEBOT PRO M1/K1VACとアプリECOVACS PROに脆弱性10件(JVNVU#92804348、2026年7月31日)。うち1件は2021年公表のCVSS9.8。開発元は対応不要としますが、情シスが確認すべき点を整理します。