2026-08

インシデント対応

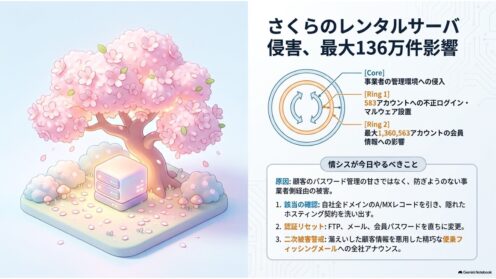
さくらのレンタルサーバ侵害、会員136万件に影響か

さくらインターネットの管理環境を経由した不正アクセスで、さくらのレンタルサーバ583アカウントに不正ログイン。販売管理システム側では最大136万アカウントの会員情報が影響を受けた可能性。情シスが今日確認すべき点を整理します。
法令・ガイドライン

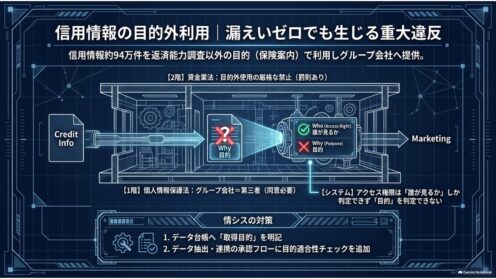
アイフル信用情報94万件を目的外利用|情シスの教訓

アイフルが信用情報94万6056件を返済能力調査以外の目的で利用し、グループ会社ライフカードへ提供。漏えいゼロでも重大な理由と、個人情報保護法と貸金業法の二階建て規制、情シスが取るべきデータ利用目的の点検策を整理します。
インシデント対応

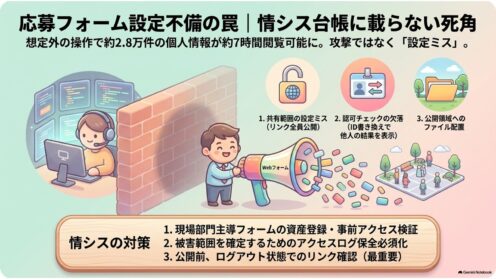
晴れる屋2で2.8万件が閲覧可能 設定不備の7時間

ポケモンカード専門店「晴れる屋2」で、抽選販売の応募者情報2万8490件が約7時間、外部から閲覧可能な状態にありました。原因は「設定の不備」。情シスの台帳に載らない現場発の応募フォームがなぜ穴になるのか、報告義務と再発防止の要点を整理します。
脆弱性・脅威情報

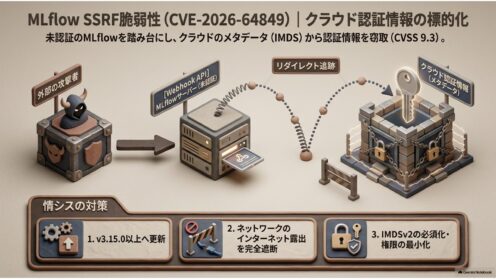
MLflow脆弱性が悪用中、クラウド認証情報が標的

MLflowの未認証SSRF脆弱性CVE-2026-64849(CVSS9.3)がCISAのKEVに登録され、悪用が確認されています。クラウドのメタデータ経由で認証情報を盗まれる恐れがあり、3.15.0以上への更新が必要です。
脆弱性・脅威情報

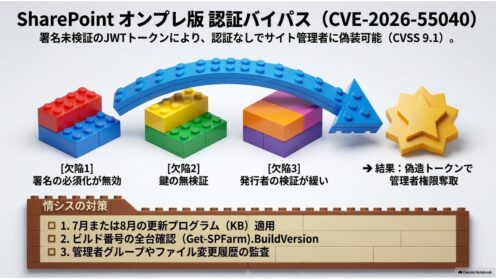
SharePoint認証バイパスが悪用中 7月更新の確認を

オンプレ版SharePoint Serverの認証バイパス脆弱性CVE-2026-55040(CVSS 9.1)を、CISAが2026年8月18日にKEVへ追加。対応期限は8月21日です。修正は7月14日の更新に含まれます。ビルド番号での該当判定と、KBの既知の問題を整理します。
脆弱性・脅威情報

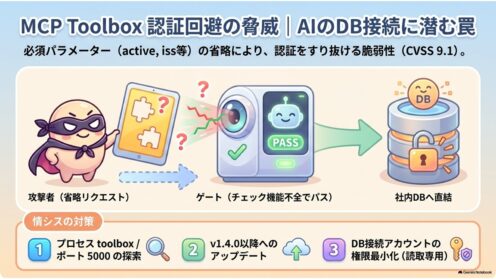
MCP Toolboxに認証回避3件|AIのDB接続が危険

Google製MCPサーバ「MCP Toolbox for Databases」に認証・認可回避の脆弱性3件(CVE-2026-11717ほか、最大CVSS9.1)。影響は1.0.0〜1.3.0、修正はv1.4.0。台帳に載らないAI用DB接続サーバの探し方を解説。
脆弱性・脅威情報

Vault Secrets Operatorに緊急脆弱性 CVSS9.6

HashiCorpのVault Secrets Operator 1.3.0〜1.4.1にCVSS9.6の脆弱性CVE-2026-8715。オペレーターPod上の任意ファイルを読み取られ外部送信される恐れがあります。悪用条件は編集権限を持つ一般ユーザーで、修正は1.5.0のみ。確認手順と移行の注意点を解説します。
インシデント対応

JSTに不正アクセス、メール1.6万件漏えいか

科学技術振興機構(JST)が不正アクセスを受け、役職員12名のメール約1万6,000件と外部アドレス約1,300件が漏えいした可能性を公表。外部からの指摘で発覚した経緯と、取引先側で必要な対応を情シス目線で整理します。
脆弱性・脅威情報

Tenable Security Centerに緊急脆弱性、非管理者でRCE

脆弱性管理コンソール「Tenable Security Center」6.8.0以前に計20件の脆弱性。最も深刻なCVE-2026-19626(CVSS 9.9)は認証済みの非管理者アカウントで任意コード実行に至ります。該当判定と優先度の考え方を整理しました。
インシデント対応

うんこミュージアム改ざん DB非保存でも漏えい

うんこミュージアム公式サイトが第三者製ソフトの脆弱性を突かれ改ざんされ、問い合わせ4件が漏えいのおそれ。「DBに保存していない」のに漏えいと判断された理由と、情シスが自社サイトで確認すべき点を解説します。
脆弱性・脅威情報

WatchGuard Firebox脆弱性17件、11.x系は修正なし

UTMアプライアンスWatchGuard FireboxのFireware OSにCVE-2026-13050が公開されました。実は7月2日に17件が一括公表され修正版は共通、11.x系は修正なしです。確認手順を整理します。
脆弱性・脅威情報

Apache Airflowに脆弱性、CVE-2026-58076でRCE

Apache Airflow 3.3.1で多数の脆弱性が修正されました。最も深刻なCVE-2026-58076(CVSS 8.8)はDAGを書ける利用者がスケジューラとAPIサーバで任意コードを実行できるもの。認証情報が平文で表示されるマスク漏れも複数あります。
脆弱性・脅威情報

Ray脆弱性が悪用中、開発者端末がRCE標的に

AI分散実行フレームワークRayの脆弱性CVE-2025-62593が実攻撃で悪用され、CISAが2026年8月17日にKEVへ追加。狙われるのは公開サーバではなくRayを動かす開発者端末です。localhost束縛でも防げない理由を解説します。
脆弱性・脅威情報

VITEC Flamingoに未認証RCE 2件、root奪取

社内向けIPTV配信アプライアンス「VITEC Flamingo」に、認証不要でroot権限のコマンド実行を許す脆弱性2件が公表されました。escapeshellargが効かなかった二重評価の仕組みと、資産台帳に載りにくいAV機器という落とし穴を整理します。
脆弱性・脅威情報

VSee Clinicに脆弱性2件、未認証でSFTP情報露出

遠隔医療プラットフォームVSee Clinicに深刻な脆弱性2件。認証不要でSFTP接続情報が平文露出(CVE-2026-13380、CVSS9.0)と、他人のファイルを取得・削除できるIDOR(CVE-2026-13381)。修正版と自社影響の確認手順を解説します。