脆弱性・脅威情報

脆弱性・脅威情報

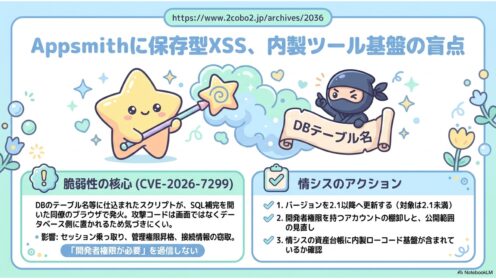
Appsmithに保存型XSS、内製ツール基盤の盲点

社内業務ツールを内製するローコード基盤Appsmithに保存型XSS(CVE-2026-7299)が見つかりました。DBのテーブル名にスクリプトを仕込み、SQL補完を開いた同僚のセッションを奪う手口です。対象は2.1未満。情シスの点検ポイントを整理します。
脆弱性・脅威情報
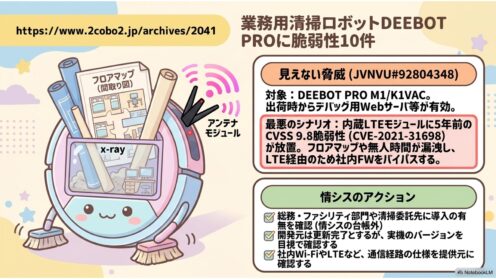
業務用清掃ロボットDEEBOT PROに脆弱性10件

業務用清掃ロボットDEEBOT PRO M1/K1VACとアプリECOVACS PROに脆弱性10件(JVNVU#92804348、2026年7月31日)。うち1件は2021年公表のCVSS9.8。開発元は対応不要としますが、情シスが確認すべき点を整理します。
脆弱性・脅威情報

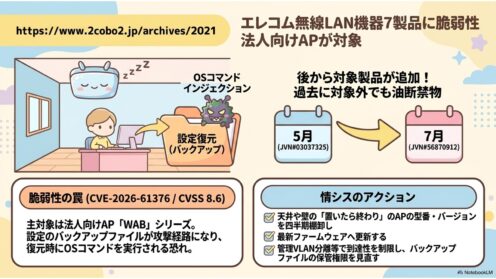
エレコム無線LAN機器7製品に脆弱性 法人向けAPが対象

エレコム製の無線LAN機器7製品にOSコマンドインジェクション2件とXSS1件の脆弱性(JVN#56870912、2026年7月28日)。主対象は法人向けAPのWABシリーズ5製品です。対象型番と修正済みファームウェア、現場での棚卸しの勘所を整理します。
脆弱性・脅威情報

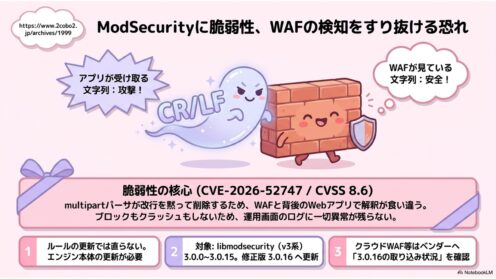
ModSecurityに脆弱性、WAFの検知をすり抜ける恐れ

WAFエンジンModSecurityに検知をすり抜けられる脆弱性CVE-2026-52747(CVSS 8.6)が公表。対象はlibmodsecurity 3.0.0〜3.0.15、修正版は3.0.16。ログに異常が残らない理由と、ルール更新では直らない理由を解説します。
脆弱性・脅威情報

Node.jsに脆弱性11件 HTTP/2の高深刻度に注意

Node.jsが2026年7月29日に11件の脆弱性を修正しました。深刻度Highは3件で、HTTP/2の解放済みメモリ参照とPermission Modelの許可範囲逸脱が中心。修正版と自社の該当判定手順を一次情報から整理します。
脆弱性・脅威情報

Cisco脆弱性開示が月2回に定例化、7日前予告も

Ciscoが2026年7月から脆弱性情報の公開を定例化しました。毎月第1・第3水曜日に公開し、7日前に対象製品を予告します。8月5日はIOS XEなど6製品が対象。CVEをCWE単位で束ねる変更も含め、情シスの脆弱性管理への影響を整理します。
脆弱性・脅威情報

SGLangに未修正のRCE脆弱性、社内LLM基盤に警戒

LLM推論基盤SGLangに認証不要のRCE脆弱性CVE-2026-14890が公表され、修正版は未確認です。該当条件、pickle起因のRCEが3度目である事実、スコア駆動のトリアージが取りこぼす理由と緩和策を解説します。
脆弱性・脅威情報

HTTP/2にDoS脆弱性 フロー制御停止でメモリ枯渇

CERT/CCが2026年7月16日、HTTP/2サーバのフロー制御を悪用したDoS脆弱性VU#885548を公表。未認証・遠隔でメモリ枯渇を起こせます。掲載118社のうち「影響あり」は7社にとどまり、主要実装の多くは状況未公表です。
脆弱性・脅威情報

Microsoft月例パッチ569件、AIが変える脆弱性対応

2026年7月のMicrosoft月例更新は約570件と過去最多を記録しました。悪用済みゼロデイ2件を含みます。件数急増の背景にあるAIによる脆弱性発見と、情シスが取るべきトリアージの考え方を解説します。
脆弱性・脅威情報

Tera Termに脆弱性2件、管理端末のメモリ漏えい

JVNは2026年7月16日、Tera TermのSSHプラグインTTSSH2の脆弱性2件(CVE-2026-58317、CVE-2026-60060)を公表。悪意あるSSHサーバへの接続で管理端末のメモリが漏えいする恐れがあります。影響範囲と点検ポイントを整理します。
脆弱性・脅威情報

APT-C-60の2026年攻撃、正規サービス悪用の手口

JPCERT/CCが2026年7月13日に公開した攻撃グループAPT-C-60の最新手口を解説。Proton DriveとRAR内のLNK、GitHubやjsDelivrなど正規サービスだけで完結する感染チェーンと、情シスが取るべき検知の勘所をまとめます。
脆弱性・脅威情報

JPCERT/CC四半期レポート Web改ざんが2倍に

JPCERT/CCが2026年4〜6月分の四半期レポートを公開。報告1万4056件、フィッシングは減少する一方でWebサイト改ざんが前四半期の2倍に急増しました。定点観測レポートの統合や、契約が侵害調査を阻んだ事例など情シスの実務論点を解説します。
脆弱性・脅威情報

Pegatron製ドライバに脆弱性、BYOVD悪用の恐れ

Pegatron製のWindowsカーネルドライバー「tdeio64.sys」に権限昇格の脆弱性2件が公表されました。修正版は提供されておらず、署名済みドライバーを悪用するBYOVD攻撃の観点から、自社PCの機種に関わらず確認が必要です。
脆弱性・脅威情報

FeliCa旧ICチップに脆弱性、社員証の点検を

2017年以前に出荷された一部のFeliCa ICチップに脆弱性(CVE-2026-59776)が公表されました。パッチでは直せないハードウェア起因の問題です。交通系ICより先に、自社発行の社員証・入退室カードを点検すべき理由を解説します。
脆弱性・脅威情報

BIND 9に9件の脆弱性、DNSSEC汚染に緊急対応を

ISCがBIND 9のセキュリティ更新を公開し9件の脆弱性を修正。最大CVSS8.6のDNSSEC検証を突くキャッシュ汚染を含み、多くが検証層に集中。キャッシュDNSサーバを自社運用する情シス向けに影響と対応を整理します。