脆弱性・脅威情報

脆弱性・脅威情報

Cisco脆弱性12件公開、SD-WANとIOS XEが緊急

Ciscoが2026年8月5日にアドバイザリ12件を一斉公開。Catalyst SD-WAN(CVSS9.9)とIOS XE(同9.8)が緊急で回避策なし。設定に関係なく影響し、AI活用で発見された点も含め情シスへの意味を整理します。
脆弱性・脅威情報

WordPress 7.0.3公開 ログイン画面に認証不要XSS

WordPress 7.0.3が公開され、ログイン画面の認証不要な反射型XSS(CVE-2026-64638)を含む12件が修正されました。4.7以降が対象で実証コードも公開済み。情シスが今日確認すべき点を整理します。
脆弱性・脅威情報

Firefox for Androidに情報漏えい脆弱性 深刻度は割れる

Mozillaが2026年8月4日、Firefox for Androidの情報漏えい脆弱性CVE-2026-18809を修正した153.0.3を公開しました。Mozillaは「高」、NVDのCVSSは6.5「中」と評価が割れています。情シスが押さえるべき点を整理します。
脆弱性・脅威情報

SonicOSにHostヘッダ脆弱性、管理者を偽サイトへ誘導

SonicWallのファイアウォールOS「SonicOS」にHostヘッダ処理の脆弱性CVE-2026-0516が公表されました。管理者を任意サイトへ誘導される恐れがあります。第8世代は修正版提供済み、第7世代は緩和策で凌ぐ必要があります。
脆弱性・脅威情報

TeamCity脆弱性が悪用中、侵害痕跡の確認手順

JetBrains TeamCityの未認証RCE(CVE-2026-63077、CVSS9.8)が実際に悪用され始めました。CISAはKEVに追加し期限を3日に設定。修正版適用と、公式が示した侵害痕跡の確認手順をまとめます。
脆弱性・脅威情報

OpenSSLのOCSP脆弱性、影響は3.6と4.0のみ

OpenSSLが2026年8月5日に公表したCVE-2026-54876は、OCSPレスポンス検証を有効にしたTLSクライアントでメモリリークが起きる問題です。影響は3.6系と4.0系のみ、しかも当該機能は既定で無効。修正版は執筆時点で未公開です。
脆弱性・脅威情報

pgAdmin 4に再び脆弱性7件、前回修正に不備

PostgreSQL管理ツールpgAdmin 4に7件の脆弱性。最大CVSS 9.9でOSコマンド実行や他ユーザーのDB認証情報窃取に至ります。うち複数は前回v9.16の修正不備による再発で、更新済みの組織も対応が必要です。
脆弱性・脅威情報

Veeam ONEに脆弱性6件 CVSS10.0の未認証RCE

バックアップ運用管理製品「Veeam ONE」に脆弱性6件。最大はCVSS v4.0で10.0の未認証リモートコード実行(CVE-2026-64633)です。修正版13.1.0.7034への更新が必要な範囲と、現場での確認順序を整理します。
脆弱性・脅威情報

てがろぐに認証回避の脆弱性、全旧版が対象

国産CGI「てがろぐ」の脆弱性CVE-2026-64940が公表されました。Ver 4.8.4以前のすべてが対象で、第三者に管理画面へログインされる恐れがあります。表題から誤解されやすい影響の実態と、5分でできる自社の該当判定・対処手順を整理します。
脆弱性・脅威情報

SharePoint 2016/2019サポート終了 悪用は継続

オンプレ版SharePoint Server 2016/2019は2026年7月14日にサポート終了。一方JPCERT/CCは7月31日、CVE-2026-50522の悪用観測を追記しました。修正が二度と来ない製品が現に狙われています。ビルド番号での該当判定と移行の考え方を整理します。
脆弱性・脅威情報

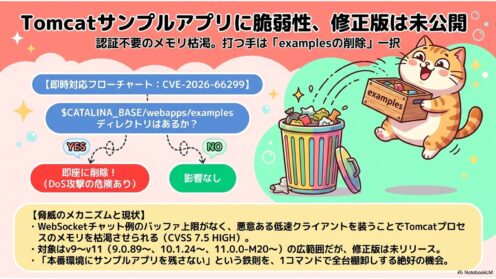
Tomcatサンプルアプリに脆弱性、修正版は未公開

Apache Tomcat同梱のサンプルアプリ(examples)にDoS脆弱性CVE-2026-66299が公表されました。修正版11.0.25/10.1.58/9.0.121は執筆時点で未リリースで、打つ手はexamplesの削除一択です。5分でできる該当判定の手順を整理します。
脆弱性・脅威情報

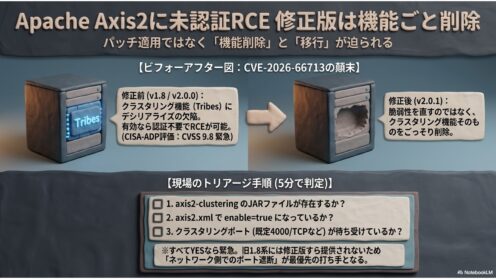
Apache Axis2に未認証RCE 修正版は機能ごと削除

Apache Axis2/Javaのクラスタリング機能に未認証RCEの脆弱性CVE-2026-66713が公表されました。既定は無効ですが、有効なら緊急です。修正版2.0.1は機能ごと削除、旧1.8系に修正版はありません。該当判定の手順と打ち手を整理します。
脆弱性・脅威情報

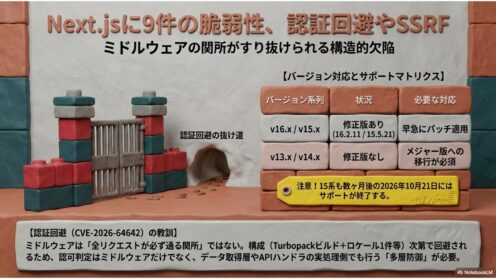
Next.jsに9件の脆弱性、認証回避やSSRF

Next.jsが2026年7月21日に9件の脆弱性を修正しました。ミドルウェアによる認証の回避やSSRFを含み、影響は12.0.0系まで遡ります。一方で修正版は16.2.11と15.5.21のみ。該当判定と対応の要点を整理します。
脆弱性・脅威情報

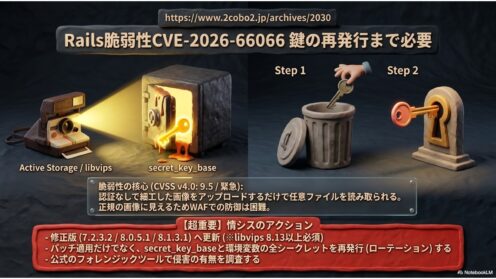
Rails脆弱性CVE-2026-66066 鍵の再発行まで必要

Ruby on RailsのActive Storageに脆弱性CVE-2026-66066(KindaRails2Shell、CVSS v4.0で9.5)。認証なしで任意ファイルを読まれsecret_key_baseが漏れる恐れ。修正版と、パッチ後も鍵の再発行が要る理由を整理します。
脆弱性・脅威情報

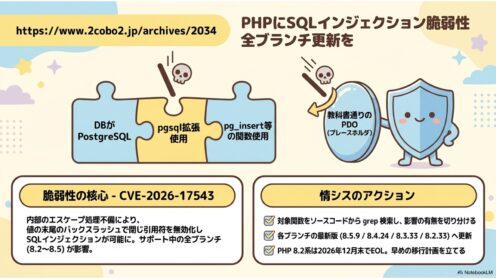
PHPにSQLインジェクション脆弱性 全ブランチ更新を

PHP開発チームが2026年7月30日、SQLインジェクションを含む4件の脆弱性を修正した8.5.9/8.4.24/8.3.33/8.2.33を公開。影響範囲の見極め方と情シスの優先度判断を整理します。