脆弱性・脅威情報

脆弱性・脅威情報

NetScaler脆弱性、DoS想定が認証不要RCEに

NetScaler ADC/GatewayのCVE-2026-8452は当初DoSとされていましたが、8月14日の解析で認証不要のリモートコード実行と判明。PoCも公開され、6月のパッチを見送った組織は緊急対応が必要です。
脆弱性・脅威情報

AutelのEV充電器に脆弱性8件 認証不要RCEも

AutelのEV充電器MaxiCharger Singleに脆弱性8件。認証不要のリモートコード実行(CVSS v4 10.0)やバックドアアカウントを含みます。社内の台帳に載らない機器という観点で解説します。
脆弱性・脅威情報

Gitea CVE-2026-59774、未認証でRCEの恐れ

セルフホスト型Gitサービス「Gitea」にCVSS 9.8の脆弱性CVE-2026-59774。公開リポジトリが1つあれば未認証で任意ファイルを読まれ、内部トークン経由でコード実行に至る恐れ。修正版は1.27.1です。
脆弱性・脅威情報

Better Auth脆弱性、SSO/SCIM連携に影響

TypeScript向け認証フレームワークBetter AuthのSSOプラグインに、ドメイン所有権の検証を回避できる脆弱性(CVSS 8.1)が公表。SCIM側には9.9も。内製アプリのIdP連携が影響範囲で、一部はCVE番号が無くスキャナに出ません。
脆弱性・脅威情報

Dell VSI脆弱性70件、未認証RCEでroot奪取

Dellが仮想ストレージ管理プラグイン「VSI」の脆弱性70件を修正しました。認証なしでroot権限のコマンド実行が可能なCVE-2026-67261を含み、うち68件は同梱OSS由来。該当判定と優先度の考え方を整理します。
脆弱性・脅威情報

Bouncy Castleに脆弱性22件 証明書検証に欠陥

Java向け暗号ライブラリBouncy Castleが1.85で22件の脆弱性を修正。うち2件はCVSS 9.3で、TLSの証明書検証が事実上働かなくなる欠陥です。導入した記憶がなくてもJava製品に同梱されている可能性があり、jar名での確認が必要です。
脆弱性・脅威情報

SAP 8月月例、CVSS10.0とSAP GUI経路の欠陥

SAPが2026年8月11日に月例更新を公開。最大はCVSS 10.0のCommerce Cloud。加えてSAP GUIが使うDIAGプロトコルに認証不要のメモリ破損(CVE-2026-34265)があり、ABAPを使う全社が対象です。
脆弱性・脅威情報

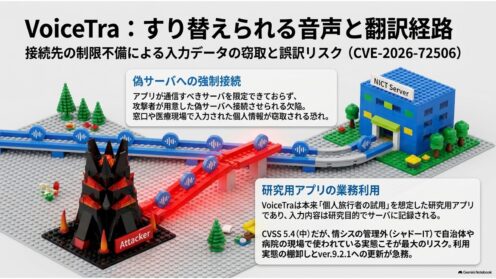
VoiceTraに脆弱性、入力内容が漏れる恐れ

NICTの音声翻訳アプリVoiceTraに接続先の制限が不適切な脆弱性(CVE-2026-72506)。攻撃者のサーバへ接続させられ、入力内容の窃取や誤訳の提示が起きる恐れ。ver.9.2.1で修正済みです。
脆弱性・脅威情報

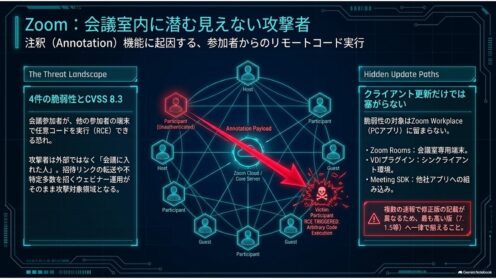
Zoom脆弱性4件、会議参加者からRCEの恐れ

Zoomが2026年8月11日にクライアント製品の脆弱性4件を公表。うち2件は会議の参加者が他の参加者の端末で任意コードを実行できる恐れがあります。対象はZoom RoomsやVDIプラグイン、組み込み用SDKにも及び、通常のアプリ更新では塞がりません。
脆弱性・脅威情報

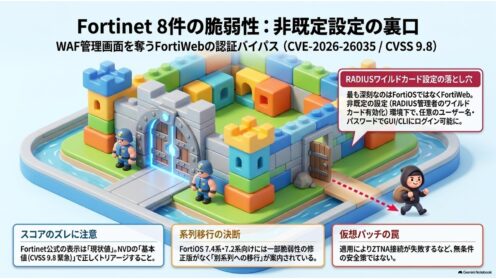
Fortinet脆弱性8件、FortiWebに認証バイパス

Fortinetが2026年8月12日に8件のアドバイザリを公開。国内報道はFortiOSの2件が中心ですが、最も重いのはFortiWebの認証バイパス(NVD基準で9.8)です。8件の全体像と、スコアのずれ・仮想パッチの実像を整理します。
脆弱性・脅威情報

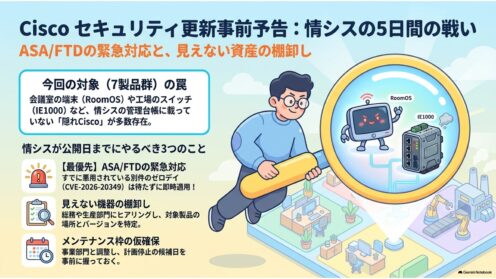
Cisco 8月19日に修正版公開、ASA/FTDも対象

Ciscoが2026年8月19日にセキュリティアドバイザリを公開すると事前通知しました。対象は9製品群で、KEV登録済みゼロデイの対応直後のASA/FTD/FMCも含まれます。5日間で情シスが準備すべきことを整理します。
脆弱性・脅威情報

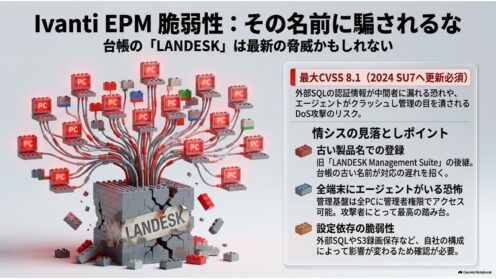
Ivanti EPMに脆弱性3件 2024 SU7へ更新を

Ivantiが2026年8月11日、Endpoint Manager(EPM)の脆弱性3件を公表。最大CVSS 8.1で、外部SQL接続の認証情報が中間者に漏れる恐れがあります。修正版は2024 SU7。旧LANDESKからの継続利用組が見落としやすい点を整理します。
脆弱性・脅威情報

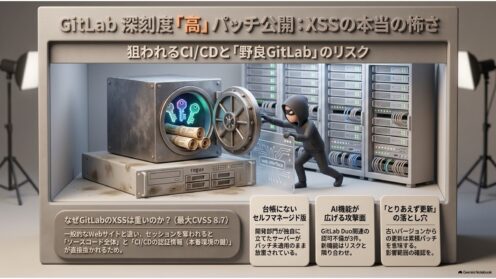
GitLab 19.2.2公開、XSSなど脆弱性13件

GitLabが2026年8月12日にセキュリティパッチ19.2.2/19.1.4/19.0.6を公開し、脆弱性13件を修正しました。深刻度「高」6件の内訳、CVSS 8.7のXSSが重い理由、自社のGitLabを洗い出す確認手順を情シス向けに整理します。
脆弱性・脅威情報

WordPress 7.0.4公開、PNGを装うRCEに対処

WordPress 7.0.4がCVE-2026-65640(CVSS 8.8)を修正。ImagickとGhostscriptを併用するサイトで、投稿者権限の利用者がPNGを装ったPostScriptを投げると任意コードが実行されます。該当判定の手順まで解説。
脆弱性・脅威情報

TPM 2.0参照実装に2件の脆弱性、AMDとIntelが影響

TPM 2.0の参照実装にCVE-2026-6726とCVE-2026-6727が公表されました。AMDとIntelが影響ありと表明。TPMによる構成証明が偽造されうる問題で、情シスが確認すべき点と更新時の落とし穴を整理します。