脆弱性・脅威情報

脆弱性・脅威情報

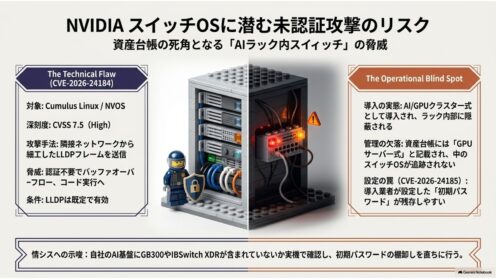
NVIDIAスイッチOSに脆弱性3件 未認証のLLDP攻撃も

NVIDIAが2026年8月18日、ネットワークOS「Cumulus Linux」とスイッチOS「NVOS」の脆弱性3件を公表。認証不要・隣接ネットワークからのLLDPバッファオーバーフローを含む。影響判定の手順と対応の優先順位を解説します。
脆弱性・脅威情報
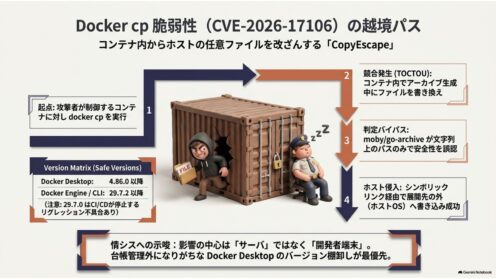
Docker cpに脆弱性、コンテナからホスト改ざん

docker cpの裏で動くライブラリmoby/go-archiveに、展開先の外へ書き込める脆弱性CopyEscape(CVE-2026-17106)が判明。PoCも公開済み。Docker Desktopは4.86.0、Engine/CLIは29.7.2以降へ更新を。
脆弱性・脅威情報

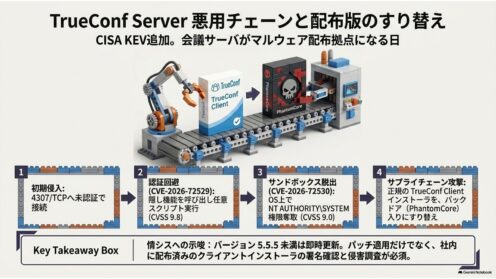
TrueConf Server脆弱性2件が悪用中|配布版すり替え

ビデオ会議サーバーTrueConf Serverの脆弱性2件(CVSS9.8/9.0)をCISAがKEVに追加。未認証で乗っ取られ、社内配布用の正規インストーラがバックドア入りに差し替えられていました。影響バージョン・確認方法・自社への教訓を解説します。
脆弱性・脅威情報

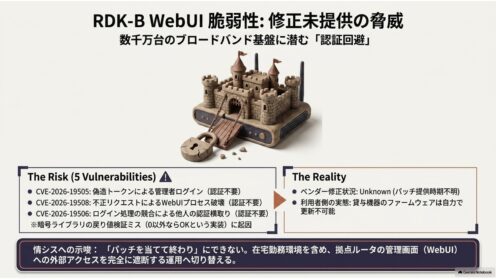
RDK-B WebUIに脆弱性5件、修正未提供で認証回避

ブロードバンド機器の基盤RDK-BのWebUIに脆弱性5件(CVE-2026-19505ほか)。うち4件は認証不要で、偽造トークンによる管理者ログインが可能です。修正状況は不明で、対策は管理画面の露出遮断に絞られます。
脆弱性・脅威情報

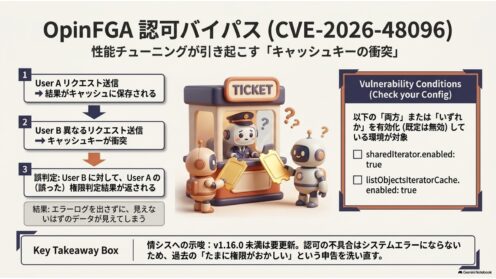
OpenFGAに脆弱性、キャッシュで認可が誤判定

認可エンジンOpenFGAに、キャッシュキーの衝突で別リクエストの判定結果を再利用しうる脆弱性CVE-2026-48096。v1.16.0未満が対象で、条件のキャッシュ設定は既定無効。該当確認の手順を解説します。
脆弱性・脅威情報

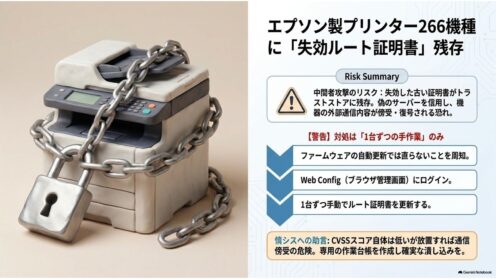
エプソン製プリンター266機種に失効ルート証明書

セイコーエプソンがプリンター・スキャナー266機種に失効したルート証明書が残存する脆弱性CVE-2026-73542を公表。中間者攻撃で通信が傍受される恐れがあり、対処はWeb Configでの1台ずつの手動更新です。
脆弱性・脅威情報

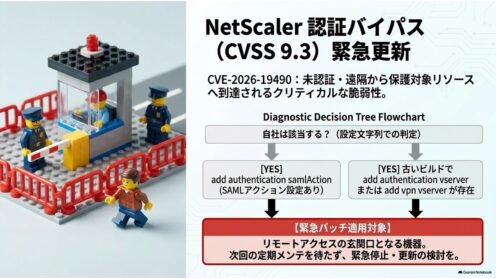
NetScaler認証バイパス、CVSS9.3で緊急更新を

NetScaler ADC/GatewayにCVSS9.3の認証バイパスCVE-2026-19490。未認証・遠隔で悪用されうる一方、該当条件はビルドとSAML設定で変わります。修正版ビルドと設定文字列での該当判定、更新後の確認点を整理します。
脆弱性・脅威情報

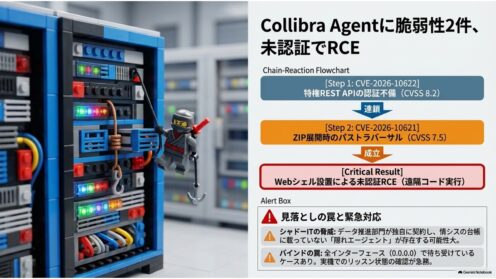
Collibra Agentに脆弱性2件、未認証でRCE

データカタログ基盤Collibraのエージェントに認証不備とZip Slipの2件。連鎖すると未認証でRCEに至ります。全インターフェースにバインドしていた観測もあり、社内に置かれたエージェントの棚卸しが必要です。
脆弱性・脅威情報

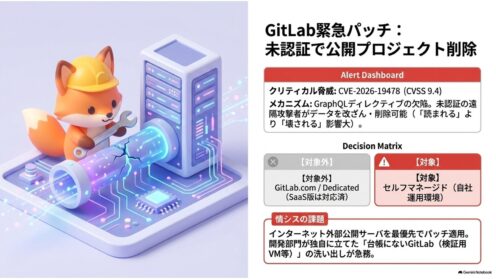
GitLab緊急パッチ、未認証で公開プロジェクト削除

GitLabが8月17日に定例外の緊急パッチを公開。CVE-2026-19478(CVSS 9.4)は未認証で公開プロジェクトを改ざん・削除できるおそれ。セルフマネージド環境の版数確認と優先順位を解説します。
脆弱性・脅威情報

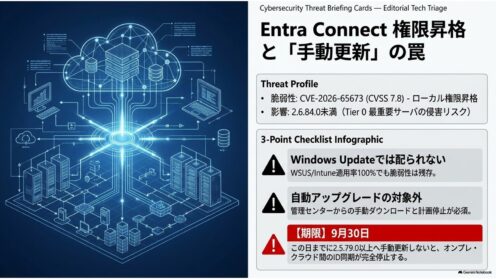
Entra Connectに権限昇格脆弱性 手動更新が必須

Microsoft Entra Connectに権限昇格の脆弱性CVE-2026-65673。2.6.84.0未満が対象で修正版は7月公開済み。Windows Updateでは配られず自動更新も当てになりません。9月30日の同期停止期限も解説。
脆弱性・脅威情報

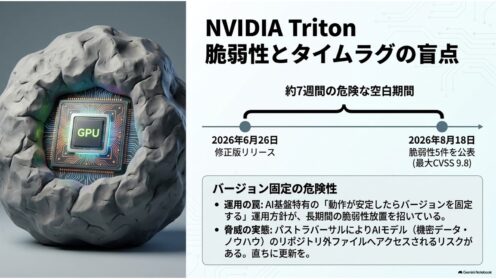
NVIDIA Triton推論サーバに脆弱性5件 最大9.8

NVIDIAがTriton Inference Serverの脆弱性5件を公表。最大はCVSS9.8で対象はLinux版26.05以前、修正版は26.06です。ただし修正版は公表の約7週間前に公開済み。バージョン固定運用の盲点と確認手順を整理します。
脆弱性・脅威情報

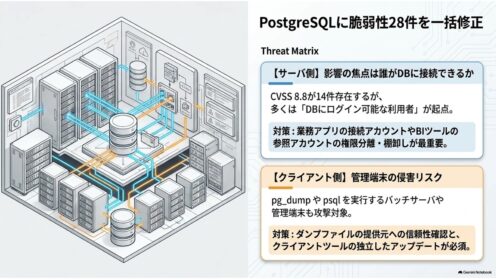
PostgreSQLに脆弱性28件、18.6などで修正

PostgreSQLが2026年8月13日に28件の脆弱性を一括修正しました。14件がCVSS 8.8。18.5は未出荷で修正版は18.6です。GitLab等に同梱された分の該当判定、クライアント4件、pgcryptoの平文化まで実務目線で整理します。
脆弱性・脅威情報

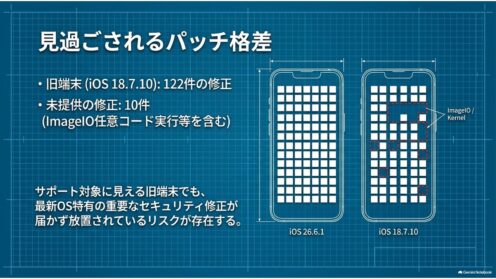
iOS 18.7.10公開 旧端末に未提供の修正10件

Appleが2026年8月17日にiOS 26.6.1・macOS Tahoe 26.6.2・旧端末向けiOS 18.7.10を公開。旧端末には122件が一度に届いた一方、最新OSにしかない修正が10件あります。差分の中身と情シスの確認手順を整理します。
脆弱性・脅威情報

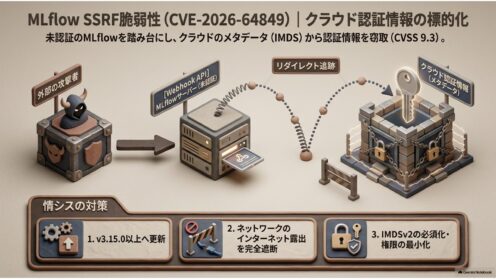
MLflow脆弱性が悪用中、クラウド認証情報が標的

MLflowの未認証SSRF脆弱性CVE-2026-64849(CVSS9.3)がCISAのKEVに登録され、悪用が確認されています。クラウドのメタデータ経由で認証情報を盗まれる恐れがあり、3.15.0以上への更新が必要です。
脆弱性・脅威情報

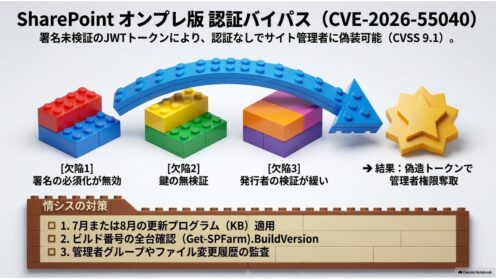
SharePoint認証バイパスが悪用中 7月更新の確認を

オンプレ版SharePoint Serverの認証バイパス脆弱性CVE-2026-55040(CVSS 9.1)を、CISAが2026年8月18日にKEVへ追加。対応期限は8月21日です。修正は7月14日の更新に含まれます。ビルド番号での該当判定と、KBの既知の問題を整理します。