脆弱性・脅威情報

脆弱性・脅威情報

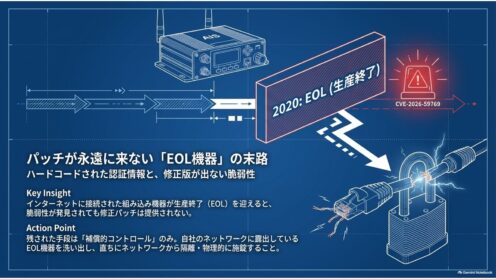
古野電気FA-50に脆弱性2件 生産終了で修正なし

古野電気の簡易型AIS「FA-50」全バージョンに、ハードコードされた認証情報(CVE-2026-59769)と認証欠如の脆弱性。2020年10月に生産終了済みで修正版は出ません。パッチの来ないEOL機器を情シスがどう扱うかを整理します。
脆弱性・脅威情報
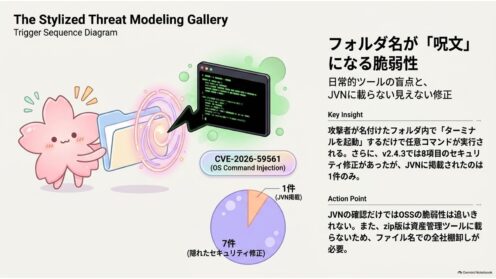
サクラエディタに脆弱性、v2.4.3で8件を修正

サクラエディタにOSコマンドインジェクションの脆弱性(CVE-2026-59561)。修正版v2.4.3は3年8か月ぶりの更新で、直したセキュリティ問題は8項目あるのにJVNに載ったのは1件だけです。確認手順まで解説します。
脆弱性・脅威情報

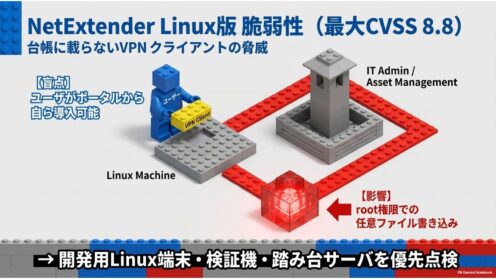
NetExtender Linux版に脆弱性2件 最大8.8

SonicWallのSSL-VPNクライアントNetExtenderのLinux版に脆弱性2件。最大CVSS8.8でroot権限の任意ファイル書き込みにつながります。修正版10.3.6・回避策なし・Windows版は非該当。該当判定の手順を整理します。
脆弱性・脅威情報

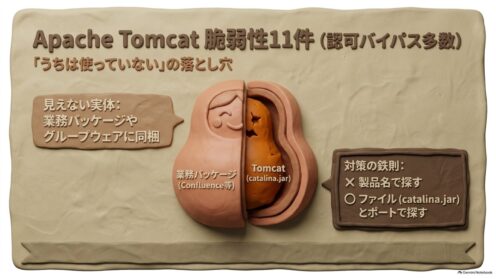
Apache Tomcatに脆弱性11件、認可バイパス多数

Apache Tomcatに11件の脆弱性が公表されました。深刻度Importantは4件で、いずれもアクセス制御をすり抜ける系統です。修正版は11.0.25/10.1.59/9.0.121。同梱型製品の該当判定と優先順位を実務目線で整理します。
脆弱性・脅威情報

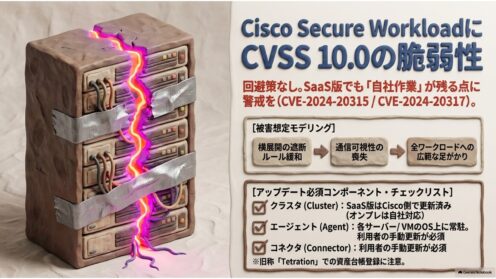
Cisco Secure Workloadに脆弱性、CVSS10が2件

Ciscoが2026年8月19日、ワークロード保護製品「Cisco Secure Workload」の脆弱性5件を公表。うち2件はCVSS10.0で回避策なし。SaaS版でもエージェントとコネクタは自社更新です。該当判定と更新の勘所を整理します。
脆弱性・脅威情報

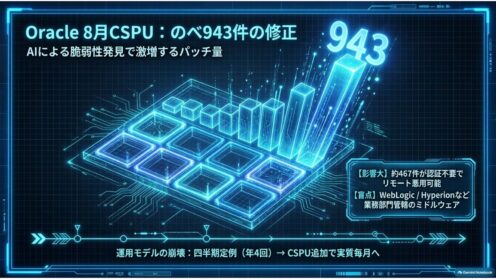
Oracle 8月CSPU、943件修正と月例化の影響

Oracleが2026年8月18日に公開した月例CSPUでのべ943件を修正。約467件が認証不要でリモート悪用可能です。Fusion MiddlewareとHyperionが半数超を占め、四半期前提のパッチ運用は見直しが必要になります。
脆弱性・脅威情報

pipに脆弱性、閉域網へのパッケージ持込が直撃

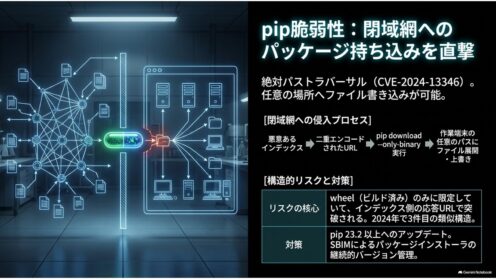
Pythonのpipに絶対パストラバーサルの脆弱性CVE-2026-13346。修正版は26.2です。悪意あるインデックスが前提ですが、実質の影響はpip downloadの--only-binaryに集中し、閉域網への持ち込み手順が該当します。
脆弱性・脅威情報

pgvector脆弱性2件、社内RAG基盤の点検ポイント

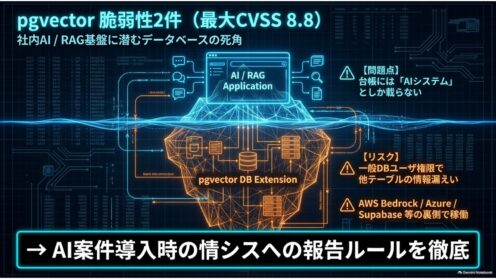
PostgreSQLのベクトル検索拡張pgvectorに脆弱性2件(CVE-2026-3172/CVE-2026-18022)。社内RAG基盤の裏側で動いていることが多く、資産台帳では気づけません。確認SQLと点検の勘所を解説します。
脆弱性・脅威情報

Zimbra脆弱性が悪用中、SNMP有効なら未認証RCE

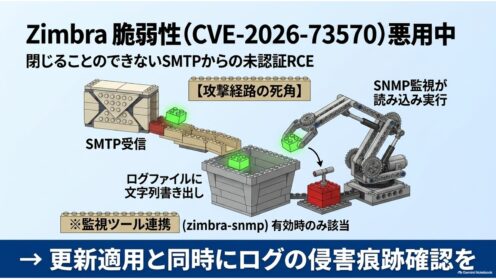
ZimbraのSNMP監視コンポーネントに、未認証でOSコマンドを実行できる脆弱性CVE-2026-73570が見つかり、実際の攻撃での悪用が確認されました。修正版10.1.20は7月20日に公開済みです。該当条件の見分け方と侵害確認の手順を整理します。
脆弱性・脅威情報

Windows IKE脆弱性が悪用中、4月更新の確認を

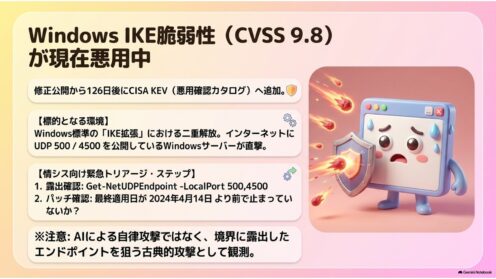
WindowsのIKE拡張の脆弱性CVE-2026-33824(CVSS 9.8)の悪用が確認され、CISAがKEVに追加。修正は2026年4月の月例更新で提供済みです。UDP 500/4500を開けたWindowsサーバーの適用状況を確認してください。
脆弱性・脅威情報

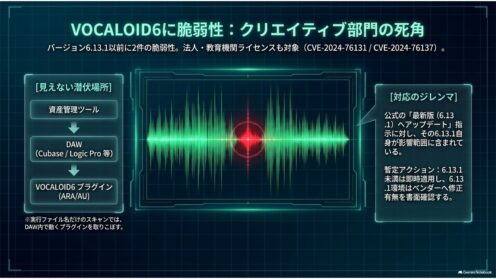
VOCALOID6に脆弱性2件 最新版6.13.1も対象

ヤマハのVOCALOID6 Editorに脆弱性2件が公表されました。JVNの影響範囲は「6.13.1およびそれ以前」ですが、公式サイトの最新版もその6.13.1です。法人・教育機関向けライセンスもあり、まず資産の棚卸しが要ります。
脆弱性・脅威情報

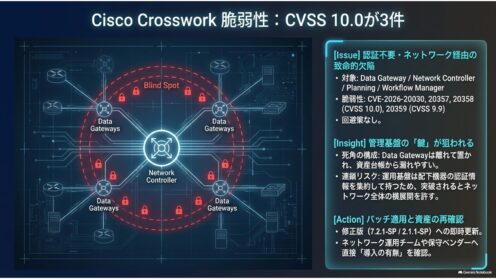
Cisco Crossworkに脆弱性4件、CVSS10が3件

Ciscoがネットワーク運用自動化基盤Crossworkの脆弱性4件を公開。3件はCVSS10.0で認証不要・ネットワーク経由、回避策はありません。対象4製品と修正版、台帳外になりやすい製品をどう棚卸しするかを解説します。
脆弱性・脅威情報

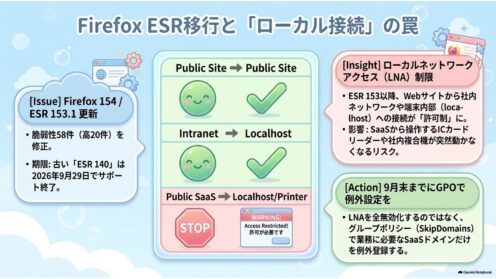
Firefox 154更新、脆弱性58件とESR移行の要点

Mozillaが2026年8月18日にFirefox 154を公開し脆弱性58件を修正。ESR 153.1/140.14/115.39も更新されました。ESR 140は9月29日にサポート終了。移行と同時に効くローカルネットワークアクセス制限の業務影響を整理します。
脆弱性・脅威情報

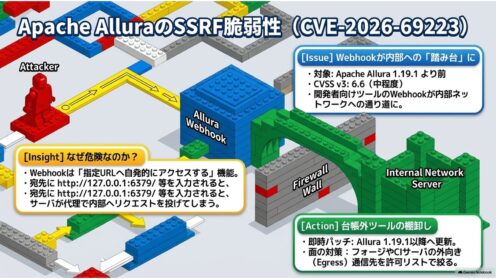
Apache AlluraにSSRF脆弱性、Webhookが踏み台に

ソフトウェアフォージApache AlluraにSSRF脆弱性CVE-2026-69223が公表。Webhook機能から内部ネットワークへ任意のリクエストを送られる恐れがあり、対策は1.19.1以降への更新です。CVSS6.6の読み方も解説します。
脆弱性・脅威情報

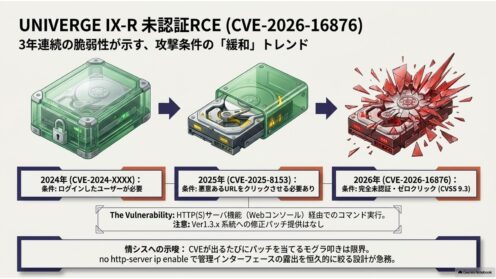
UNIVERGE IX-Rに未認証RCE、1.3系は修正なし

NEC UNIVERGE IX-R/IX-Vシリーズに認証なしで任意コマンドを実行される脆弱性(CVE-2026-16876、CVSS9.4)。対処版はVer1.4.34/1.5.29。1.3系以前に修正版はなく、WebGUI未使用でも該当しうる条件と確認手順を解説します。