脆弱性・脅威情報

脆弱性・脅威情報

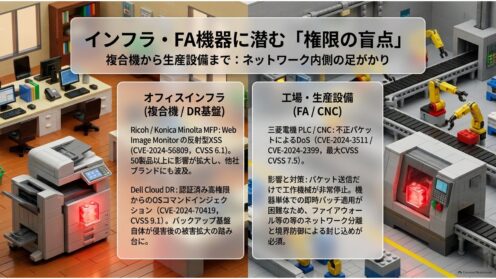
三菱電機FA・CNCに脆弱性、対象機種が更新

三菱電機のFA製品とCNCのDoS脆弱性(CVE-2025-3511/CVE-2025-2399)について、2026年8月27日に対象製品と対策済みバージョンの一覧が更新されました。過去に「非該当」と判定した組織ほど再点検が必要な理由を整理します。
脆弱性・脅威情報
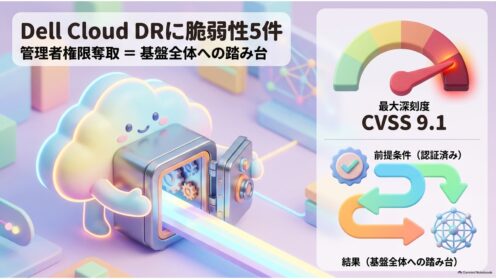
Dell Cloud DRに脆弱性5件、最大CVSS9.1

Dellの災害復旧製品Cloud Disaster Recovery 20.2以前に脆弱性5件。最大はCVSS9.1のOSコマンドインジェクションで修正版は20.3。PowerProtect Data Managerに統合され、導入の記憶がなくても該当しえます。
脆弱性・脅威情報

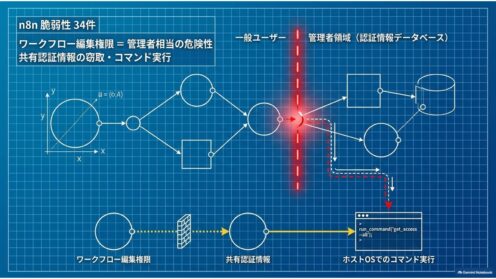
n8nに脆弱性34件 認証情報の窃取が可能

ワークフロー自動化基盤n8nで2026年8月に34件の脆弱性が公表。ワークフローを編集できる一般ユーザーが共有された認証情報を盗み、ホスト上でコマンドを実行できるものが並びます。自前ホスト中の情シスがすべき更新と点検を整理しました。
脆弱性・脅威情報

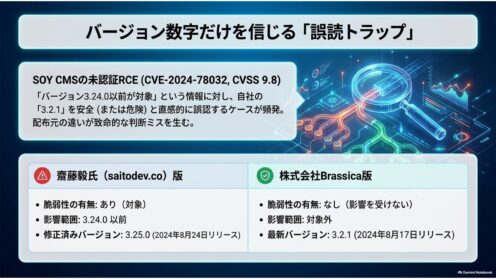
SOY CMSに未認証RCE、CVSS9.8の脆弱性

国産CMS「SOY CMS」に認証不要で任意コード実行が可能なCVE-2026-78032(CVSS 9.8)が公表。対象は齋藤毅氏が提供するver 3.24.0以前で、Brassica提供版は影響を受けません。該当判定の手順を解説します。
脆弱性・脅威情報

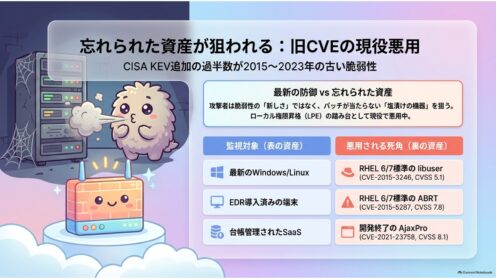
CISA KEV追加9件、過半が旧CVEの悪用

米CISAが2026年8月26日・27日に、悪用確認済みの脆弱性9件をKEVカタログへ追加。うち6件は2015〜2023年公表の旧CVEで、RHEL 6/7標準搭載のlibuser・ABRTやサポート終了製品を含みます。
脆弱性・脅威情報

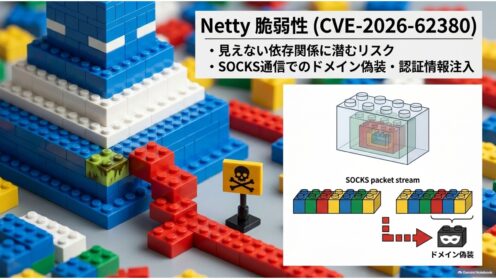
Nettyに脆弱性、SOCKS通信でドメイン偽装の恐れ

NettyのSOCKSクライアントに検証漏れ(CVE-2026-62380、CVSS7.5)。接続先ドメインの偽装や認証情報の注入が起こりえます。Elasticsearch等に組み込まれており、自社が該当するかの判定手順とスコアの読み方を整理します。
脆弱性・脅威情報

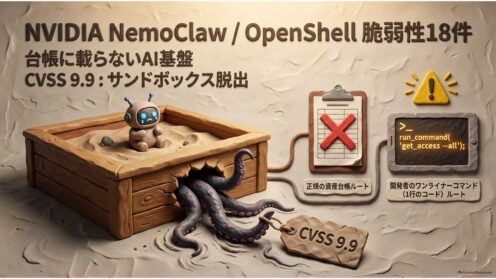
NVIDIA NemoClaw/OpenShellに脆弱性18件

NVIDIAがAIエージェント実行基盤NemoClaw・OpenShellの脆弱性18件を公表しました。最大はCVSS9.9のサンドボックス脱出。資産台帳に載らないワンライナー導入という情シス泣かせの実態と、自社での確認手順を解説します。
脆弱性・脅威情報

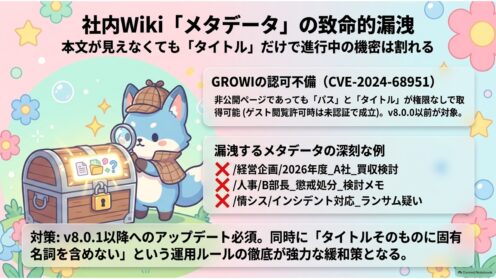
GROWIに脆弱性2件、非公開ページ名が漏れる

国産OSSの社内Wiki「GROWI」に認可不備の脆弱性2件(CVE-2026-53620ほか)。v8.0.0以前が対象で、閲覧権限のないページのパスとタイトルが取得され得ます。ゲスト閲覧許可なら未認証でも成立。確認手順と優先度の判断材料を整理します。
脆弱性・脅威情報

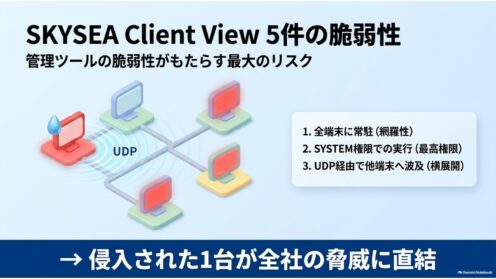
SKYSEA Client Viewに5件の脆弱性、SYSTEM権限で任意コード実行

Sky株式会社のIT資産管理ツールSKYSEA Client ViewとSKYMEC IT Managerに5件の脆弱性。最大CVSS8.5で、SYSTEM権限の任意コード実行とUDP経由の他端末攻撃が想定されます。対策版と確認手順を情シス目線で整理しました。
脆弱性・脅威情報

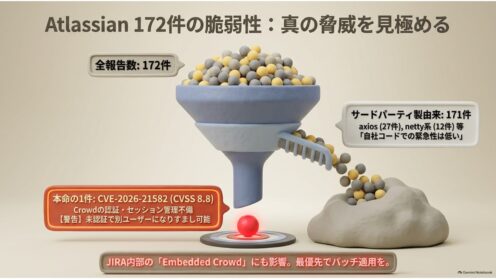
Atlassian脆弱性172件、本命はCrowdの認証欠陥

Atlassianが2026年8月18日の速報でHigh 162件・Critical 10件を修正。ただし自社コード由来はCVE-2026-21582の1件だけです。未認証で他ユーザーになりすませる認証基盤の欠陥と、Server版に修正が来ない問題を整理します。
脆弱性・脅威情報

Roundcubeに脆弱性10件、CVE採番は8日後

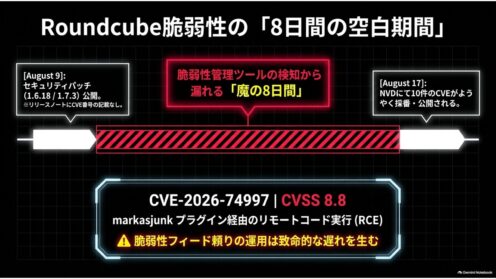
Roundcube Webmailが1.6.18/1.7.3で11件のセキュリティ修正を公開。最も深刻なのはRCE(CVSS8.8)です。CVE採番が8日遅れた点と、管理パネル同梱という更新経路の落とし穴を確認手順つきで解説します。
脆弱性・脅威情報

GeoServer脆弱性CVE-2026-76904に緊急対応を

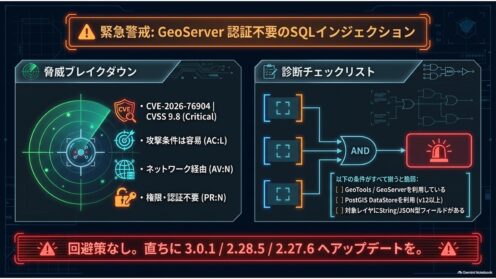
地図配信サーバGeoServerに認証不要のSQLインジェクション脆弱性CVE-2026-76904(CVSS 9.8)。回避策はなく即時更新が必要です。影響条件、公開直後から観測される探索、該当インスタンスの確認手順を解説します。
脆弱性・脅威情報

IBM AIXに脆弱性191件、配布基盤NIMも対象

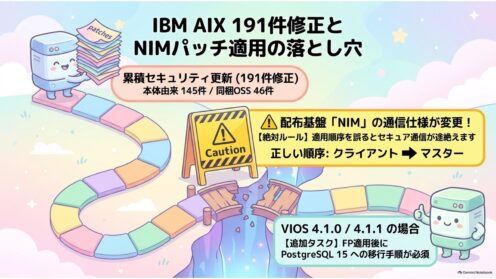
IBMがAIX 7.2/7.3とPowerVM VIOS 4.1の累積セキュリティ更新を公開し、CVE191件を修正しました。回避策はなし。本体145件と同梱OSS46件の内訳、パッチ配布基盤NIMの脆弱性5件、適用順序を誤ると配布が止まる落とし穴を整理します。
脆弱性・脅威情報

Zscaler Client Connectorに脆弱性5件、未認証RCEも

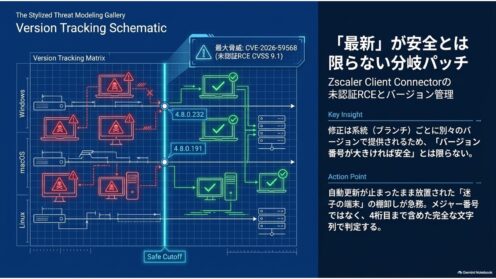
Zscaler Client Connectorに脆弱性5件が公表されました。最も深刻な未認証リモートコード実行と認証バイパスはCVSS9.1。修正版は既に配布済みで、情シスの本題は全端末のバージョン棚卸しです。OS別の影響範囲と確認手順を解説します。
脆弱性・脅威情報

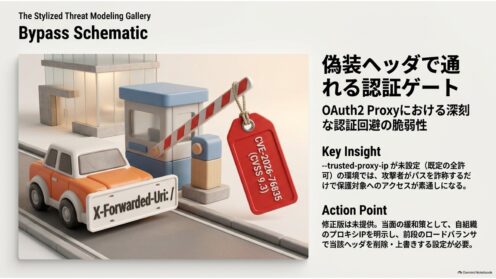
OAuth2 Proxyに認証回避の脆弱性、修正版なし

認証プロキシOAuth2 Proxyに認証回避の脆弱性CVE-2026-76835(CVSS9.3)。X-Forwarded-Uriヘッダの詐称で認証スキップ判定を欺けます。7.15.2〜7.15.4が対象で修正版は未提供。当面の緩和策を解説します。