脆弱性・脅威情報

脆弱性・脅威情報

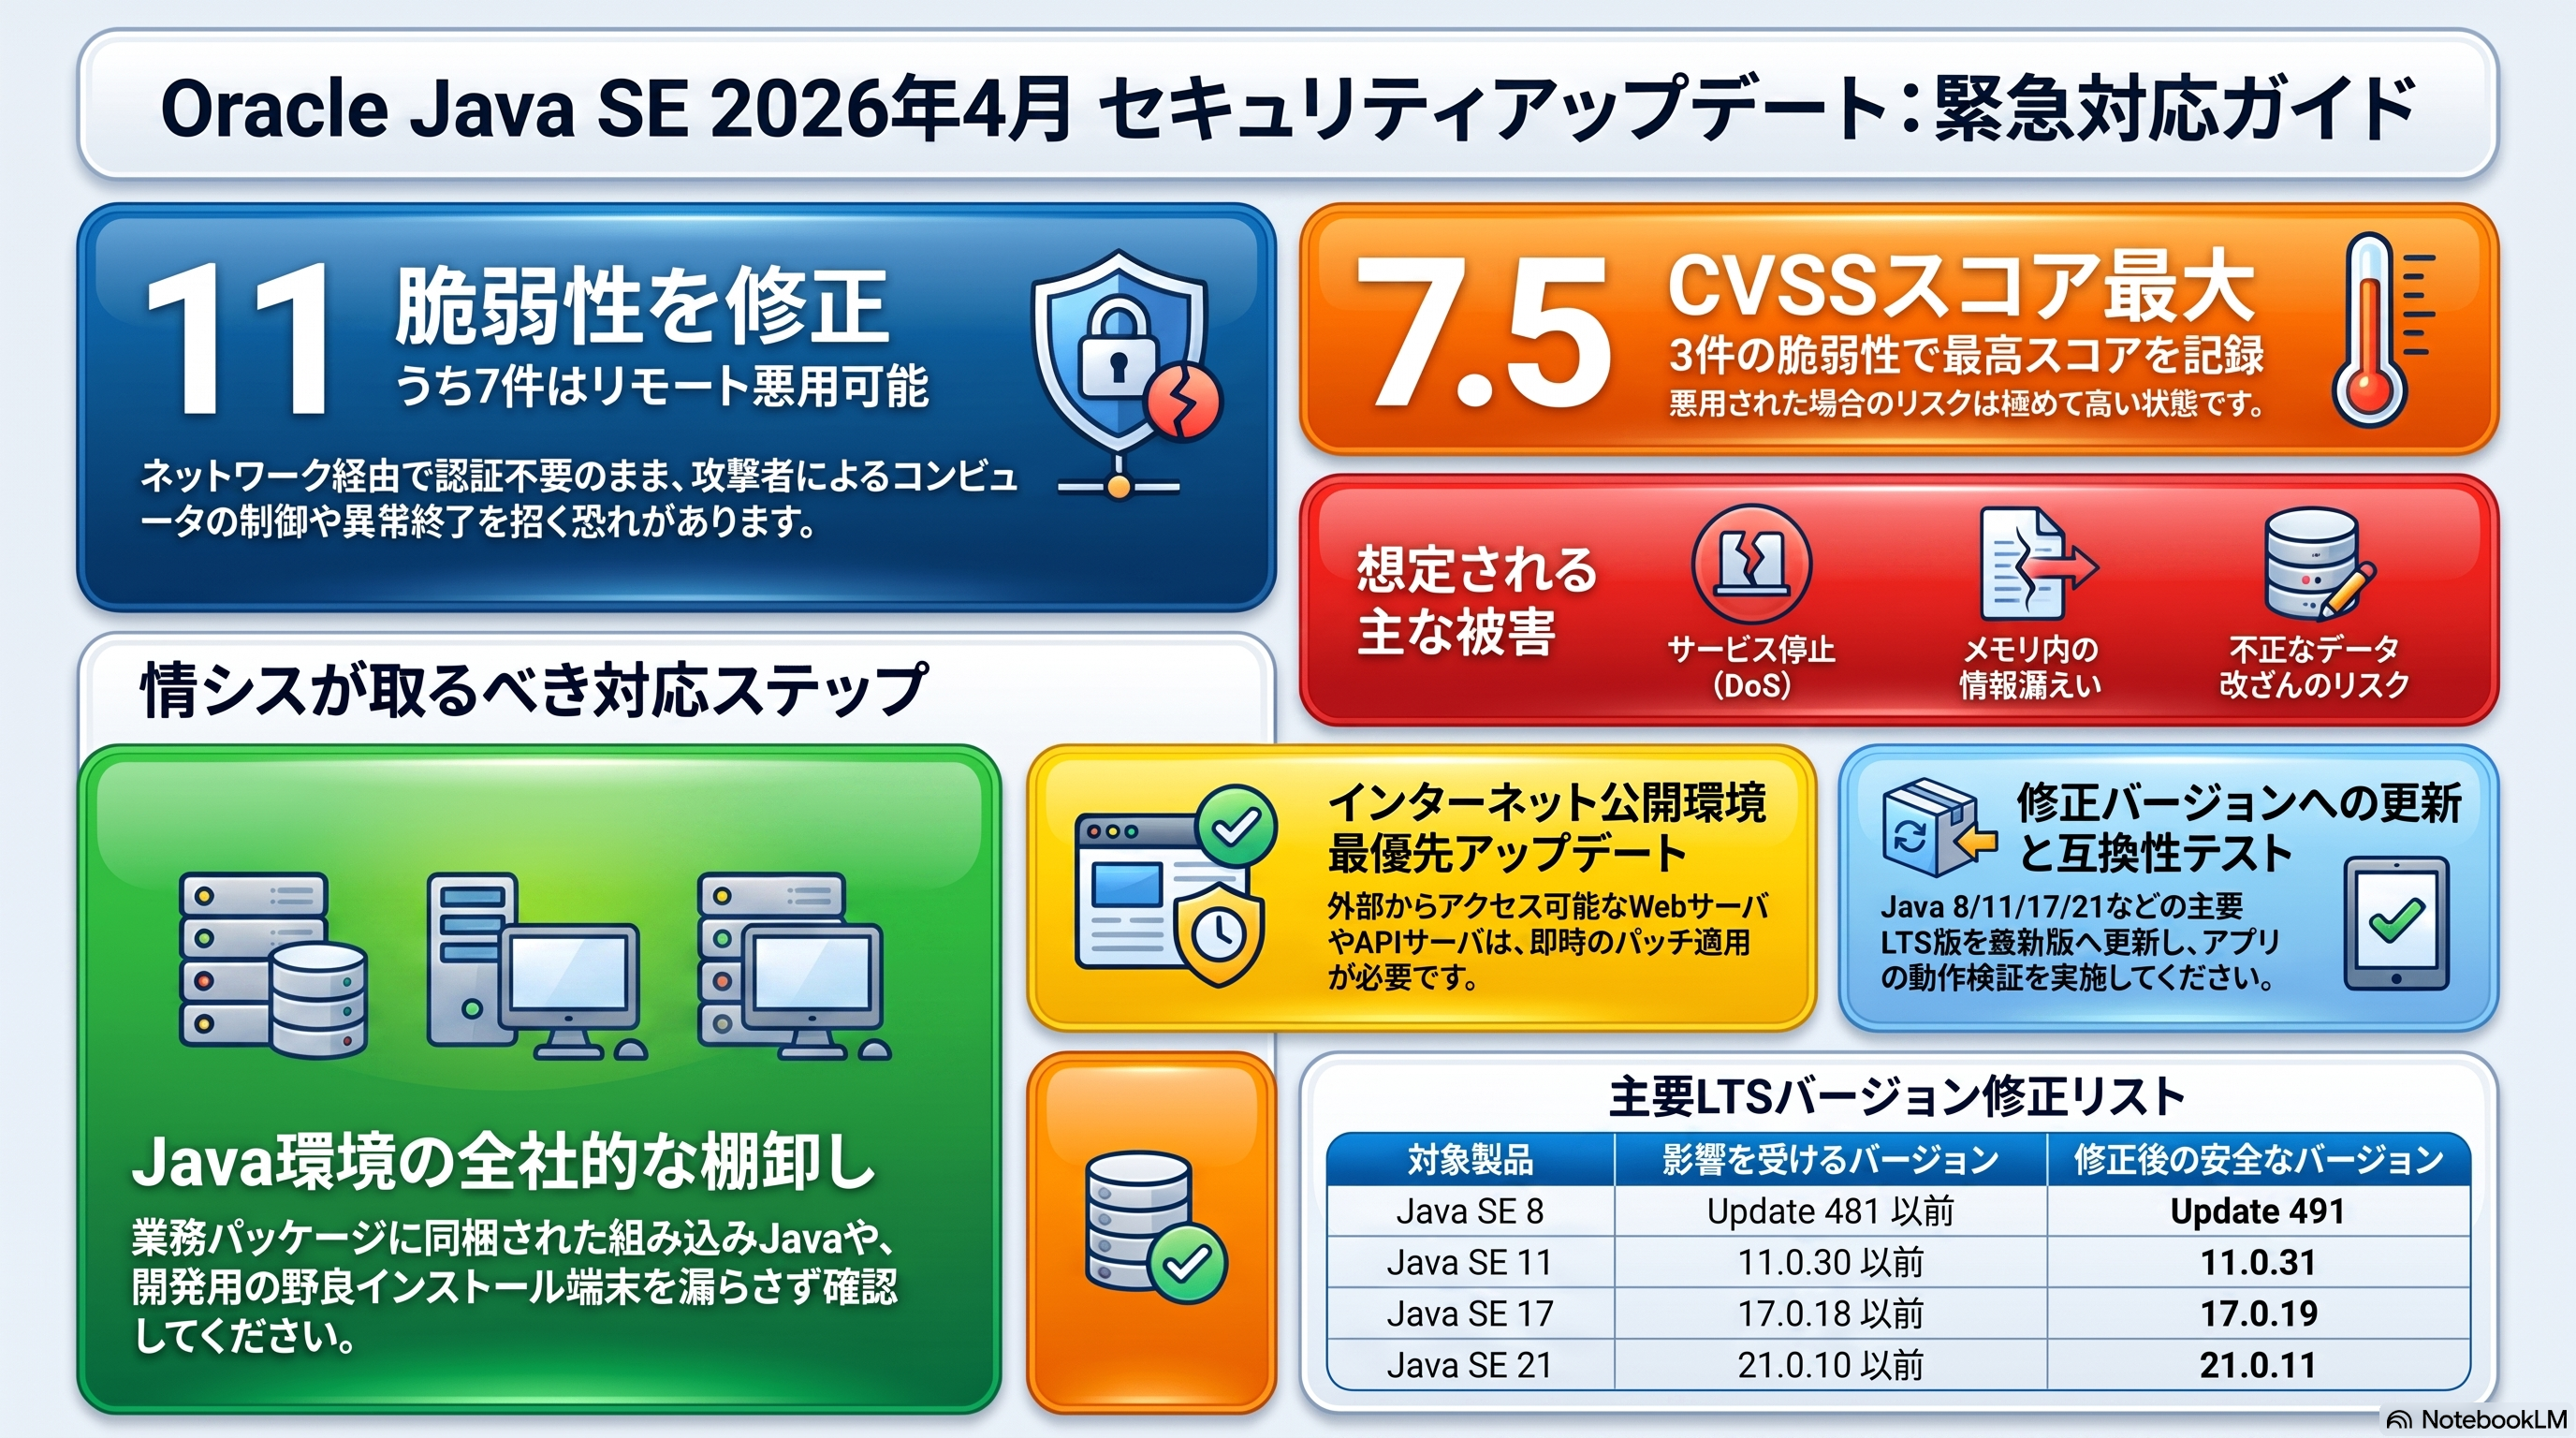
Oracle Java SE 2026年4月CPU―11件の脆弱性修正、7件はリモート悪用可能

Oracle Java SEの2026年4月Critical Patch Update(CPU)が4月22日に公開された。11件のCVEを修正し、うち7件はリモートから認証不要で悪用可能。Java 8から26まで幅広いバージョンが対象で、2か月が経過した今も未適用の環境がないか確認が必要だ。
脆弱性・脅威情報

権威DNSサーバNSDに高深刻度脆弱性4件、4.14.3で修正

権威DNSサーバNSDに高深刻度脆弱性4件(CVE-2026-12244〜12246・12490)。2026年6月25日公開のNSD 4.14.3で修正済み。自組織での使用確認と早急なアップデートが必要です。
脆弱性・脅威情報

libssh2に深刻な整数オーバーフロー脆弱性2件、PoC公開

SSHクライアントライブラリlibssh2に整数オーバーフロー脆弱性2件(CVE-2026-55200:CVSS 9.2、CVE-2026-58050:CVSS 8.3)。いずれもPoC公開済みで、curl・バックアップツール等に組み込まれた環境が広く影響を受ける恐れがあります。
脆弱性・脅威情報

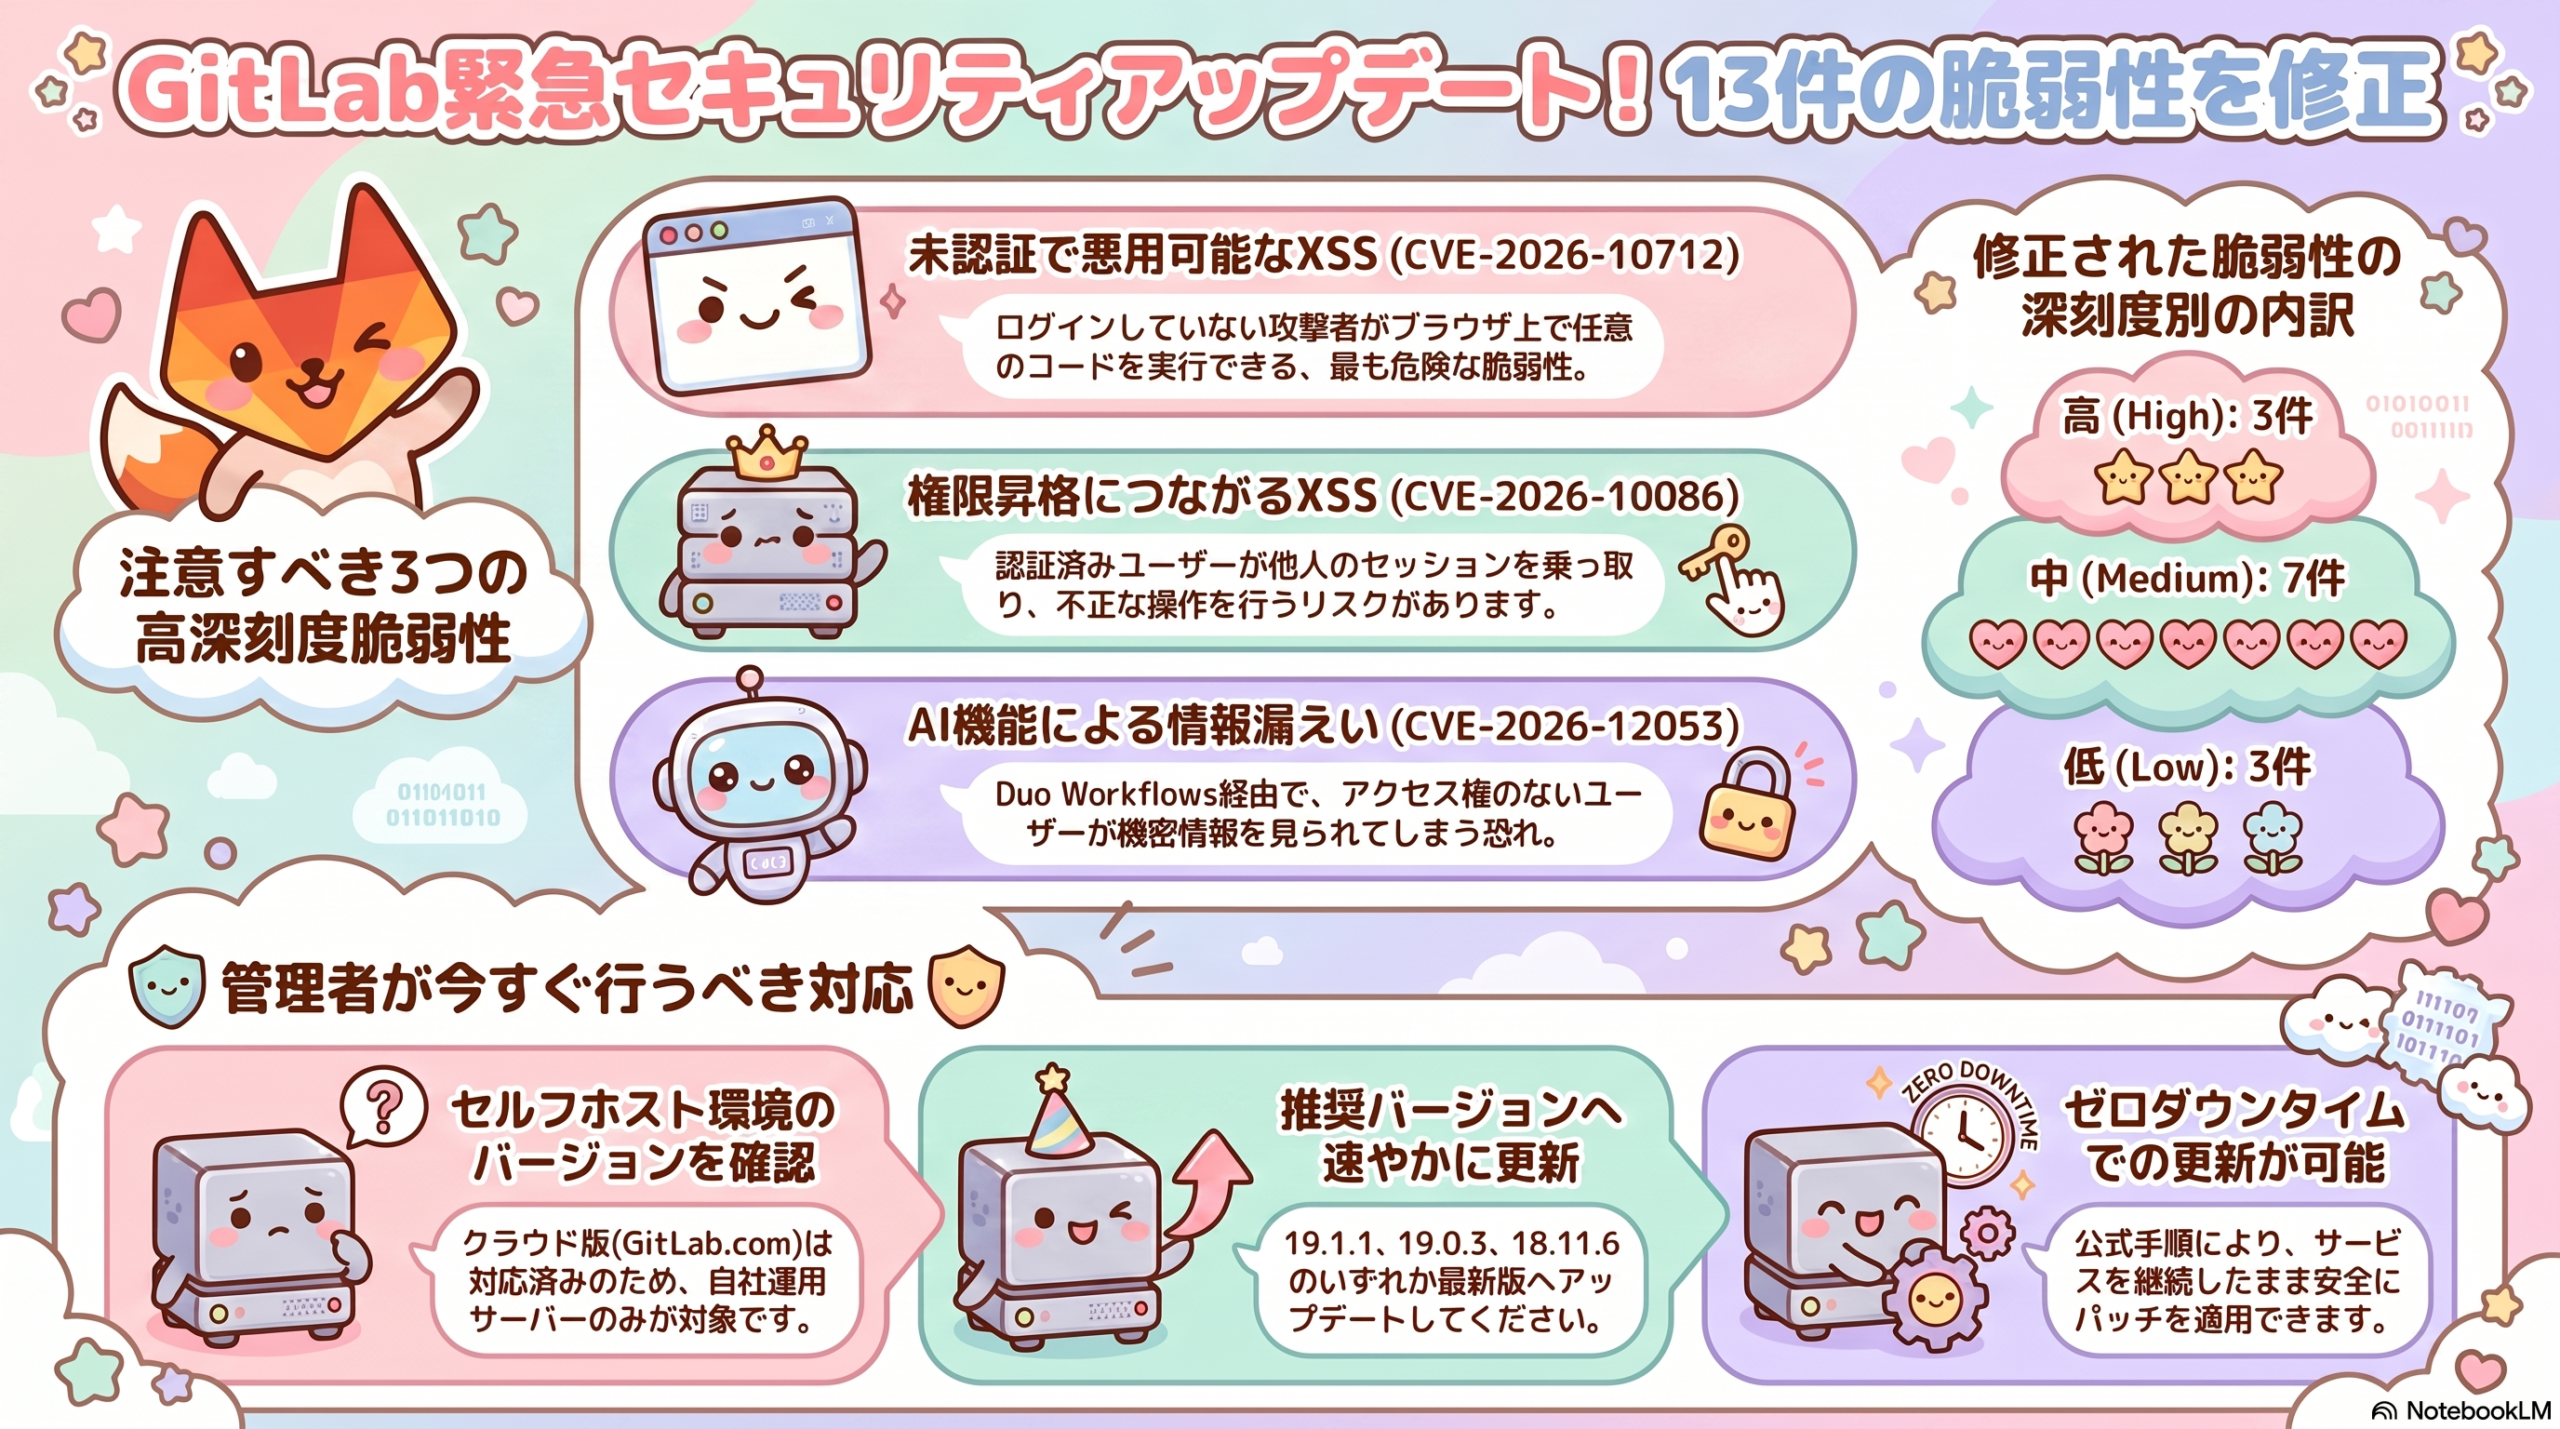
GitLab 脆弱性13件を修正、高深刻度XSS 2件に即対応を

GitLabは2026年6月24日、CE/EE向けセキュリティアップデート(19.1.1/19.0.3/18.11.6)をリリース。高深刻度XSS脆弱性2件を含む計13件を修正した。セルフホスト型GitLabを運用する組織は速やかなアップデートが求められる。
脆弱性・脅威情報

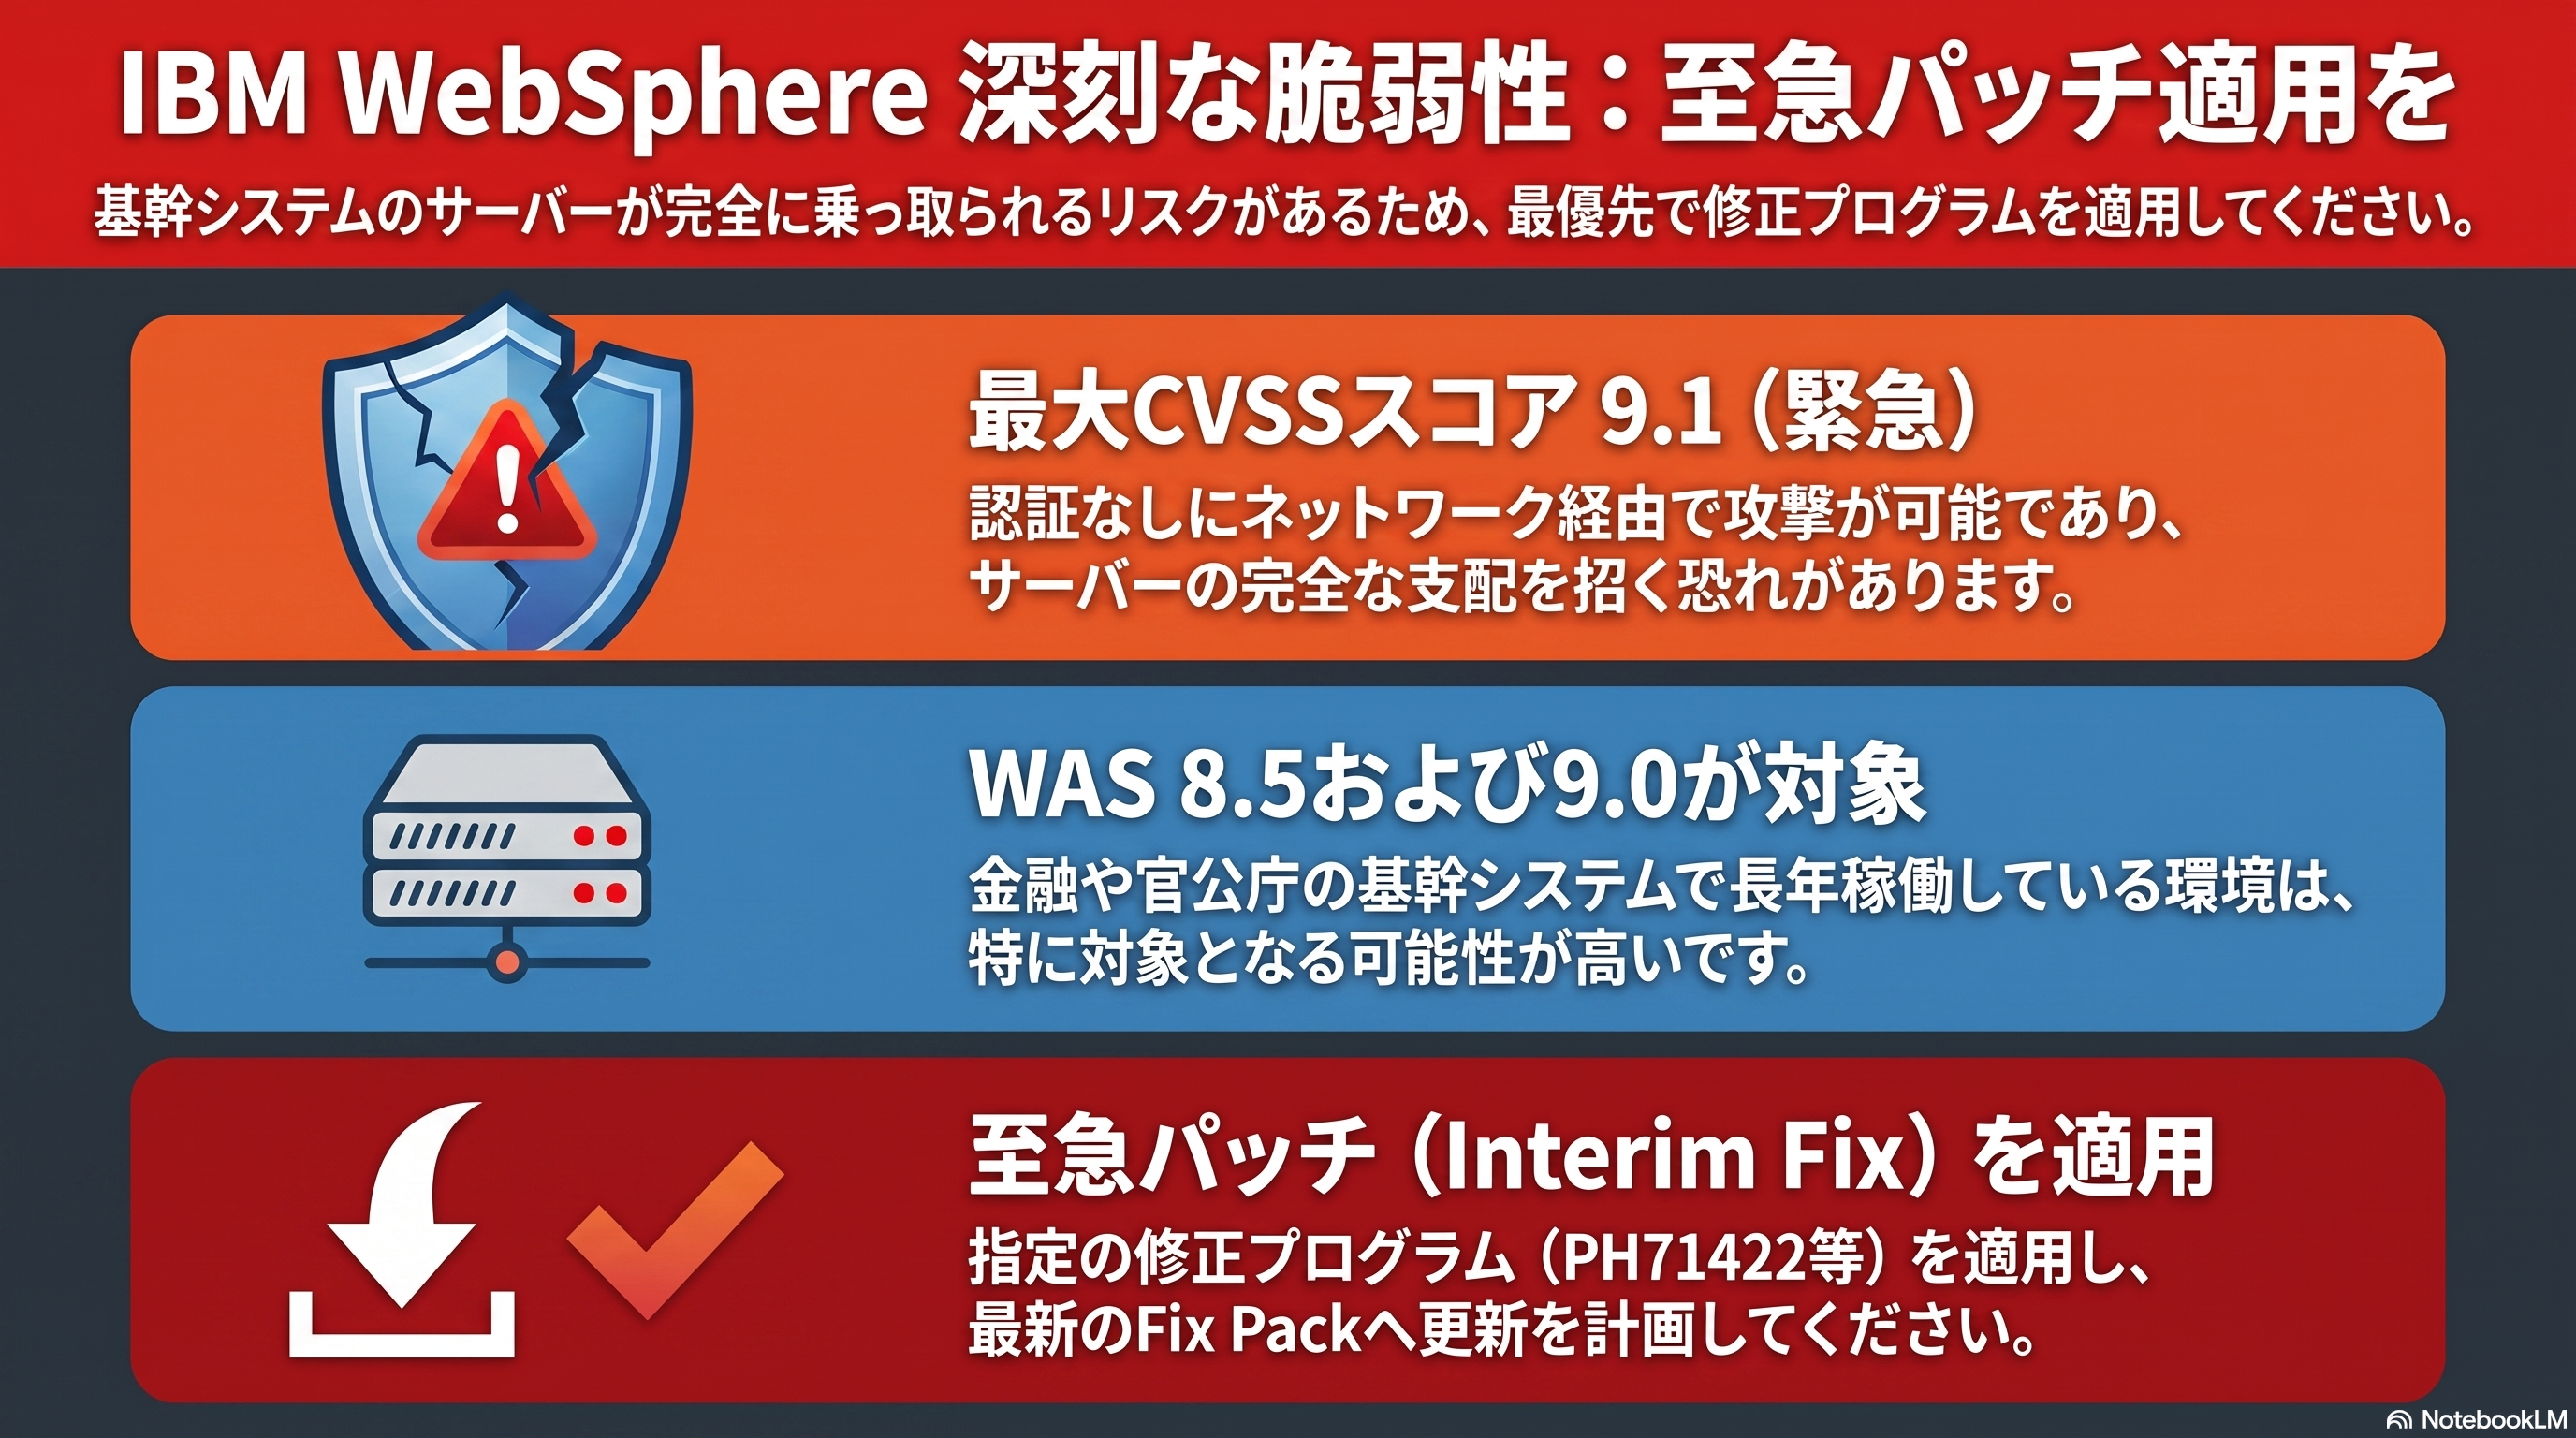
IBM WebSphere に深刻な脆弱性3件 RCE・なりすまし(CVE-2026-9319ほか)

IBM WebSphere Application Server 8.5/9.0に深刻な脆弱性3件(CVE-2026-8644 CVSS 9.1、CVE-2026-9311/9319 CVSS 9.0)。未認証のリモート攻撃者が任意コード実行・なりすまし可能。2026年6月1日公表。早急なパッチ適用が必要です。
脆弱性・脅威情報

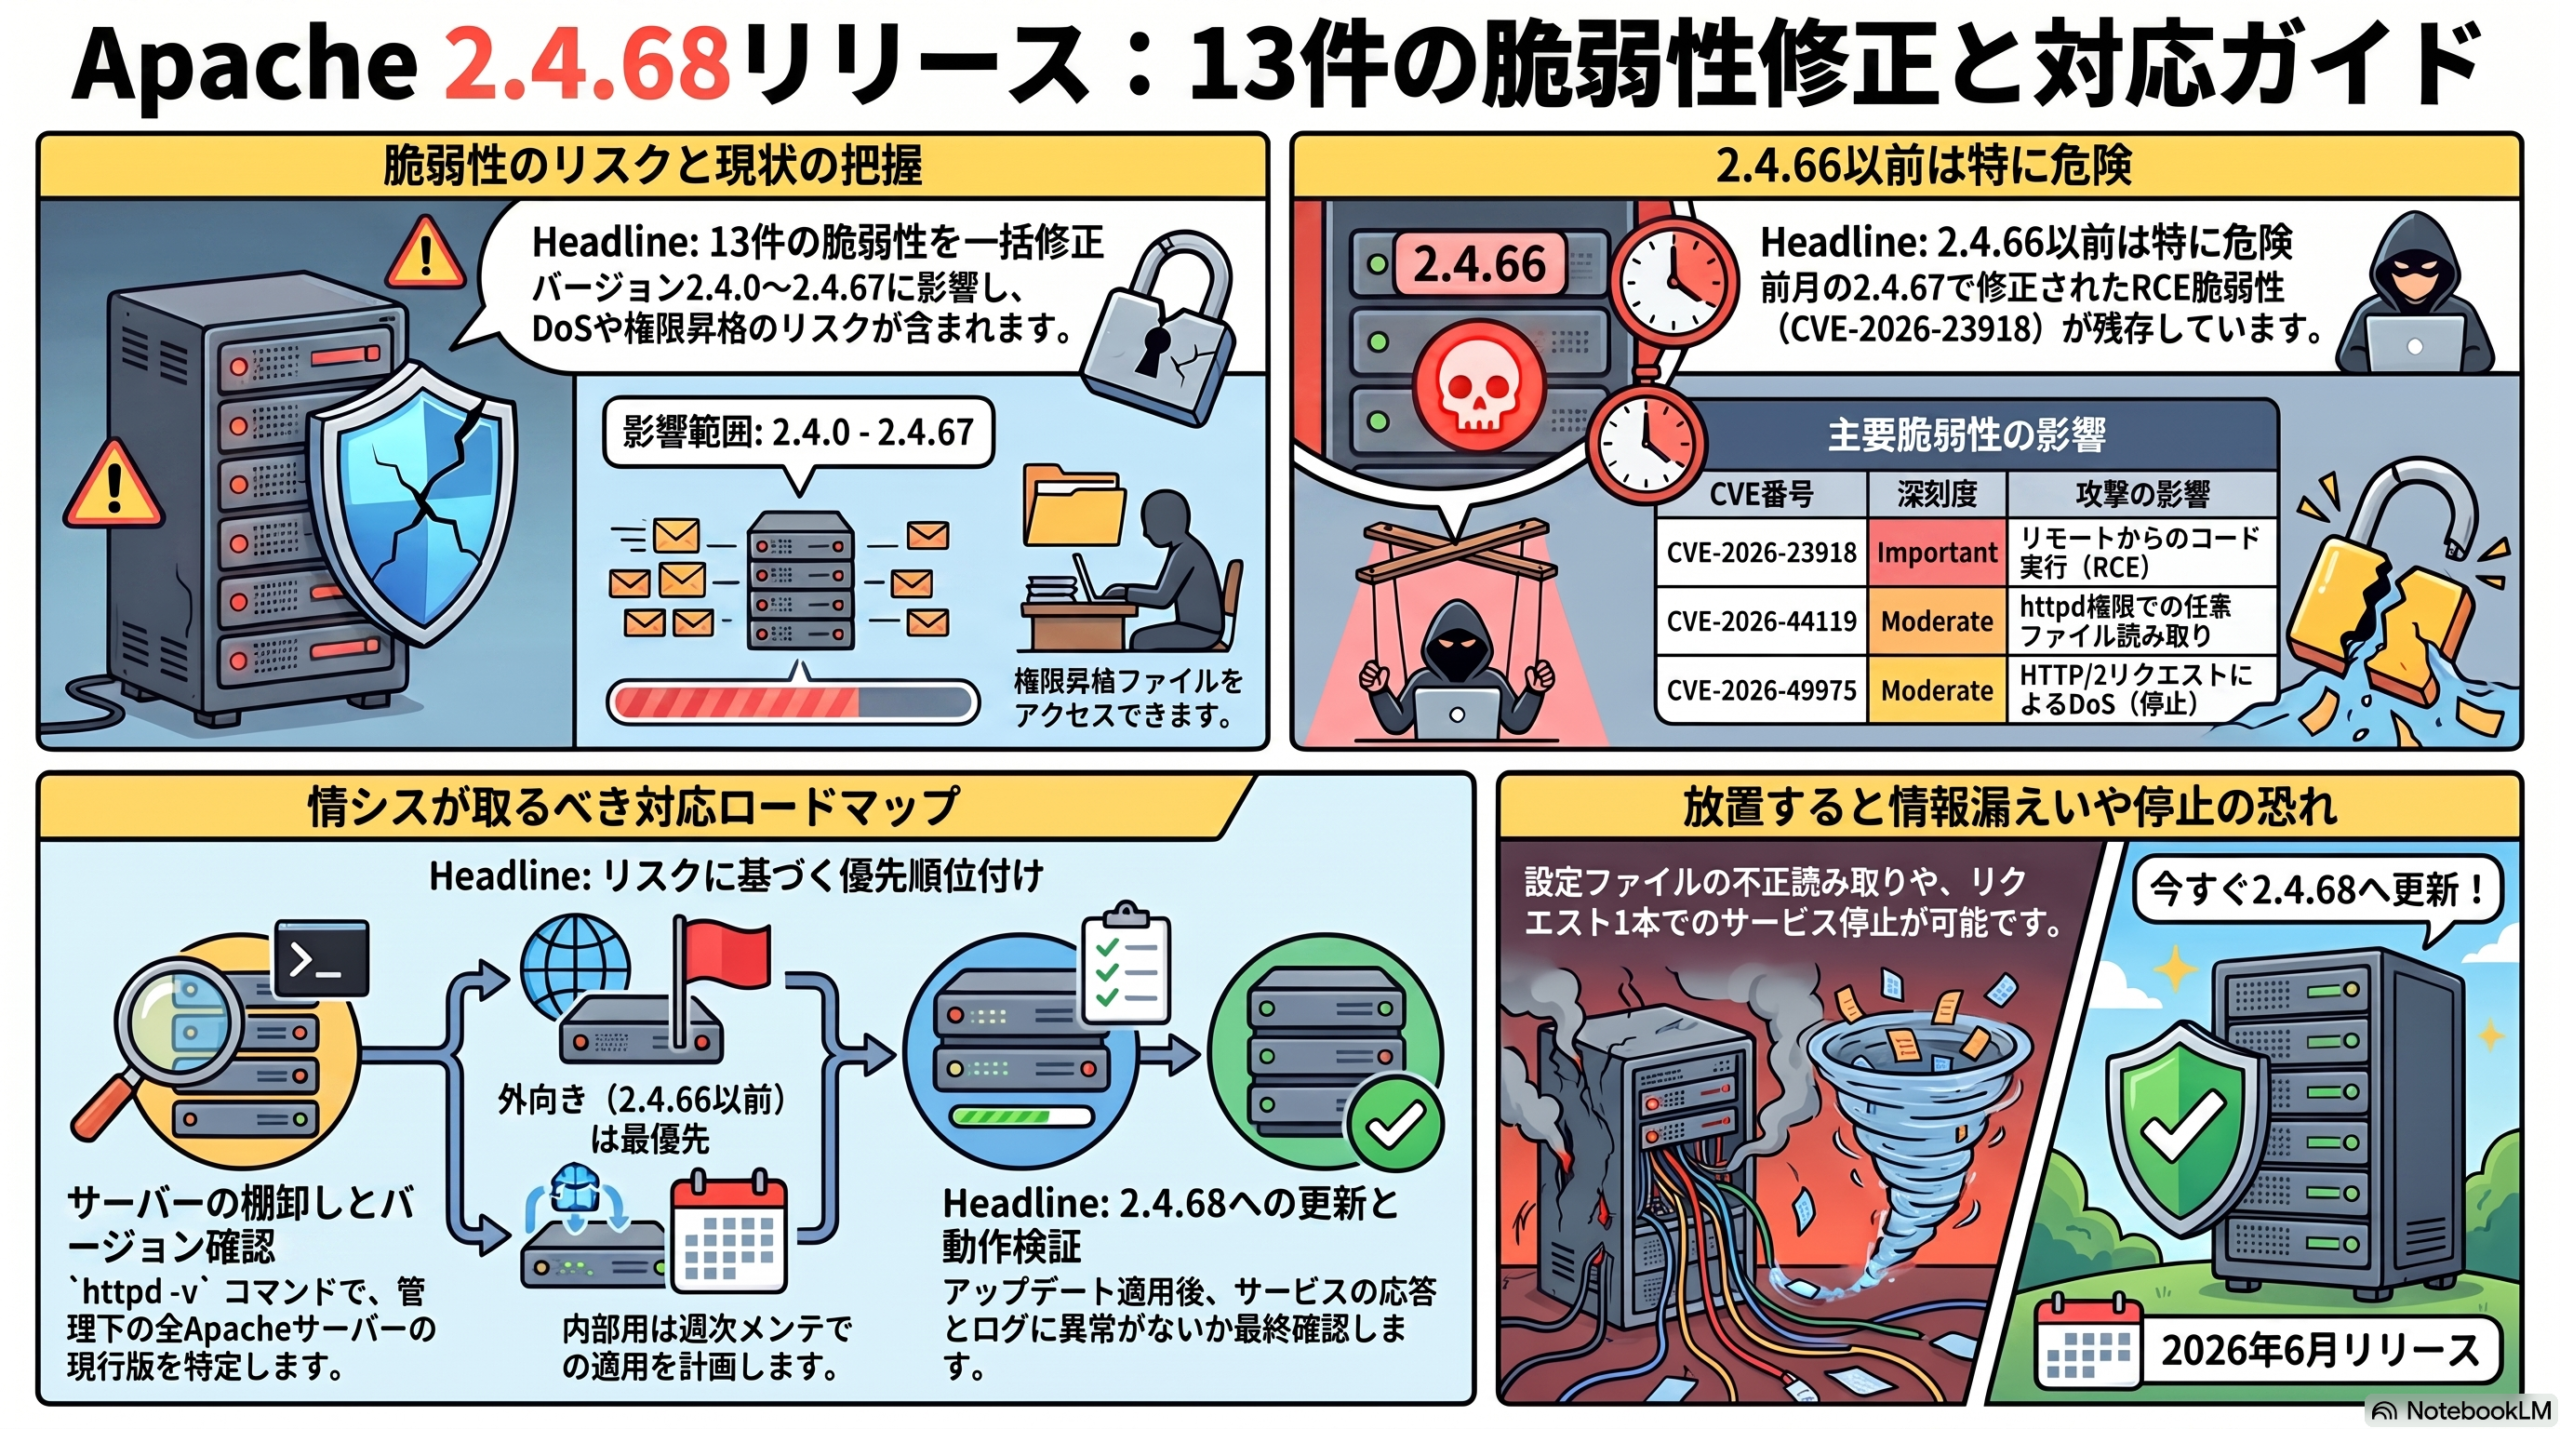
Apache HTTP Server 2.4.68リリース:脆弱性13件を修正

Apache HTTP Server 2.4.68が2026年6月8日にリリースされ、権限昇格やDoS、バッファオーバーフローなど13件の脆弱性を修正。2.4.0〜2.4.67が影響を受けるため、早急なアップデートが必要です。
脆弱性・脅威情報

2026年4月Microsoftパッチ:SharePointゼロデイほか163件修正

2026年4月15日のMicrosoft月例パッチはCVE-2026-32201(SharePointなりすまし:悪用確認済みゼロデイ)を含む163件を修正。Critical 8件あり、オンプレSharePoint Server管理者は最優先対応が必要です。
脆弱性・脅威情報

Apache HTTP Server 2.4.68公開―13件の脆弱性を一括修正【2026年6月】

2026年6月8日、Apache HTTP Server 2.4.68がリリースされ、権限昇格・DoS・バッファオーバーフローなど13件のCVEが修正されました。2.4.67以前を運用中の情シス担当者は速やかな適用を検討してください。
脆弱性・脅威情報

Chromeが脆弱性3件を修正、2日で連続更新の理由

Googleが2026年6月25日にChromeのセキュリティ更新を公開。深刻度「高」の脆弱性3件を修正しました。前回からわずか2日の連続更新です。情シスが押さえるべき影響範囲と、頻発する更新への向き合い方を実務者目線で整理します。
脆弱性・脅威情報

pgAdmin 4に脆弱性7件、3件がクリティカル

PostgreSQL管理ツール「pgAdmin 4」に7件の脆弱性。うち3件はCVSS 9.0以上のクリティカル評価で、最悪RCEに至ります。v9.16で修正済み。サーバモードで運用中なら早急に更新を。
脆弱性・脅威情報

Dell WMS脆弱性、CVSS9.8で遠隔コード実行の恐れ

シンクライアント管理製品「Dell Wyse Management Suite(WMS)」に深刻な脆弱性。最大CVSS9.8で遠隔コード実行の恐れがあります。多数の端末を束ねる管理サーバが狙われる構図と、情シスが今すぐ確認すべき点を整理します。
脆弱性・脅威情報

OpenDJに緊急脆弱性CVE-2026-46495、認証不要のRCE

オープンソースのLDAPディレクトリサーバ「OpenDJ」に、認証不要のリモートコード実行(RCE)につながるクリティカル脆弱性CVE-2026-46495が公表されました。影響範囲・前提条件・対策を情シス向けに整理します。
脆弱性・脅威情報

Android 6月更新、悪用中ゼロデイに警戒を

Androidの2026年6月セキュリティ更新で計124件の脆弱性が修正されました。標的型で悪用が確認されたゼロデイ(CVE-2025-48595)と、ユーザー操作不要の重大なRCEを含みます。業務スマホ・BYOD端末はパッチレベル2026-06-05への更新を急ぎましょう。
脆弱性・脅威情報

WinREのBitLocker回避 CVE-2026-45585

Windows回復環境(WinRE)を悪用しUEFI/BIOSパスワードやBitLockerを回避できる脆弱性CVE-2026-45585(JVNVU#90386605)。物理アクセス前提の攻撃で、紛失・盗難端末が主なリスク。情シスが今すぐ確認すべき点を整理します。
脆弱性・脅威情報

Zyxel GS1900に脆弱性、LAN経由でOSコマンド実行の恐れ

ZyxelのスマートマネージドスイッチGS1900シリーズにスタックベースのバッファオーバーフロー(CVE-2026-7273、CVSS8.8)が判明。LAN内の未認証攻撃者にOSコマンドを実行されかねません。対象10モデルと対策を整理します。