脆弱性・脅威情報

脆弱性・脅威情報

FortiOSなどに脆弱性7件、Fortinetが順次修正

Fortinetが2026年7月14日、FortiOSなどの脆弱性を公表。緊急・高はないものの、SSL-VPNの反射型XSSやFortiSandboxのVNC露出(高)を含みます。情シスが確認すべき影響範囲と対応の優先度を整理します。
脆弱性・脅威情報

Oracle EBS脆弱性CVE-2026-46817悪用 KEV追加の要点

CISAが2026年7月15日、Oracle EBSの脆弱性CVE-2026-46817(CVSS9.8・認証不要)とKNXプロトコルのCVE-2023-4346をKEVに追加。悪用確認済み。情シスが直ちに確認すべきポイントを解説します。
脆弱性・脅威情報

nginx脆弱性CVE-2026-42533、CVSS9.2 修正版公開

nginxにCVSS v4.0スコア9.2の脆弱性CVE-2026-42533など3件。認証不要でDoS、条件次第でコード実行のおそれ。修正版1.30.4/1.31.3が公開。影響を受ける構成の確認ポイントと緩和策を情シス向けに解説します。
脆弱性・脅威情報

Zoom脆弱性CVE-2026-53412、認証不要の乗っ取りに対処を

Windows版Zoomに認証不要でアカウント乗っ取りが可能なCVSS9.8の脆弱性CVE-2026-53412。影響バージョンと修正版、VDI環境の注意点、情シスが確認すべきポイントを解説します。
脆弱性・脅威情報

WordPressプラグインにCSRF脆弱性 Zoho Mail更新を

WordPress用プラグイン「Zoho Mail for WordPress」にCSRF脆弱性(CVE-2026-8174)。影響は1.6.2より前の全バージョン。管理者がログイン中に設定を改ざんされる恐れがあり、更新と自社サイトのプラグイン棚卸しが必要です。
脆弱性・脅威情報

WinRAR脆弱性CVE-2026-14191、修正版7.23が公開

圧縮解凍ソフトWinRARに深刻な脆弱性CVE-2026-14191(CVSS7.8)。RAR5の復旧ボリューム(.rev)処理でメモリ破壊が起き、細工ファイルを処理するとコード実行の恐れ。修正版7.23が公開されました。自動更新が無いため、手動更新と棚卸しを急ぎましょう。
セキュリティ対策・運用

ブラウザ拡張の脆弱性7件 Securlyに学ぶ情シスの盲点

米CERT/CCが学校向けフィルタリング拡張「Securly」に7件の脆弱性を公表しました。HTTP通信やハードコードされた鍵など、ブラウザ拡張が抱えがちな弱点が凝縮された事例です。自社の拡張機能管理を見直すための教訓を情シス視点で整理します。
脆弱性・脅威情報

ServerView Agentsに権限昇格の脆弱性 対応の要点

エフサステクノロジーズのサーバ管理ソフト「ServerView Agents for Windows」にSYSTEM権限を奪われる権限昇格の脆弱性(CVE-2026-27788ほか)。影響範囲と情シスが確認すべき点を実務目線で整理します。
脆弱性・脅威情報

ImageMagickの脆弱性 見えない依存をどう棚卸すか

画像処理ライブラリImageMagickに新たな脆弱性CVE-2026-42326(CVSS5.1)が公表されました。深刻度は高くありませんが、多くのWebアプリに組み込まれた「見えない依存」をどう棚卸し・管理するかを、情シスの実務目線で整理します。
脆弱性・脅威情報

Spring SecurityのSAML認証にDoS脆弱性(CVE-2026-40988)

Spring SecurityのSAML 2.0認証(REDIRECTバインディング)に、圧縮ペイロードの展開を悪用するDoS脆弱性CVE-2026-40988が見つかりました。影響範囲・修正版・回避策を情シス向けに整理します。
脆弱性・脅威情報

Apache HttpComponents CoreにDoS脆弱性2件

Javaで広く使われるHTTP通信基盤ライブラリApache HttpComponents Core(HttpCore)に、DoSにつながる脆弱性2件(CVE-2026-54428/54399、いずれもCVSS7.5)が公表されました。影響範囲と自社での確認・対応の要点を整理します。
脆弱性・脅威情報

UltraVNCに深刻な脆弱性、Repeaterの更新を急げ

無償のリモートアクセスツールUltraVNCに計10件の脆弱性が判明。特にRepeaterには認証前に遠隔から任意コード実行が可能なCVSS9.8の欠陥と既定パスワードの問題があり、緊急の更新が必要です。情シスが確認すべき点を整理します。
脆弱性・脅威情報

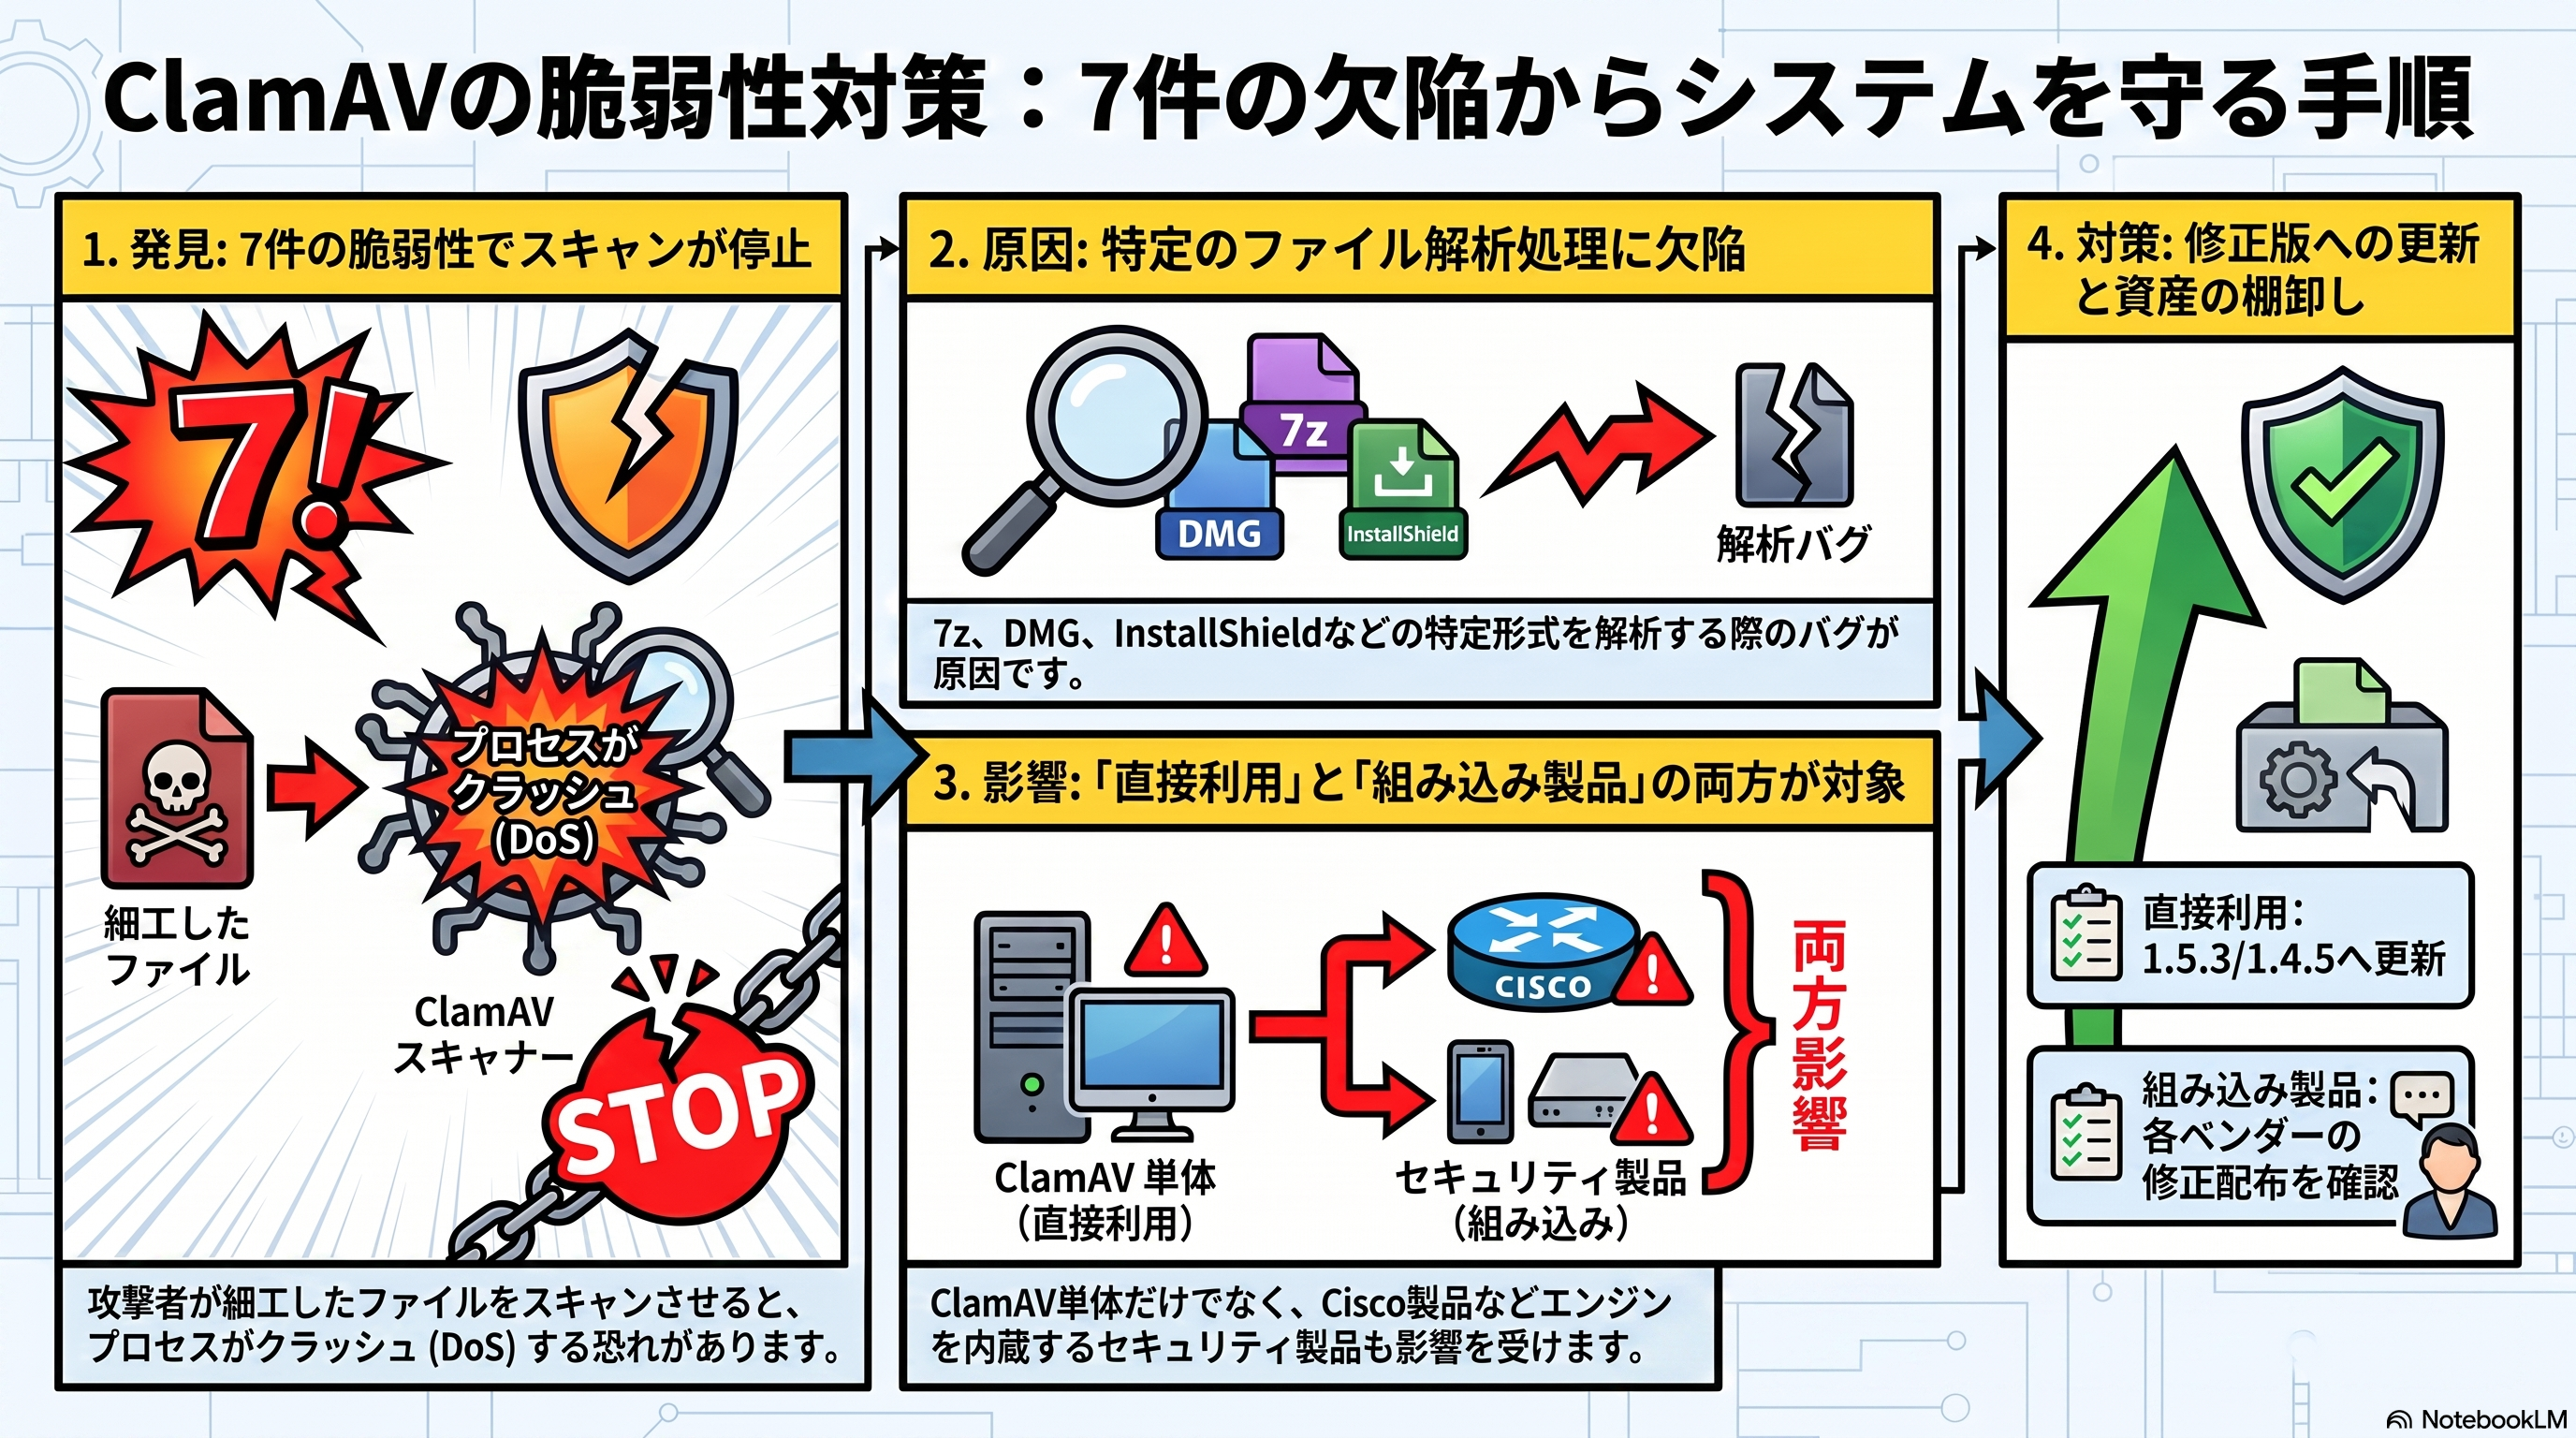
ClamAVに7件の脆弱性 Cisco製品も影響し修正版公開

オープンソースのアンチウイルスエンジン「ClamAV」に7件の脆弱性が判明。細工したファイルのスキャンでクラッシュやメモリ破壊が起こり得ます。Cisco Secure Endpointなど同エンジンを組み込む製品も影響。修正版1.5.3/1.4.5への更新が必要です。
脆弱性・脅威情報

PHPに複数の脆弱性、最新版で修正 情シスの対応点

PHP開発チームが2026年7月にセキュリティ更新を公開。OpenSSL・GD・BCMath・Pharなど複数の脆弱性を修正しました。対象バージョンと、情シスが自社環境で確認すべき優先度の判断材料を整理します。
脆弱性・脅威情報

Apache Tomcatに複数の脆弱性、認可バイパスに注意

Apache Tomcatに6件の脆弱性が公開されました。開発元はいずれも「中」以下と評価する一方、外部評価では「クリティカル」とする声も。注目はデフォルトサーブレットの認可バイパス。影響バージョンと対応版、現場での確認ポイントを整理します。