Windows

脆弱性・脅威情報

Microsoft月例パッチ973件 悪用中2件は新旧で分断

2026年9月のMicrosoft月例更新は973件。悪用中の2件はCVE-2026-81963がWindows 11/Server 2025、CVE-2026-85880がWindows 10/Server 2022以前と対象が完全に分かれます。一次データで整理しました。
脆弱性・脅威情報
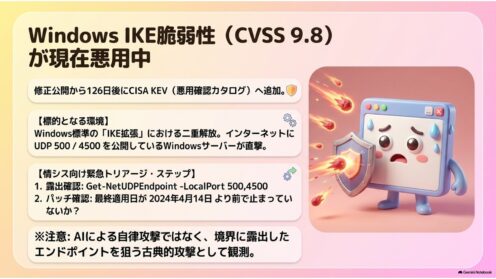
Windows IKE脆弱性が悪用中、4月更新の確認を

WindowsのIKE拡張の脆弱性CVE-2026-33824(CVSS 9.8)の悪用が確認され、CISAがKEVに追加。修正は2026年4月の月例更新で提供済みです。UDP 500/4500を開けたWindowsサーバーの適用状況を確認してください。
脆弱性・脅威情報

Microsoft月例パッチ751件、実質420件の見極め方

2026年8月のMicrosoft月例更新は751件。ただし329件はAzure Linux専用で、一般的なWindows環境に関わるのは約420件です。悪用中のゼロデイ1件、公開済み2件(LegacyHive含む)と、盆休み直前の絞り込み方を実データで整理します。
脆弱性・脅威情報

Pegatron製ドライバに脆弱性、BYOVD悪用の恐れ

Pegatron製のWindowsカーネルドライバー「tdeio64.sys」に権限昇格の脆弱性2件が公表されました。修正版は提供されておらず、署名済みドライバーを悪用するBYOVD攻撃の観点から、自社PCの機種に関わらず確認が必要です。
セキュリティ対策・運用

ゼロデイの無断公開、パッチ待ちの空白に情シスは何をすべきか

研究者「Nightmare Eclipse」が複数のWindowsゼロデイのPoCを協調的脆弱性開示を経ずに公開。パッチ提供前の「空白期間」に情シスが取るべき暫定対応(資産把握・緩和策・監視・優先度付け)を、確認できている事実と未確認情報を分けて実務目線で整理します。
脆弱性・脅威情報

2026年6月Windows月例更新の要点と対応

2026年6月のMicrosoft月例セキュリティ更新の要点を情シス担当者向けに解説。悪用が確認されたExchangeの脆弱性(CVE-2026-42897)を最優先に、限られた人員でのパッチ適用の優先順位の考え方を整理します。