サプライチェーン

研究・論文

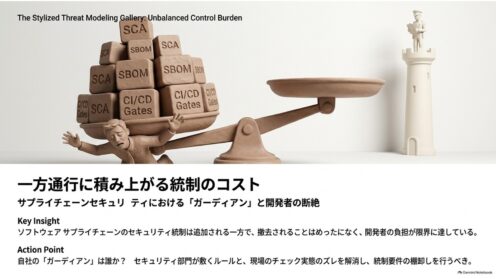
サプライチェーンの信頼が高コスト化|査読前研究

ソフトウェアサプライチェーンへの信頼はどう変わったか。実務者38人へのインタビュー調査(査読前)は、統制が積み上がり撤去されない実態と、自動化やガーディアンへの「信頼の移転」を描きます。情シスが依存管理を見直す観点を解説します。
脆弱性・脅威情報

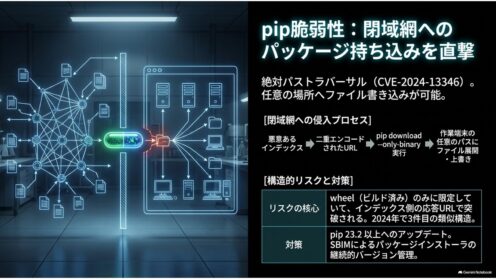
pipに脆弱性、閉域網へのパッケージ持込が直撃

Pythonのpipに絶対パストラバーサルの脆弱性CVE-2026-13346。修正版は26.2です。悪意あるインデックスが前提ですが、実質の影響はpip downloadの--only-binaryに集中し、閉域網への持ち込み手順が該当します。
脆弱性・脅威情報

Svelteに脆弱性4件、devalueはNuxtにも同梱

WebフレームワークSvelteとシリアライズ用ライブラリdevalueに脆弱性4件が公表されました。XSS2件とDoS2件で、修正はSvelte 5.55.7とdevalue 5.8.1。devalueはNuxtにも同梱されており、Svelteを使っていない組織にも該当します。
脆弱性・脅威情報

Bouncy Castleに脆弱性22件 証明書検証に欠陥

Java向け暗号ライブラリBouncy Castleが1.85で22件の脆弱性を修正。うち2件はCVSS 9.3で、TLSの証明書検証が事実上働かなくなる欠陥です。導入した記憶がなくてもJava製品に同梱されている可能性があり、jar名での確認が必要です。
研究・論文

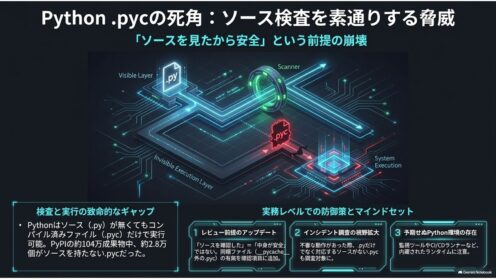
Pythonの.pyc、ソース検査を素通りする実態

Pythonは.pycだけでも実行できます。PyPIの約104万成果物を調べた査読前研究で、28,193個がソースを伴わない.pycでした。ソースだけ見るスキャンでは中身が見えない「検査と実行のギャップ」と、情シスが今できる確認方法を整理します。
インシデント対応

CRM開発会社が侵害、漏えいなしでも報告義務

CRMパッケージ開発のソリッドアドバンスが社内システムのマルウェア感染疑いを公表し、法人向け業務システムの一部が停止しました。「漏えいは未確認だが滅失・毀損の可能性」という一報の読み方と、漏えいゼロでも生じうる報告義務の要点を情シス目線で整理します。
脆弱性・脅威情報

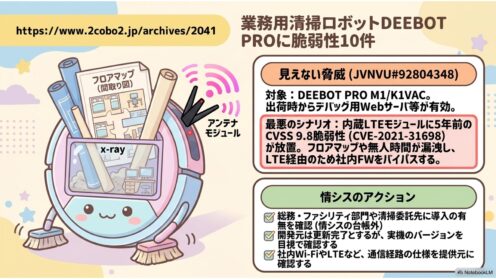
業務用清掃ロボットDEEBOT PROに脆弱性10件

業務用清掃ロボットDEEBOT PRO M1/K1VACとアプリECOVACS PROに脆弱性10件(JVNVU#92804348、2026年7月31日)。うち1件は2021年公表のCVSS9.8。開発元は対応不要としますが、情シスが確認すべき点を整理します。
脆弱性・脅威情報

Node.js、7月27日にセキュリティ更新を予告

Node.js開発チームが2026年7月27日にセキュリティ更新をリリース予定と予告。対象は26.x/24.x/22.xで最大深刻度はHigh。EOL済みの20.xは対象外です。情シスが公開前の今やっておくべき備えを整理します。
脆弱性・脅威情報

Dell PowerProtect脆弱性359件を修正、更新の要点

Dellがバックアップ管理基盤「PowerProtect Data Manager」の脆弱性359件を修正。REST APIの入力検証不備(CVE-2026-40712、CVSS9.1)を含みます。うち353件はLinuxカーネルやLog4j等のサードパーティ由来。情シスが押さえるべき影響範囲・緊急度の測り方・更新の要点を実務目線で解説します。
研究・論文

脆弱性スキャナーで結果が食い違う理由|査読前研究を解説

同じソフトウェアを調べても、脆弱性スキャナーごとに検出結果が食い違うのはなぜか。オープンソース脆弱性情報が分散・変換される仕組みを分析した査読前研究をもとに、NVDの遅延やCPE欠落の実情を交え、情シス実務での向き合い方を解説します。
研究・論文

AIコーディング補助を狙う「設定汚染」攻撃

READMEやrequirementsを書き換えるだけで、AIコーディングエージェントに不正なパッケージを入れさせられる——査読前研究がその危うさを実証。情シスが今から備えるべき論点を実務目線で解説します。
インシデント対応

ニチレイに不正アクセス、冷凍食品の出荷停止が示す教訓

ニチレイが2026年7月13日、不正アクセスによるシステム障害を公表。冷蔵倉庫の入出庫と冷凍食品の出荷に影響が出ています。判明した事実と、業務停止型インシデントに情シスがどう備えるべきかを整理します。
研究・論文

LLMサプライチェーンの脆弱性529件を分析|研究を解説

LLM基盤を支えるOSSの脆弱性529件を実証分析した研究を解説。公開LLMサービスの45.6%が悪用可能な脆弱性の影響下に。被害が偏るOllama・Open-WebUI・Difyの実態と、情シスがまず取り組むべき棚卸しの勘所を実務目線で整理します。
研究・論文

AIコード補完へのバックドア攻撃と事後追跡の新研究

AIコード補完に潜むバックドア(学習データ汚染)を、被害が出た後から原因の汚染データへ遡って特定する査読前研究「CodeTracer」を、情シス実務者の視点で読み解きます。
研究・論文

AIモデルのバックドア攻撃と『吸収』防御を探る研究

外部に訓練を委託したAIモデルに仕込まれるバックドア。その脅威と、正当な更新で悪意を打ち消す「吸収」防御を提案した査読前研究を、情シスの実務目線で読み解きます。