2026-08

インシデント対応

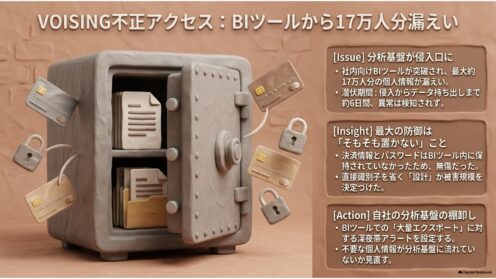
VOISING不正アクセス、BIツールから17万人分漏えい

VOISINGが利用するBIツールに不正アクセスがあり、最大約17万人分の個人情報が漏えいした可能性があります。侵入から持ち出しまで6日間。分析基盤が資産管理と監視の盲点になる構図を情シス視点で整理します。
研究・論文

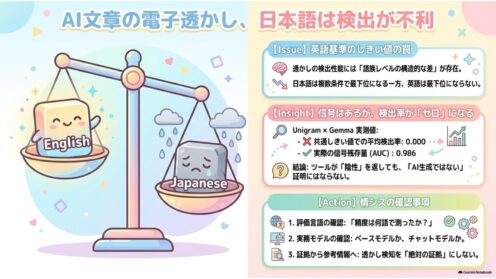
AI文章の電子透かし、日本語は検出が不利|査読前研究

LLMテキストの電子透かしを6方式・11言語で監査した査読前研究。言語間の格差は語族レベルで構造的に生じ、日本語は複数条件で最下位に。英語基準のしきい値では信号があっても検出率がゼロになる実例も報告されました。
研究・論文

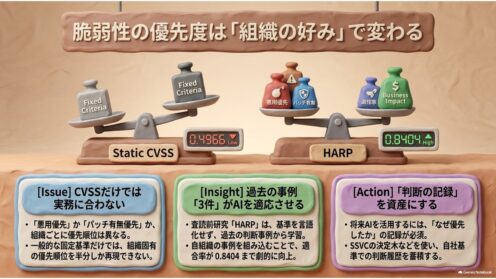
脆弱性の優先度は組織で変わる|査読前研究を解説

同じCVEでも優先度は組織ごとに変わります。その「好み」を文章化せず過去の判断事例から学ぶ手法HARPの査読前論文を解説。CVSS・EPSS・KEV相当のベースラインが適合率0.4966に対しHARPは0.8404。数字の読み方と実務への含意を整理します。
研究・論文

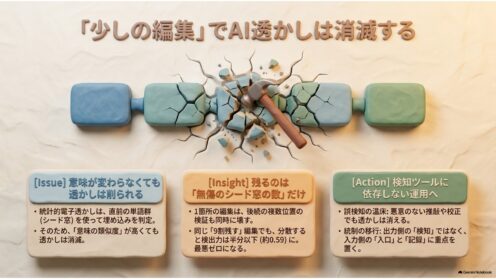
AI文章の電子透かし、消えるかは編集箇所次第

生成AIテキストの統計的電子透かしは言い換えで弱まるが、減り方は意味の類似度では決まらない。査読前研究が示した「編集がどこに落ちたか」で信号が半分にもゼロにもなる仕組みと、検知に頼らないAI利用ポリシーの組み方を解説します。
研究・論文

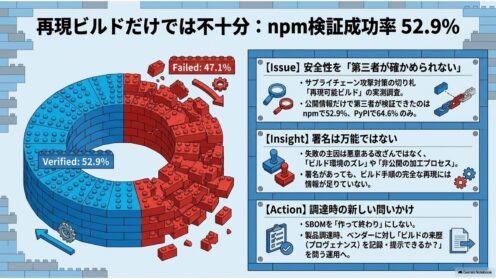
再現ビルドだけでは不十分|npm検証52.9%

サプライチェーン攻撃の切り札とされる再現可能ビルド。しかし査読前研究の実測では、公開情報だけで第三者が検証できた成果物はnpmで52.9%、PyPIで64.6%にとどまりました。原因と情シスの打ち手を解説します。
脆弱性・脅威情報

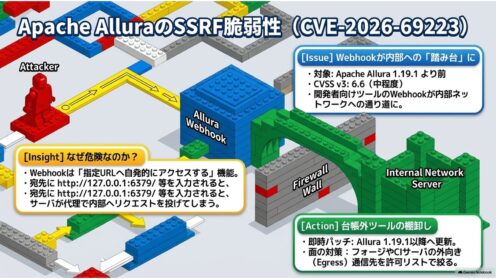
Apache AlluraにSSRF脆弱性、Webhookが踏み台に

ソフトウェアフォージApache AlluraにSSRF脆弱性CVE-2026-69223が公表。Webhook機能から内部ネットワークへ任意のリクエストを送られる恐れがあり、対策は1.19.1以降への更新です。CVSS6.6の読み方も解説します。
研究・論文

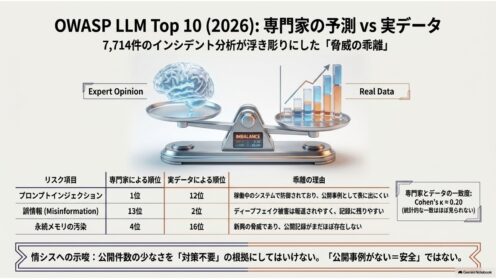
OWASP LLM Top10 2026、専門家と実データの差

OWASPのLLM向けTop10が2026年版に更新され、初めて実インシデント7,714件のデータが順位づけに使われました。作成メンバーによる査読前論文は、専門家投票とデータの一致がκ≈0.20と弱いことを示します。情シスが読むべき点を整理します。
脆弱性・脅威情報

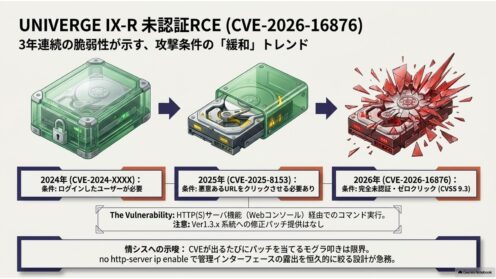
UNIVERGE IX-Rに未認証RCE、1.3系は修正なし

NEC UNIVERGE IX-R/IX-Vシリーズに認証なしで任意コマンドを実行される脆弱性(CVE-2026-16876、CVSS9.4)。対処版はVer1.4.34/1.5.29。1.3系以前に修正版はなく、WebGUI未使用でも該当しうる条件と確認手順を解説します。
脆弱性・脅威情報

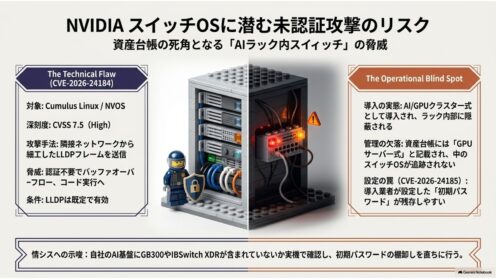
NVIDIAスイッチOSに脆弱性3件 未認証のLLDP攻撃も

NVIDIAが2026年8月18日、ネットワークOS「Cumulus Linux」とスイッチOS「NVOS」の脆弱性3件を公表。認証不要・隣接ネットワークからのLLDPバッファオーバーフローを含む。影響判定の手順と対応の優先順位を解説します。
脆弱性・脅威情報

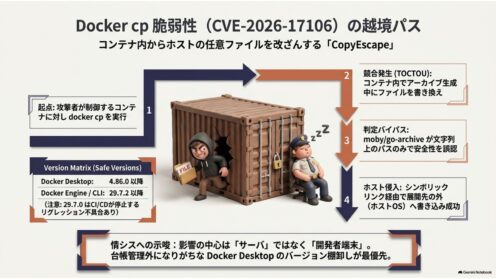
Docker cpに脆弱性、コンテナからホスト改ざん

docker cpの裏で動くライブラリmoby/go-archiveに、展開先の外へ書き込める脆弱性CopyEscape(CVE-2026-17106)が判明。PoCも公開済み。Docker Desktopは4.86.0、Engine/CLIは29.7.2以降へ更新を。
脆弱性・脅威情報

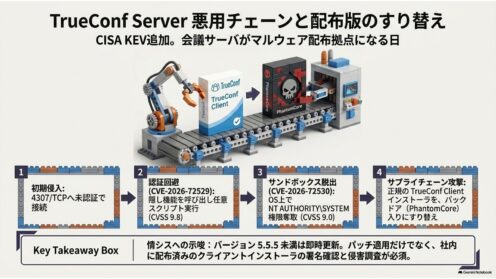
TrueConf Server脆弱性2件が悪用中|配布版すり替え

ビデオ会議サーバーTrueConf Serverの脆弱性2件(CVSS9.8/9.0)をCISAがKEVに追加。未認証で乗っ取られ、社内配布用の正規インストーラがバックドア入りに差し替えられていました。影響バージョン・確認方法・自社への教訓を解説します。
脆弱性・脅威情報

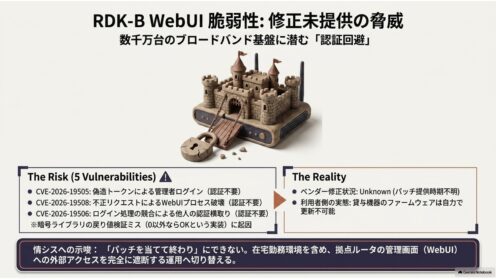
RDK-B WebUIに脆弱性5件、修正未提供で認証回避

ブロードバンド機器の基盤RDK-BのWebUIに脆弱性5件(CVE-2026-19505ほか)。うち4件は認証不要で、偽造トークンによる管理者ログインが可能です。修正状況は不明で、対策は管理画面の露出遮断に絞られます。
脆弱性・脅威情報

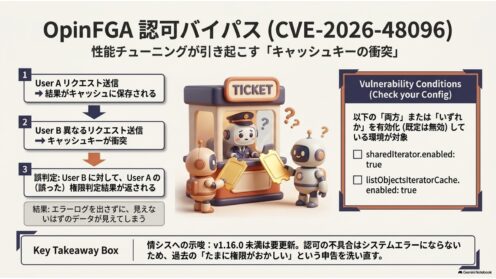
OpenFGAに脆弱性、キャッシュで認可が誤判定

認可エンジンOpenFGAに、キャッシュキーの衝突で別リクエストの判定結果を再利用しうる脆弱性CVE-2026-48096。v1.16.0未満が対象で、条件のキャッシュ設定は既定無効。該当確認の手順を解説します。
研究・論文

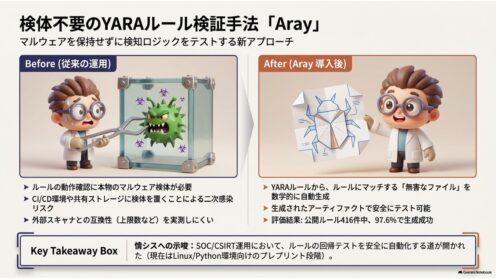
YARAルール検証を検体なしで Aray論文を解説

YARAルールにマッチする無害なファイルを自動生成する論文「Aray」を解説。マルウェア検体を保管・配布せずに検知ルールとスキャナを検証する手法と、公開ルール416件中97.6%という評価結果、実務での使いどころと限界を情シス目線で整理します。
インシデント対応

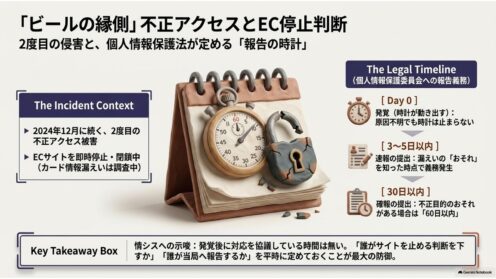
ビールの縁側に不正アクセス、EC停止の判断と初動

クラフトビール通販「ビールの縁側」が不正アクセスでサイト一時閉鎖。漏えいの有無も原因も調査中という第一報から、情シスが読み取るべき初動・ログ保全・個人情報保護委員会への報告期限を整理します。