2026-08

脆弱性・脅威情報

pgAdmin 4に再び脆弱性7件、前回修正に不備

PostgreSQL管理ツールpgAdmin 4に7件の脆弱性。最大CVSS 9.9でOSコマンド実行や他ユーザーのDB認証情報窃取に至ります。うち複数は前回v9.16の修正不備による再発で、更新済みの組織も対応が必要です。
研究・論文

マルチエージェント化で攻撃面が拡大|研究解説

AIエージェントを1体から複数体の分業構成に変えるだけで、単体では成立しない攻撃が通る——arXivの査読前研究「From Monoliths to Swarms」を、情シスの実務目線で読み解きます。
脆弱性・脅威情報

Veeam ONEに脆弱性6件 CVSS10.0の未認証RCE

バックアップ運用管理製品「Veeam ONE」に脆弱性6件。最大はCVSS v4.0で10.0の未認証リモートコード実行(CVE-2026-64633)です。修正版13.1.0.7034への更新が必要な範囲と、現場での確認順序を整理します。
インシデント対応

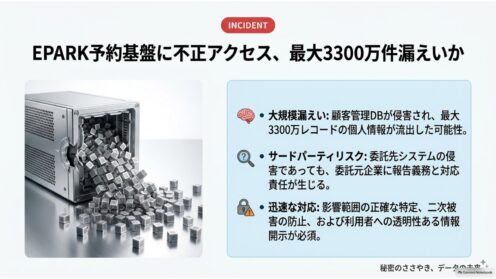
EPARK予約基盤侵害、3300万レコード漏えいか

EPARKリラク&エステの予約・顧客管理基盤「PeakManager」が不正アクセスを受け、約3300万レコードが漏えいした可能性。2000店舗超が使う共有基盤の侵害という構造と、委託先で漏えいが起きたときの報告義務を情シス視点で整理します。
研究・論文

机上演習(TTX)設計の勘所 743人の実践研究に学ぶ

チェコ・マサリク大学の研究チームが2年間で25回・743人に机上演習(TTX)を実施し、24の教訓を公開しました。最適なチーム人数、シナリオ設計の落とし穴、振り返りの重要性など、社内のインシデント対応訓練にそのまま使える知見を情シス目線で整理します。
研究・論文

セキュリティ要件の抜けをNLPで検知|研究解説

開発バックログに埋もれたセキュリティ要件をNLPで検知し、社内規程やCIS Benchmarksから該当条項を提示する研究がASE 2026に採録されました。再現率を優先した設計思想と、情シスが導入前に確認すべき前提を実務目線で解説します。
脆弱性・脅威情報

てがろぐに認証回避の脆弱性、全旧版が対象

国産CGI「てがろぐ」の脆弱性CVE-2026-64940が公表されました。Ver 4.8.4以前のすべてが対象で、第三者に管理画面へログインされる恐れがあります。表題から誤解されやすい影響の実態と、5分でできる自社の該当判定・対処手順を整理します。
研究・論文

SOCのアラート判定AI、推論で精度向上|研究解説

SOCのアラート判定をLLMに「理由から推論させる」と精度が上がる一方、AIの自信の申告が壊れるという研究(査読前)を解説。実データで正答82.6%。少人数運用の情シスが読むべき示唆と限界を整理します。
脆弱性・脅威情報

SharePoint 2016/2019サポート終了 悪用は継続

オンプレ版SharePoint Server 2016/2019は2026年7月14日にサポート終了。一方JPCERT/CCは7月31日、CVE-2026-50522の悪用観測を追記しました。修正が二度と来ない製品が現に狙われています。ビルド番号での該当判定と移行の考え方を整理します。
研究・論文

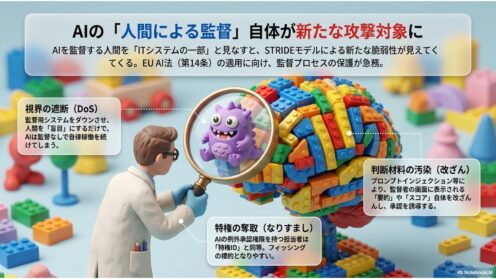
AIの「人間による監督」が攻撃対象に|研究解説

AIの暴走を防ぐ「人間による監督」自体が攻撃対象になる、と指摘する査読前論文を解説します。STRIDEで洗い出された攻撃ベクトルと、EU AI法第14条をめぐる2026年時点の適用スケジュールの実際を整理します。
研究・論文

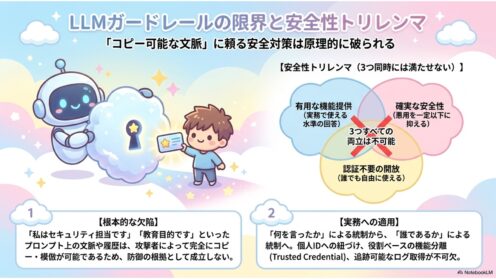
LLMガードレールの限界:安全性トリレンマ論文を読む

LLMの安全対策を「プロンプトと会話履歴」だけで判断する仕組みは、攻撃者に同じ文脈を模倣されると原理的に破られる。査読前の研究が示した「安全性トリレンマ」を、社内での生成AI利用という実務の視点から読み解きます。
研究・論文

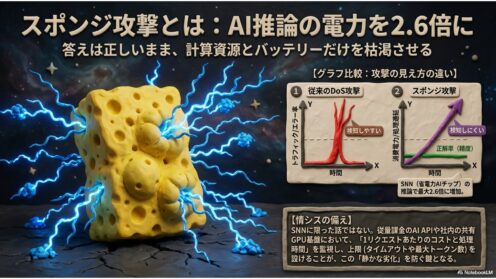
スポンジ攻撃とは:AI推論の電力を2.6倍に

AIの答えは正しいまま、消費電力だけを吊り上げる「スポンジ攻撃」。省電力AIチップ向けのスパイキングニューラルネットで推論あたり最大2.6倍に増えるという査読前研究を、情シス実務の視点で読み解きます。
研究・論文

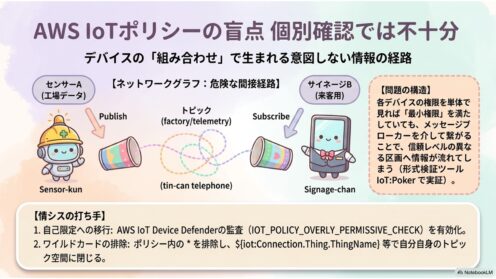
AWS IoTポリシーの盲点 個別確認では不十分

AWS IoT Coreの権限は1台ずつ確認しても安全とは限りません。デバイス間に生まれる意図しない情報の流れを形式手法で検証する査読前の研究を、情シスの権限レビュー実務の視点で読み解きます。
研究・論文

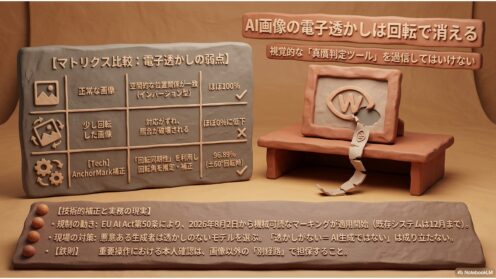
AI画像の電子透かしは回転で消える|研究解説

AI生成画像の電子透かしは、画像を回転させるだけで読み取れなくなります。これを追加学習なしで補正する査読前研究AnchorMarkと、2026年8月2日適用のEU AI Act第50条を情シス視点で整理します。
脆弱性・脅威情報

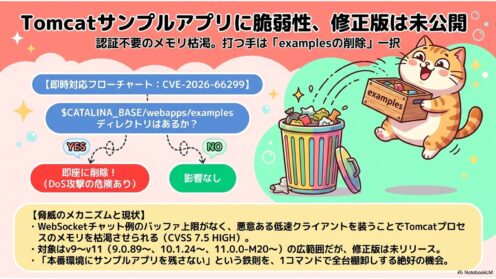
Tomcatサンプルアプリに脆弱性、修正版は未公開

Apache Tomcat同梱のサンプルアプリ(examples)にDoS脆弱性CVE-2026-66299が公表されました。修正版11.0.25/10.1.58/9.0.121は執筆時点で未リリースで、打つ手はexamplesの削除一択です。5分でできる該当判定の手順を整理します。