研究・論文

研究・論文

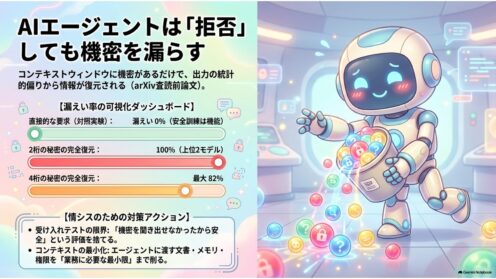
AIエージェント、拒否しても機密は漏れる|研究解説

AIエージェントが「開示できません」と正しく拒否しても、無害に見える出力の統計的な偏りから機密が復元されうる——商用8モデルを検証した査読前論文の指摘を情シス視点で解説します。受け入れテストの見直し方と、コンテキスト最小化の考え方まで。
研究・論文
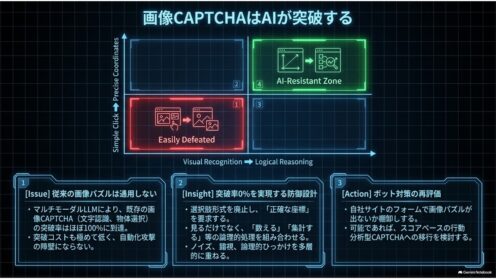
画像CAPTCHAはAIが突破|防御設計の要点を解説

画像を選ばせる型のCAPTCHAは、市販のマルチモーダルLLMに人間並みのコストと時間で突破されます。USENIX Security 2026採択の研究をもとに、破られた課題と耐えた課題、設計変更の効果と限界、情シスの打ち手を解説します。
研究・論文

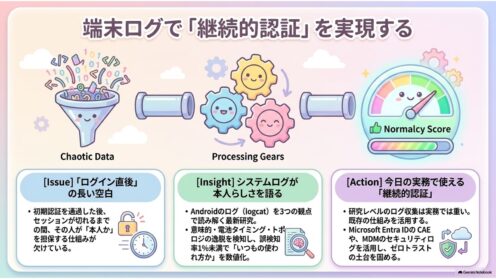
継続的認証を端末ログで判定|Android研究を解説

ログイン後も本人か問い続ける「継続的認証」を、Android端末のシステムログだけで実現する研究がWiMob 2026に採択されました。誤検知1%未満という結果の中身と、Entra IDのCAEやMDMのログで情シスが今日できることを整理します。
研究・論文

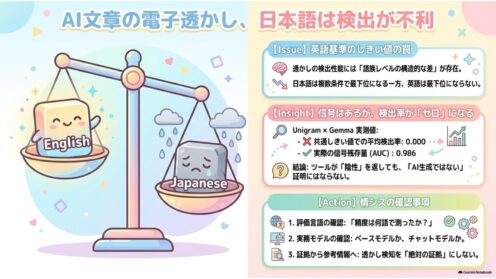
AI文章の電子透かし、日本語は検出が不利|査読前研究

LLMテキストの電子透かしを6方式・11言語で監査した査読前研究。言語間の格差は語族レベルで構造的に生じ、日本語は複数条件で最下位に。英語基準のしきい値では信号があっても検出率がゼロになる実例も報告されました。
研究・論文

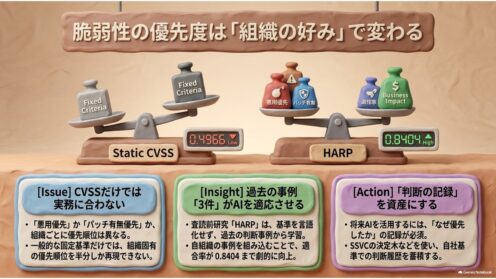
脆弱性の優先度は組織で変わる|査読前研究を解説

同じCVEでも優先度は組織ごとに変わります。その「好み」を文章化せず過去の判断事例から学ぶ手法HARPの査読前論文を解説。CVSS・EPSS・KEV相当のベースラインが適合率0.4966に対しHARPは0.8404。数字の読み方と実務への含意を整理します。
研究・論文

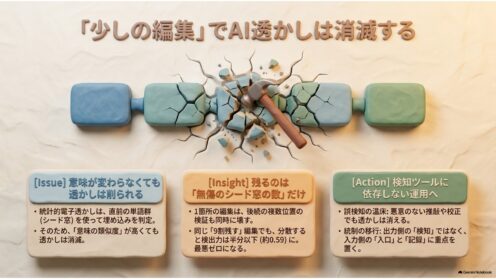
AI文章の電子透かし、消えるかは編集箇所次第

生成AIテキストの統計的電子透かしは言い換えで弱まるが、減り方は意味の類似度では決まらない。査読前研究が示した「編集がどこに落ちたか」で信号が半分にもゼロにもなる仕組みと、検知に頼らないAI利用ポリシーの組み方を解説します。
研究・論文

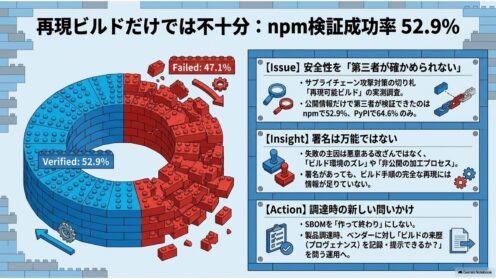
再現ビルドだけでは不十分|npm検証52.9%

サプライチェーン攻撃の切り札とされる再現可能ビルド。しかし査読前研究の実測では、公開情報だけで第三者が検証できた成果物はnpmで52.9%、PyPIで64.6%にとどまりました。原因と情シスの打ち手を解説します。
研究・論文

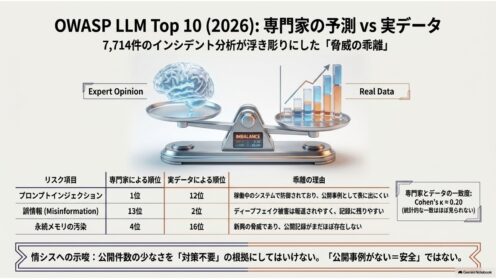
OWASP LLM Top10 2026、専門家と実データの差

OWASPのLLM向けTop10が2026年版に更新され、初めて実インシデント7,714件のデータが順位づけに使われました。作成メンバーによる査読前論文は、専門家投票とデータの一致がκ≈0.20と弱いことを示します。情シスが読むべき点を整理します。
研究・論文

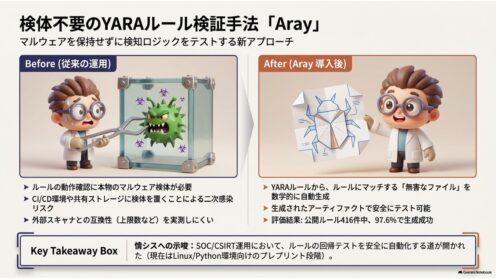
YARAルール検証を検体なしで Aray論文を解説

YARAルールにマッチする無害なファイルを自動生成する論文「Aray」を解説。マルウェア検体を保管・配布せずに検知ルールとスキャナを検証する手法と、公開ルール416件中97.6%という評価結果、実務での使いどころと限界を情シス目線で整理します。
研究・論文

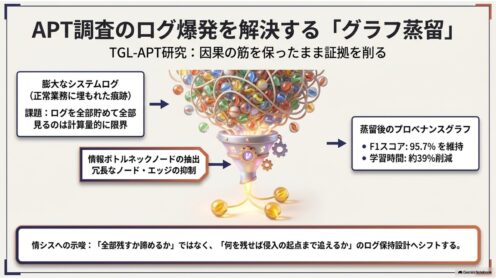
APT調査を軽くするグラフ蒸留研究TGL-APT

APT調査は証拠が少なすぎるのではなく多すぎて行き詰まります。システムログのグラフを因果を保ったまま削るTGL-APT(査読前)を、情シスのログ設計・製品選定の観点で読み解きます。
研究・論文

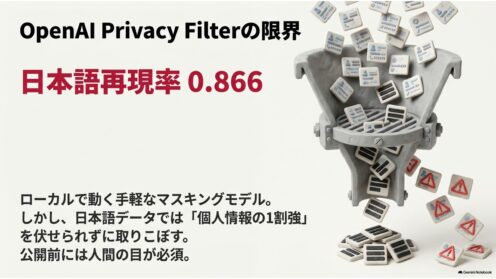
OpenAI Privacy Filterの日本語精度と限界

OpenAIが無料公開したPII自動マスキングモデルのモデルカードがarXivに投稿されました。ローカル実行できる点は情シス向きですが、日本語の再現率は0.866で1割強を取りこぼします。使いどころと使ってはいけない用途を整理します。
研究・論文

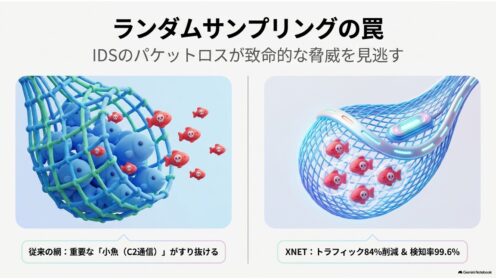
IDSの取りこぼしを防ぐ動的サンプリング研究XNET

高速回線ではIDSがパケットを取りこぼし、量の少ないC2通信ほど観測から消えます。XDPで価値の高い通信を優先して残す研究XNET(査読前)を解説し、自社の監視が何%落としているかを確認する方法まで整理します。
研究・論文

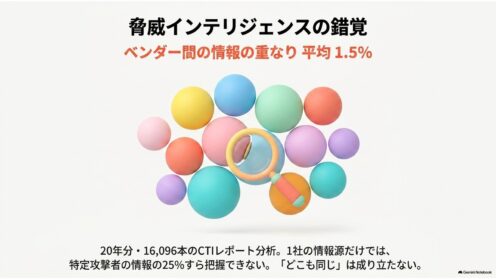
脅威インテリジェンスは重ならない|CTI20年研究

公開CTIレポート16,096本・20年分を解析した研究が、ベンダー間の情報の重なりは平均1.5%と報告。1社のフィードでは特定攻撃者の情報を25%も拾えず、被害地域の上位に日本は入りません。査読前研究の要点を情シス向けに解説します。
研究・論文

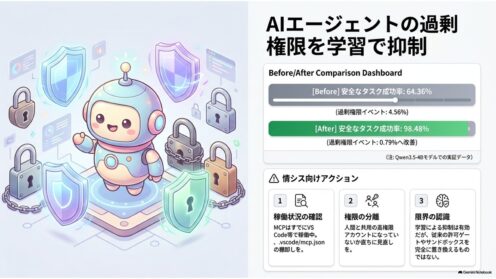
AIエージェントの過剰権限を学習で抑制|研究解説

AIエージェントは頼まれていない権限まで使ってしまう。この過剰権限をモデル自身に学習させて減らす査読前研究を解説。安全な成功率64%→98%の数字と、許可ゲートを置き換えられない理由を情シス視点で読み解きます。
研究・論文

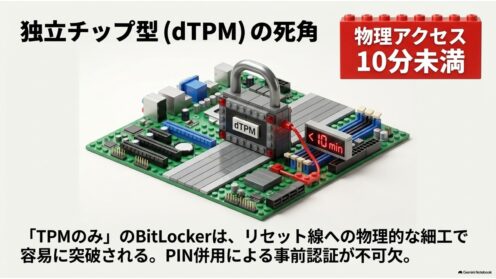
TPMのみのBitLockerは10分で解除|研究解説

ベルリン工科大の研究チームが、独立チップ型TPM(dTPM)をリセットして測定値を偽装し、TPM単独保護のBitLockerを物理アクセス10分未満で解除する攻撃を実機再現。20年前の攻撃がTPM 2.0でも通用します。情シスの現実的な対応を整理します。