pipi84

脆弱性・脅威情報

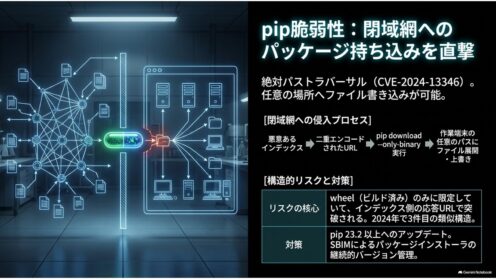
pipに脆弱性、閉域網へのパッケージ持込が直撃

Pythonのpipに絶対パストラバーサルの脆弱性CVE-2026-13346。修正版は26.2です。悪意あるインデックスが前提ですが、実質の影響はpip downloadの--only-binaryに集中し、閉域網への持ち込み手順が該当します。
脆弱性・脅威情報
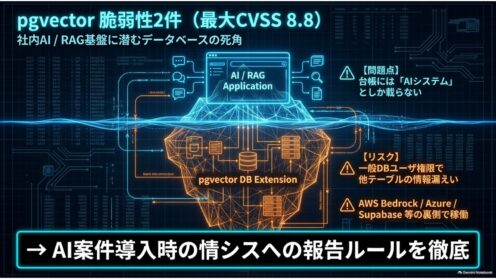
pgvector脆弱性2件、社内RAG基盤の点検ポイント

PostgreSQLのベクトル検索拡張pgvectorに脆弱性2件(CVE-2026-3172/CVE-2026-18022)。社内RAG基盤の裏側で動いていることが多く、資産台帳では気づけません。確認SQLと点検の勘所を解説します。
研究・論文

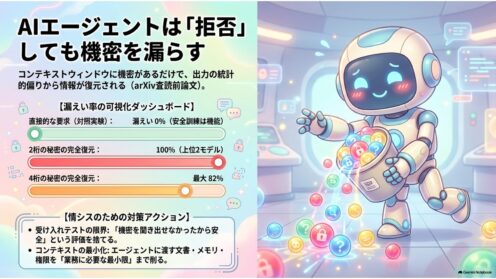
AIエージェント、拒否しても機密は漏れる|研究解説

AIエージェントが「開示できません」と正しく拒否しても、無害に見える出力の統計的な偏りから機密が復元されうる——商用8モデルを検証した査読前論文の指摘を情シス視点で解説します。受け入れテストの見直し方と、コンテキスト最小化の考え方まで。
脆弱性・脅威情報

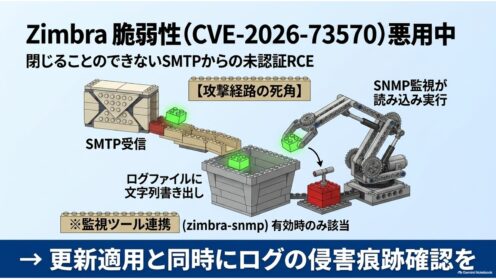
Zimbra脆弱性が悪用中、SNMP有効なら未認証RCE

ZimbraのSNMP監視コンポーネントに、未認証でOSコマンドを実行できる脆弱性CVE-2026-73570が見つかり、実際の攻撃での悪用が確認されました。修正版10.1.20は7月20日に公開済みです。該当条件の見分け方と侵害確認の手順を整理します。
脆弱性・脅威情報

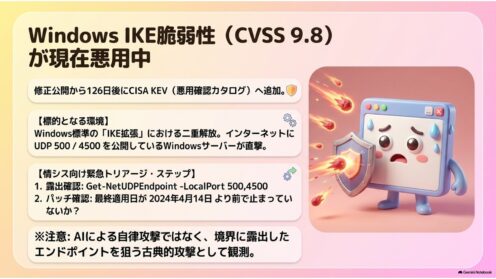
Windows IKE脆弱性が悪用中、4月更新の確認を

WindowsのIKE拡張の脆弱性CVE-2026-33824(CVSS 9.8)の悪用が確認され、CISAがKEVに追加。修正は2026年4月の月例更新で提供済みです。UDP 500/4500を開けたWindowsサーバーの適用状況を確認してください。
脆弱性・脅威情報

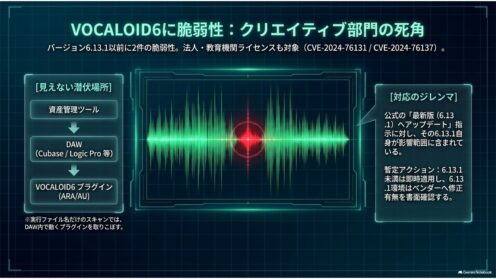
VOCALOID6に脆弱性2件 最新版6.13.1も対象

ヤマハのVOCALOID6 Editorに脆弱性2件が公表されました。JVNの影響範囲は「6.13.1およびそれ以前」ですが、公式サイトの最新版もその6.13.1です。法人・教育機関向けライセンスもあり、まず資産の棚卸しが要ります。
脆弱性・脅威情報

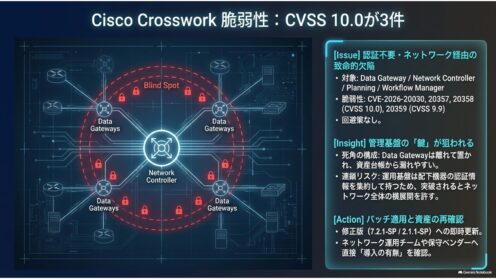
Cisco Crossworkに脆弱性4件、CVSS10が3件

Ciscoがネットワーク運用自動化基盤Crossworkの脆弱性4件を公開。3件はCVSS10.0で認証不要・ネットワーク経由、回避策はありません。対象4製品と修正版、台帳外になりやすい製品をどう棚卸しするかを解説します。
研究・論文

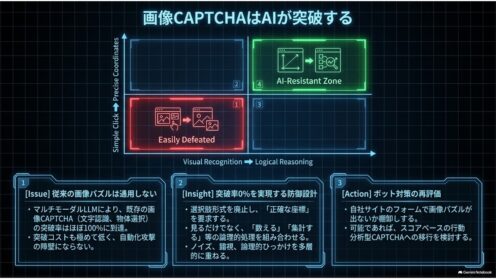
画像CAPTCHAはAIが突破|防御設計の要点を解説

画像を選ばせる型のCAPTCHAは、市販のマルチモーダルLLMに人間並みのコストと時間で突破されます。USENIX Security 2026採択の研究をもとに、破られた課題と耐えた課題、設計変更の効果と限界、情シスの打ち手を解説します。
研究・論文

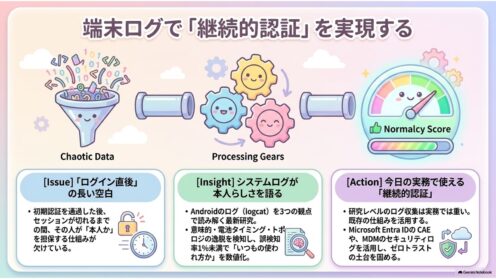
継続的認証を端末ログで判定|Android研究を解説

ログイン後も本人か問い続ける「継続的認証」を、Android端末のシステムログだけで実現する研究がWiMob 2026に採択されました。誤検知1%未満という結果の中身と、Entra IDのCAEやMDMのログで情シスが今日できることを整理します。
脆弱性・脅威情報

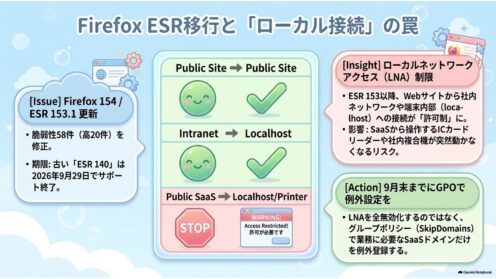
Firefox 154更新、脆弱性58件とESR移行の要点

Mozillaが2026年8月18日にFirefox 154を公開し脆弱性58件を修正。ESR 153.1/140.14/115.39も更新されました。ESR 140は9月29日にサポート終了。移行と同時に効くローカルネットワークアクセス制限の業務影響を整理します。
インシデント対応

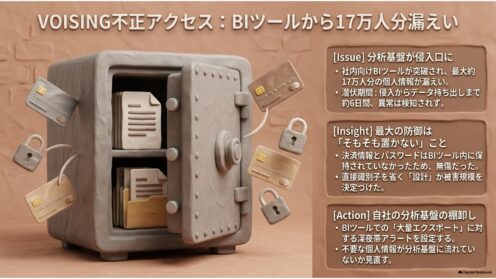
VOISING不正アクセス、BIツールから17万人分漏えい

VOISINGが利用するBIツールに不正アクセスがあり、最大約17万人分の個人情報が漏えいした可能性があります。侵入から持ち出しまで6日間。分析基盤が資産管理と監視の盲点になる構図を情シス視点で整理します。
研究・論文

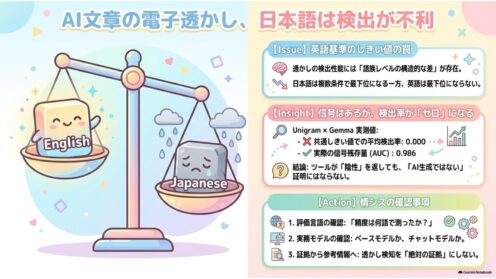
AI文章の電子透かし、日本語は検出が不利|査読前研究

LLMテキストの電子透かしを6方式・11言語で監査した査読前研究。言語間の格差は語族レベルで構造的に生じ、日本語は複数条件で最下位に。英語基準のしきい値では信号があっても検出率がゼロになる実例も報告されました。
研究・論文

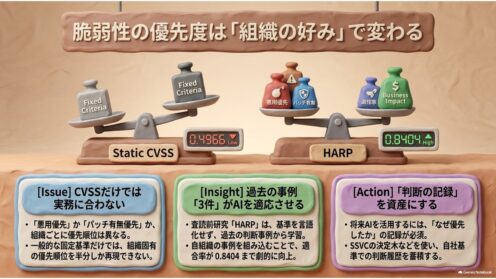
脆弱性の優先度は組織で変わる|査読前研究を解説

同じCVEでも優先度は組織ごとに変わります。その「好み」を文章化せず過去の判断事例から学ぶ手法HARPの査読前論文を解説。CVSS・EPSS・KEV相当のベースラインが適合率0.4966に対しHARPは0.8404。数字の読み方と実務への含意を整理します。
研究・論文

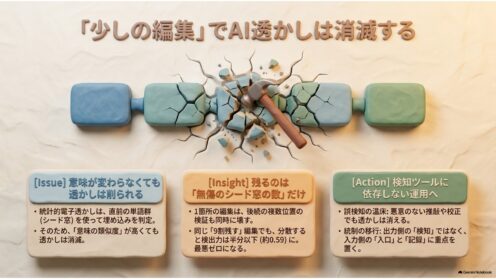
AI文章の電子透かし、消えるかは編集箇所次第

生成AIテキストの統計的電子透かしは言い換えで弱まるが、減り方は意味の類似度では決まらない。査読前研究が示した「編集がどこに落ちたか」で信号が半分にもゼロにもなる仕組みと、検知に頼らないAI利用ポリシーの組み方を解説します。
研究・論文

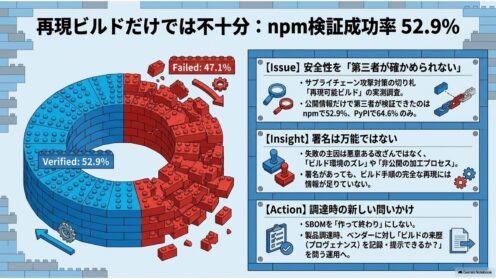
再現ビルドだけでは不十分|npm検証52.9%

サプライチェーン攻撃の切り札とされる再現可能ビルド。しかし査読前研究の実測では、公開情報だけで第三者が検証できた成果物はnpmで52.9%、PyPIで64.6%にとどまりました。原因と情シスの打ち手を解説します。