pipi84

脆弱性・脅威情報

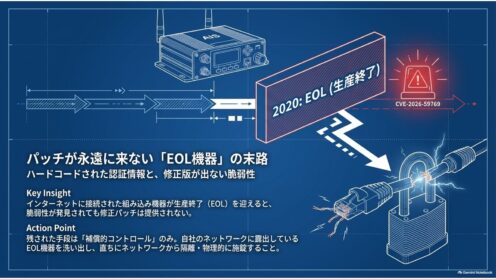
古野電気FA-50に脆弱性2件 生産終了で修正なし

古野電気の簡易型AIS「FA-50」全バージョンに、ハードコードされた認証情報(CVE-2026-59769)と認証欠如の脆弱性。2020年10月に生産終了済みで修正版は出ません。パッチの来ないEOL機器を情シスがどう扱うかを整理します。
研究・論文

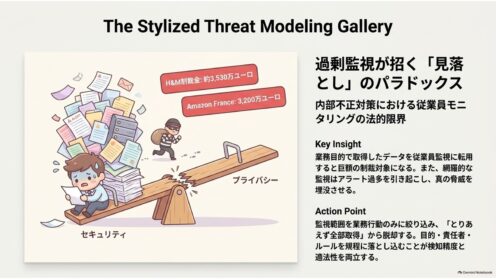
従業員モニタリングの法的限界|内部不正対策

内部不正を防ぐ従業員モニタリングは、行き過ぎると法令違反とプライバシー侵害になります。査読前の研究論文をもとに、過剰監視の制裁事例・アラート過多という落とし穴・個人情報保護委員会が示す4つの留意点を情シス目線で整理します。
研究・論文

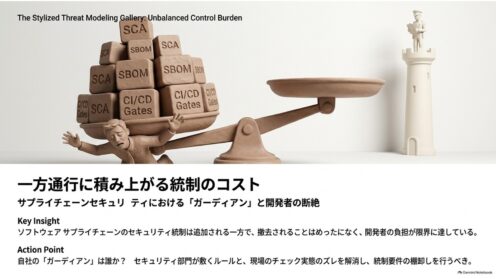
サプライチェーンの信頼が高コスト化|査読前研究

ソフトウェアサプライチェーンへの信頼はどう変わったか。実務者38人へのインタビュー調査(査読前)は、統制が積み上がり撤去されない実態と、自動化やガーディアンへの「信頼の移転」を描きます。情シスが依存管理を見直す観点を解説します。
研究・論文

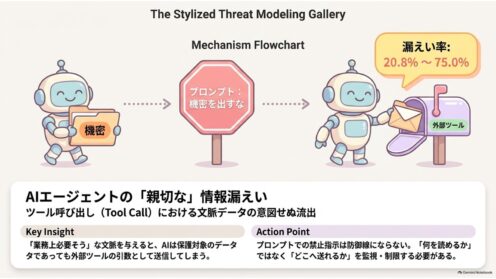
AIエージェントのツール呼び出しで機密流出|査読前研究

AIエージェントは読める情報を外部ツールの引数として送ってしまう。業務上必要そうに見せるだけで機密が混ざり、開示率は最大75%。査読前研究の指摘を情シス視点で解説し、社内のAI連携で点検すべき箇所と、ツール選定基準まで示します。
脆弱性・脅威情報

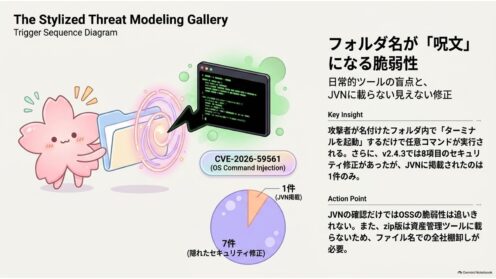
サクラエディタに脆弱性、v2.4.3で8件を修正

サクラエディタにOSコマンドインジェクションの脆弱性(CVE-2026-59561)。修正版v2.4.3は3年8か月ぶりの更新で、直したセキュリティ問題は8項目あるのにJVNに載ったのは1件だけです。確認手順まで解説します。
インシデント対応

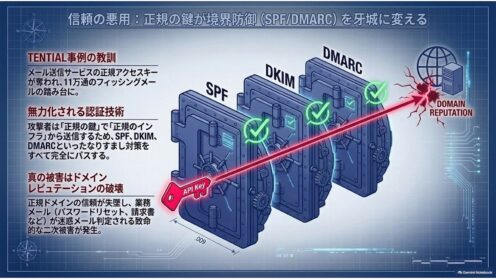
メール送信サービスのキー悪用、11万通の踏み台に

TENTIALのメール送信サービスのアクセスキーが不正利用され、正規ドメインから約11万通のフィッシングメールが送信されました。SPF・DKIM・DMARCが全て通る理由と、自社ドメインの委任先をSPFで洗い出す手順を情シス向けに解説します。
脆弱性・脅威情報

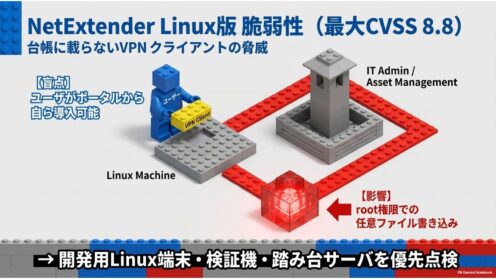
NetExtender Linux版に脆弱性2件 最大8.8

SonicWallのSSL-VPNクライアントNetExtenderのLinux版に脆弱性2件。最大CVSS8.8でroot権限の任意ファイル書き込みにつながります。修正版10.3.6・回避策なし・Windows版は非該当。該当判定の手順を整理します。
脆弱性・脅威情報

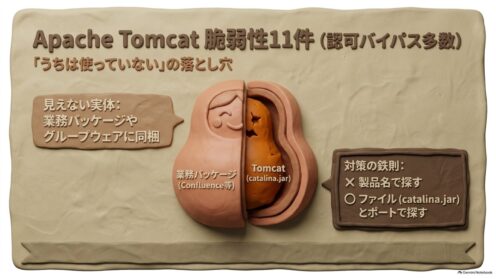
Apache Tomcatに脆弱性11件、認可バイパス多数

Apache Tomcatに11件の脆弱性が公表されました。深刻度Importantは4件で、いずれもアクセス制御をすり抜ける系統です。修正版は11.0.25/10.1.59/9.0.121。同梱型製品の該当判定と優先順位を実務目線で整理します。
研究・論文

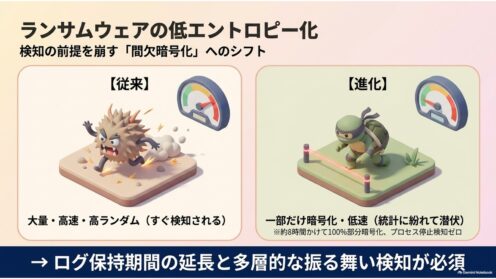
ランサムウェアの低エントロピー化|検知回避の研究

ランサムウェアの検知は「大量・高速・高エントロピー」を前提にしてきました。遺伝的アルゴリズムでその前提を崩す研究がSSBSE 2026で発表。実在ファミリの部分暗号化と併せ、情シスがログ保持と復元テストで備えるべき理由を解説します。
研究・論文

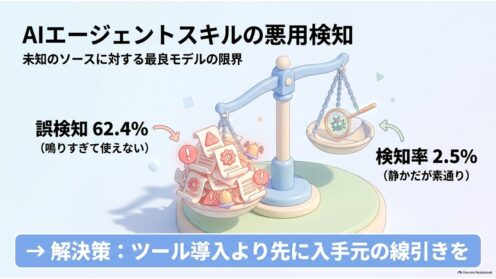
AIエージェントのスキル悪用検知、誤検知62%の壁

AIエージェントの「スキル」がマルウェア配布路に。査読前研究MaliciousSkillBenchは、未知ソースに対し最良の検知器でも良性の62.4%を誤検知し、静かなスキャナは悪性の2.5%しか捕まえないと報告。情シスが今すべき線引きを解説します。
研究・論文

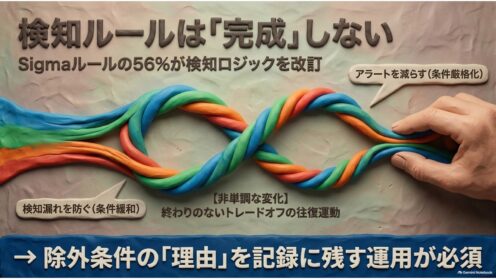
Sigma検知ルールの56%は改訂される|研究解説

SigmaとSplunk Security Contentの6,859件のルール履歴を分析した査読前研究を解説。約56%が検知ロジックを改訂され、条件の追加と削除を往復する非単調な変化が判明。検知ルール運用に持ち帰るべき論点を実務目線で整理します。
脆弱性・脅威情報

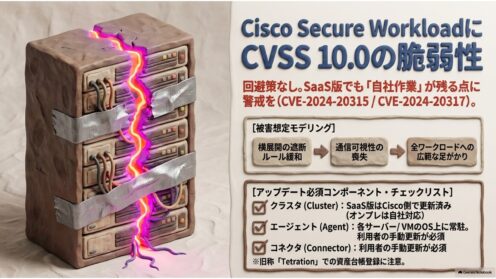
Cisco Secure Workloadに脆弱性、CVSS10が2件

Ciscoが2026年8月19日、ワークロード保護製品「Cisco Secure Workload」の脆弱性5件を公表。うち2件はCVSS10.0で回避策なし。SaaS版でもエージェントとコネクタは自社更新です。該当判定と更新の勘所を整理します。
研究・論文

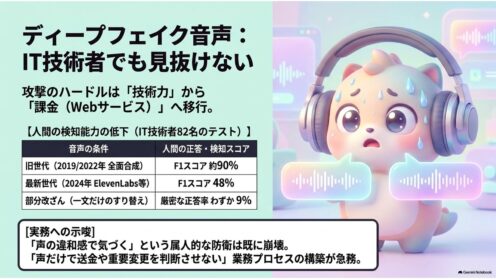
ディープフェイク音声、IT技術者でも見抜けず|研究解説

2024年世代の音声合成で作った偽音声を、IT技術者82人でもF1スコア48%しか見抜けなかったとする研究(SPSC 2026採択)を解説。一文だけすり替える部分改ざんでは正答率9%。本人確認を「聞き分け」から「手続き」へ移す必要性を整理します。
脆弱性・脅威情報

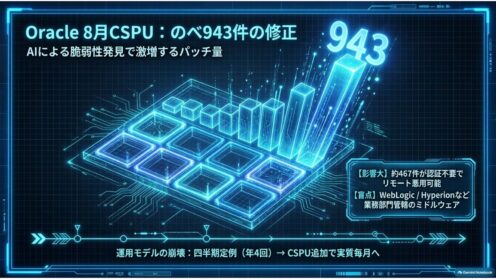
Oracle 8月CSPU、943件修正と月例化の影響

Oracleが2026年8月18日に公開した月例CSPUでのべ943件を修正。約467件が認証不要でリモート悪用可能です。Fusion MiddlewareとHyperionが半数超を占め、四半期前提のパッチ運用は見直しが必要になります。
研究・論文

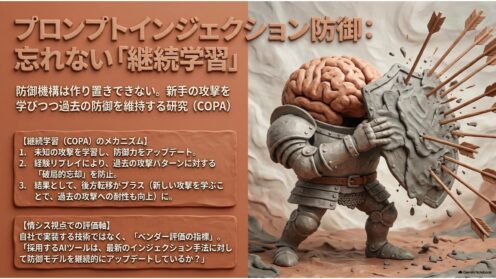
プロンプトインジェクション防御|忘れない継続学習

プロンプトインジェクション対策は作り置きできません。防御を学習し直しつつ過去の攻撃も忘れない枠組み「COPA」の査読前論文を、情シス視点で解説します。ベンダー選定で聞くべき点も整理しました。