Webサイト運用

インシデント対応

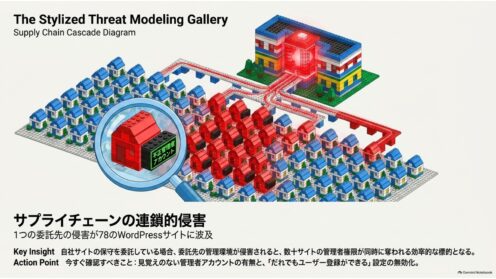
WordPress78サイトに不正アクセス|学研メディカル

学研メディカルサポートのWeb制作事業部が管理する78サイトのWordPressが不正アクセスを受け、不正アカウント生成とパスワード書き換えが確認されました。委託先経由で一斉に侵害される構造と、自社サイトで今日確認すべき点を情シス目線で整理します。
脆弱性・脅威情報

WordPress 7.0.4公開、PNGを装うRCEに対処

WordPress 7.0.4がCVE-2026-65640(CVSS 8.8)を修正。ImagickとGhostscriptを併用するサイトで、投稿者権限の利用者がPNGを装ったPostScriptを投げると任意コードが実行されます。該当判定の手順まで解説。
脆弱性・脅威情報

WordPress 7.0.3公開 ログイン画面に認証不要XSS

WordPress 7.0.3が公開され、ログイン画面の認証不要な反射型XSS(CVE-2026-64638)を含む12件が修正されました。4.7以降が対象で実証コードも公開済み。情シスが今日確認すべき点を整理します。