UEFI

脆弱性・脅威情報

AOMEI Backupperに脆弱性、UEFI改ざんの恐れ

バックアップソフトAOMEI Backupperのカーネルドライバamwrtdrv.sysに権限昇格の脆弱性(CVE-2026-12780)。誰でも物理ディスクへ直接書き込め、UEFIブートキット設置まで到達しうる状態です。修正版が無い中での緩和策を解説します。
脆弱性・脅威情報

UEFI Shellでセキュアブート回避、4社に脆弱性

UEFIファームウェアに組み込まれたUEFI Shellを悪用し、セキュアブートを回避できる脆弱性3件が公表されました。AMI・Insyde・GIGABYTE・Cisco UCSが影響を表明。悪用条件と自社ファームウェアの確認手順を整理します。
研究・論文

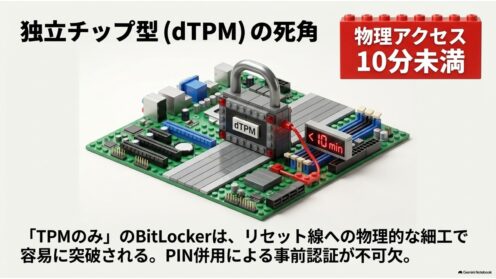
TPMのみのBitLockerは10分で解除|研究解説

ベルリン工科大の研究チームが、独立チップ型TPM(dTPM)をリセットして測定値を偽装し、TPM単独保護のBitLockerを物理アクセス10分未満で解除する攻撃を実機再現。20年前の攻撃がTPM 2.0でも通用します。情シスの現実的な対応を整理します。
研究・論文

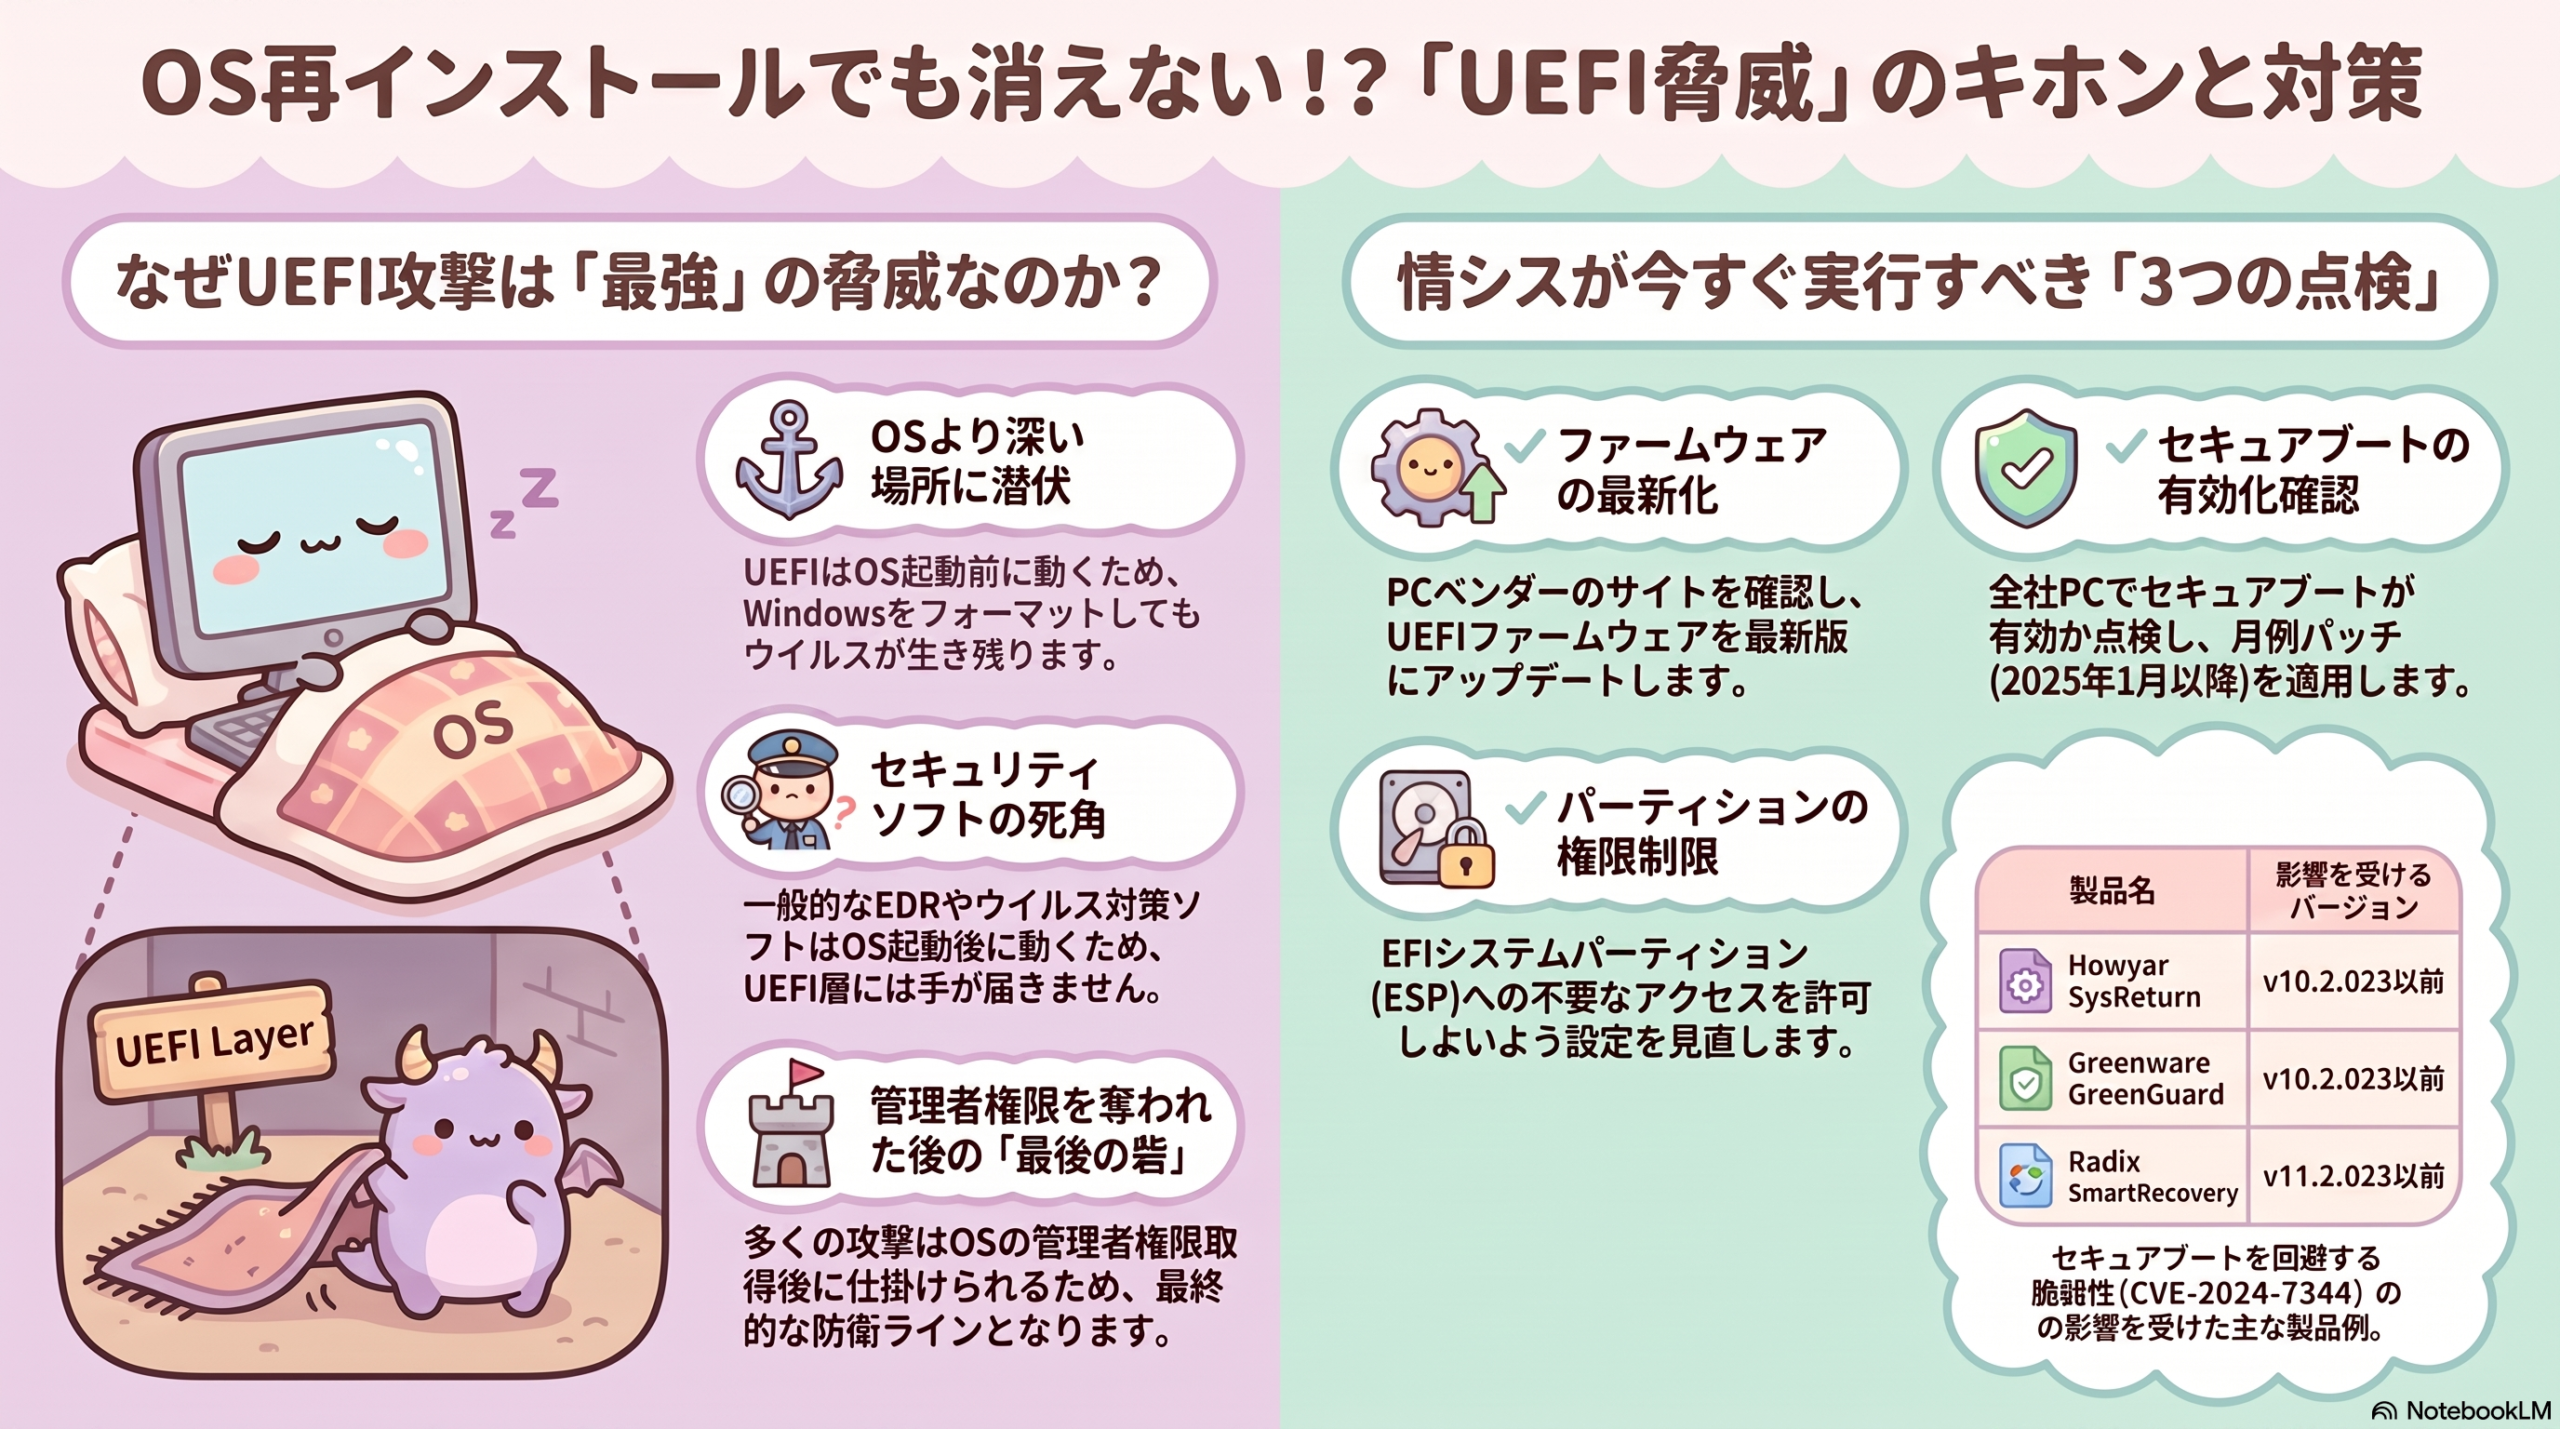
UEFI脆弱性とブートキット:OS以前を狙う脅威と情シス対策

UEFIはOSより下位で起動するファームウェアインターフェースで、ここに潜伏する攻撃はOSの再インストールでは除去できない。2025年1月にはセキュアブートをバイパスするCVE-2024-7344が公開され、UEFI脅威は現実問題となっている。情シスが今すぐ点検すべき対策を解説する。
脆弱性・脅威情報

WinREのBitLocker回避 CVE-2026-45585

Windows回復環境(WinRE)を悪用しUEFI/BIOSパスワードやBitLockerを回避できる脆弱性CVE-2026-45585(JVNVU#90386605)。物理アクセス前提の攻撃で、紛失・盗難端末が主なリスク。情シスが今すぐ確認すべき点を整理します。