SSRF

脆弱性・脅威情報

AWS SSM Agentに脆弱性、IAM資格情報の窃取も

AWS SSM AgentのSSRF脆弱性CVE-2026-89049が公表されました。ポート転送の制限を回避され、インスタンスのIAMロール一時認証情報を外部から使われる恐れがあります。修正版は7月に出ており、自動更新を止めた環境ほど危険です。
脆弱性・脅威情報
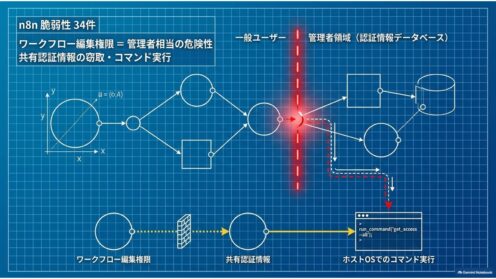
n8nに脆弱性34件 認証情報の窃取が可能

ワークフロー自動化基盤n8nで2026年8月に34件の脆弱性が公表。ワークフローを編集できる一般ユーザーが共有された認証情報を盗み、ホスト上でコマンドを実行できるものが並びます。自前ホスト中の情シスがすべき更新と点検を整理しました。
脆弱性・脅威情報

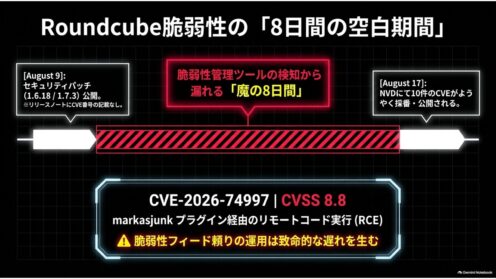
Roundcubeに脆弱性10件、CVE採番は8日後

Roundcube Webmailが1.6.18/1.7.3で11件のセキュリティ修正を公開。最も深刻なのはRCE(CVSS8.8)です。CVE採番が8日遅れた点と、管理パネル同梱という更新経路の落とし穴を確認手順つきで解説します。
脆弱性・脅威情報

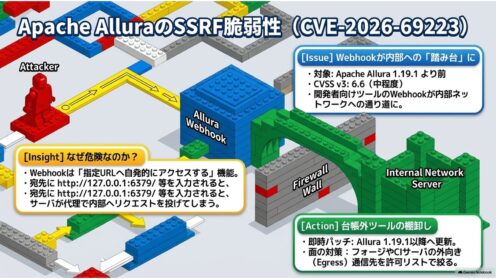
Apache AlluraにSSRF脆弱性、Webhookが踏み台に

ソフトウェアフォージApache AlluraにSSRF脆弱性CVE-2026-69223が公表。Webhook機能から内部ネットワークへ任意のリクエストを送られる恐れがあり、対策は1.19.1以降への更新です。CVSS6.6の読み方も解説します。
脆弱性・脅威情報

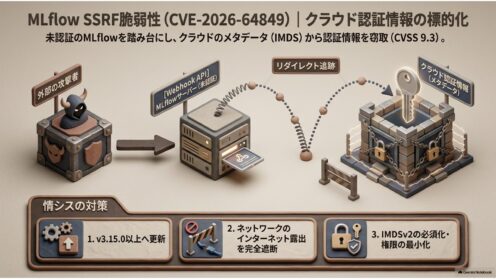
MLflow脆弱性が悪用中、クラウド認証情報が標的

MLflowの未認証SSRF脆弱性CVE-2026-64849(CVSS9.3)がCISAのKEVに登録され、悪用が確認されています。クラウドのメタデータ経由で認証情報を盗まれる恐れがあり、3.15.0以上への更新が必要です。
脆弱性・脅威情報

Webminに認証バイパス 2.641更新では不十分

サーバ管理ツールWebminに認証バイパスや権限昇格の脆弱性が相次いで修正されました。報道された「2.641で修正」だけでは不十分で、その後の2.652・2.653でSSRFとACL迂回も修正されています。該当判定と優先度の考え方を解説します。
研究・論文

プロンプトインジェクションはSSRFに化ける|研究解説

LLMを組み込んだWebアプリでは、プロンプトインジェクションがSSRFやSQLiなど古典的脆弱性への新しい侵入経路になる。そう整理した査読前の研究を、7モデル×5シナリオの実験結果と情シスが押さえるべき防御の優先順位とあわせて解説します。
脆弱性・脅威情報

NVIDIA Dynamoに15件脆弱性。社内LLM基盤の確認急げ

NVIDIAのLLM推論スタックDynamoに15件の脆弱性が公表。CRITICAL 1件を含み、認証不要でリモートから攻撃可能なものも。GitHubから導入するため資産台帳に載りにくいAI推論ミドルウェアの棚卸しと対応が急務です。
脆弱性・脅威情報

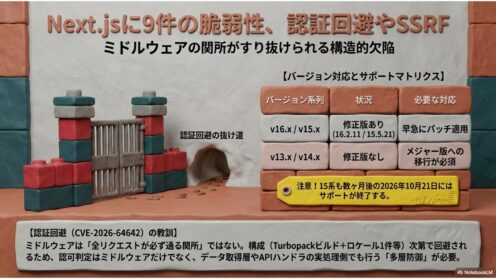
Next.jsに9件の脆弱性、認証回避やSSRF

Next.jsが2026年7月21日に9件の脆弱性を修正しました。ミドルウェアによる認証の回避やSSRFを含み、影響は12.0.0系まで遡ります。一方で修正版は16.2.11と15.5.21のみ。該当判定と対応の要点を整理します。
脆弱性・脅威情報

LangflowのSSRF脆弱性、AI開発ツールの守り方

AIワークフロー構築ツールLangflow Desktopに新たなSSRF脆弱性(CVE-2026-3341)。DNSリバインディングで保護機能を回避され、内部ネットワークへ不正アクセスされる恐れ。影響範囲と、増える「社内AIツール」の守り方を情シス目線で整理します。
インシデント対応

PeopleSoftにゼロデイ攻撃 CVE-2026-35273の要点と対策

Oracle PeopleSoft PeopleToolsの未認証RCE脆弱性CVE-2026-35273(CVSS 9.8)が、パッチ公開前にゼロデイ攻撃で悪用されました。影響範囲・侵害指標・今すぐ確認すべき点を情シス実務者向けに整理します。