SSO

脆弱性・脅威情報

Mendix SAMLに署名検証欠陥、アカウント乗っ取り

SiemensのローコードMendix向けSAMLモジュールに署名検証の不備(CVE-2026-80465、CVSS8.8)。特定のSSO構成で未認証のアカウント乗っ取りの恐れ。影響版と修正版、情シスがIdPから該当を洗い出す手順を解説します。
脆弱性・脅威情報
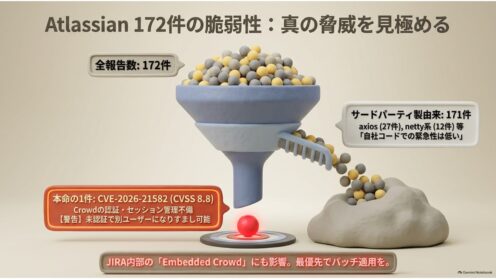
Atlassian脆弱性172件、本命はCrowdの認証欠陥

Atlassianが2026年8月18日の速報でHigh 162件・Critical 10件を修正。ただし自社コード由来はCVE-2026-21582の1件だけです。未認証で他ユーザーになりすませる認証基盤の欠陥と、Server版に修正が来ない問題を整理します。
脆弱性・脅威情報

Better Auth脆弱性、SSO/SCIM連携に影響

TypeScript向け認証フレームワークBetter AuthのSSOプラグインに、ドメイン所有権の検証を回避できる脆弱性(CVSS 8.1)が公表。SCIM側には9.9も。内製アプリのIdP連携が影響範囲で、一部はCVE番号が無くスキャナに出ません。
脆弱性・脅威情報

WordPress SSOプラグインに認証回避の脆弱性

miniOrange製WordPress向けSSOプラグイン「SAML Single Sign On」にCVSS9.8の認証回避の脆弱性(CVE-2026-15981)。未認証の攻撃者が管理者になりすませる恐れがあり、5.4.5への即時更新が必要です。原因の署名検証バグと情シスの確認点を解説します。
脆弱性・脅威情報

Spring SecurityのSAML認証にDoS脆弱性(CVE-2026-40988)

Spring SecurityのSAML 2.0認証(REDIRECTバインディング)に、圧縮ペイロードの展開を悪用するDoS脆弱性CVE-2026-40988が見つかりました。影響範囲・修正版・回避策を情シス向けに整理します。
用語解説

SSO(シングルサインオン)とは?仕組みと運用の勘所

SSO(シングルサインオン)とは一度の認証で複数サービスを使える仕組みです。SAML・OpenID Connectなどの方式、メリットと「単一障害点」化のリスク、情シスが運用で押さえるべき注意点を実務目線で解説します。