SQLインジェクション

脆弱性・脅威情報

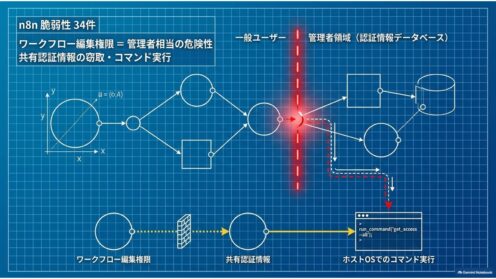
n8nに脆弱性34件 認証情報の窃取が可能

ワークフロー自動化基盤n8nで2026年8月に34件の脆弱性が公表。ワークフローを編集できる一般ユーザーが共有された認証情報を盗み、ホスト上でコマンドを実行できるものが並びます。自前ホスト中の情シスがすべき更新と点検を整理しました。
脆弱性・脅威情報
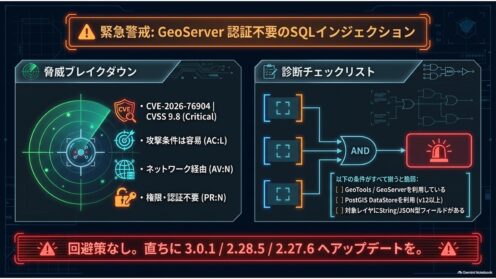
GeoServer脆弱性CVE-2026-76904に緊急対応を

地図配信サーバGeoServerに認証不要のSQLインジェクション脆弱性CVE-2026-76904(CVSS 9.8)。回避策はなく即時更新が必要です。影響条件、公開直後から観測される探索、該当インスタンスの確認手順を解説します。
脆弱性・脅威情報

Metabaseに緊急脆弱性、認証不要で管理者奪取

BIツール「Metabase」に認証不要のSQLインジェクション(CVE-2026-72898、CVSS 10.0)。すでに悪用され複数企業が侵害を公表、CISAは期限3日でKEV登録。接続先DBの認証情報まで奪われる連鎖と、資産台帳に載らない盲点を整理します。
脆弱性・脅威情報

pgAdmin 4に再び脆弱性7件、前回修正に不備

PostgreSQL管理ツールpgAdmin 4に7件の脆弱性。最大CVSS 9.9でOSコマンド実行や他ユーザーのDB認証情報窃取に至ります。うち複数は前回v9.16の修正不備による再発で、更新済みの組織も対応が必要です。
脆弱性・脅威情報

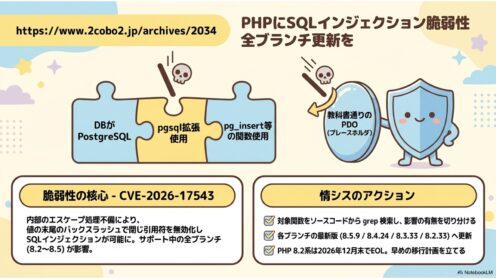
PHPにSQLインジェクション脆弱性 全ブランチ更新を

PHP開発チームが2026年7月30日、SQLインジェクションを含む4件の脆弱性を修正した8.5.9/8.4.24/8.3.33/8.2.33を公開。影響範囲の見極め方と情シスの優先度判断を整理します。
研究・論文

AI生成コードの脆弱性は連鎖する 査読前研究の指摘

LLMが生成したコードの脆弱性は単独では現れず、複数種類が「連鎖」して同時発生する――3,700件を分析した査読前研究が示した傾向と、AIコーディング支援を導入する情シスが押さえるべきレビューの勘所を解説します。
用語解説

SQLインジェクションとは?仕組みと情シスの対策を解説

SQLインジェクションとは、入力値を通じてデータベースへの命令文を改ざんされる脆弱性です。仕組みと根本的解決(プレースホルダ)、自社開発でない情シスが調達・委託先管理で押さえるべき点を、IPAとOWASPの一次情報をもとに解説します。
用語解説

WAFとは?仕組み・種類と導入時の注意点を解説

WAF(Web Application Firewall)とは、Webアプリの通信を検査してSQLインジェクションやXSSなどの攻撃を防ぐ仕組みです。定義・検知方式・製品タイプから、情シスが導入前に押さえるべき運用の勘所までを実務目線で解説します。
脆弱性・脅威情報

pgAdmin 4に脆弱性7件、3件がクリティカル

PostgreSQL管理ツール「pgAdmin 4」に7件の脆弱性。うち3件はCVSS 9.0以上のクリティカル評価で、最悪RCEに至ります。v9.16で修正済み。サーバモードで運用中なら早急に更新を。