SOC

研究・論文

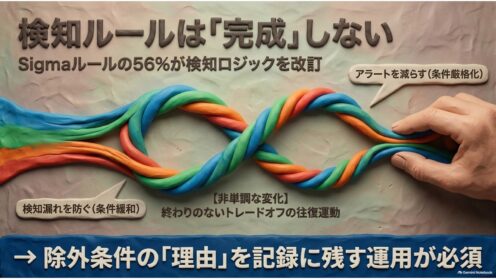
Sigma検知ルールの56%は改訂される|研究解説

SigmaとSplunk Security Contentの6,859件のルール履歴を分析した査読前研究を解説。約56%が検知ロジックを改訂され、条件の追加と削除を往復する非単調な変化が判明。検知ルール運用に持ち帰るべき論点を実務目線で整理します。
研究・論文
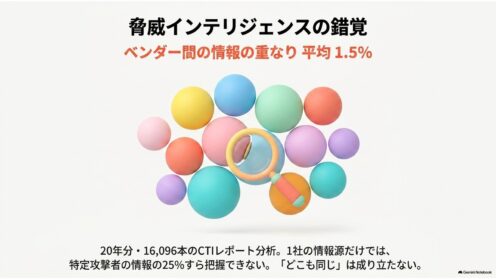
脅威インテリジェンスは重ならない|CTI20年研究

公開CTIレポート16,096本・20年分を解析した研究が、ベンダー間の情報の重なりは平均1.5%と報告。1社のフィードでは特定攻撃者の情報を25%も拾えず、被害地域の上位に日本は入りません。査読前研究の要点を情シス向けに解説します。
研究・論文

AIトリアージの保証は「何もしない」でも達成|研究解説

「誤判定率は5%以下を保証」というAIトリアージの謳い文句は、1件も自動処理しなければ100%達成できてしまう。この構造的な空虚さを指摘し、実験で再現した査読前論文を、製品評価の観点から読み解きます。
研究・論文

SOCのアラート判定AI、推論で精度向上|研究解説

SOCのアラート判定をLLMに「理由から推論させる」と精度が上がる一方、AIの自信の申告が壊れるという研究(査読前)を解説。実データで正答82.6%。少人数運用の情シスが読むべき示唆と限界を整理します。
研究・論文

SOCの大量アラートをAIで優先度付け、Microsoft研究

1日数百件のインシデントに追われるSOCの「どれから見るか」を、検索エンジンの発想で自動優先度付けするMicrosoftの研究(AIP)を、実務者目線で読み解きます。査読前の論文ですが、アラート疲れ対策のヒントになります。
研究・論文

セキュリティAIの評価は成功率だけでは不十分|研究解説

セキュリティ用途のAIエージェントは「成功率」だけで評価すると本番運用とズレます。攻撃と防御の両面でコスト(推論・ツール利用)を軸に評価した査読前研究を、情シスの製品選定目線でかみ砕いて解説します。
用語解説

SOCとは?監視・検知の役割とCSIRTとの違いを解説

SOC(セキュリティオペレーションセンター)とは何かを、情シス向けにわかりやすく解説。24時間監視の役割、SIEMなどの仕組み、CSIRTとの違い、内製・外部委託(MSSP)の選び方、導入時の注意点まで実務目線で整理します。
研究・論文

SOCのログ分析AIを狙うプロンプトインジェクション

SOCのログ分析にLLMを使うと、攻撃者がログ自体に仕込んだ指示でAIを誤作動させられる——という査読前研究を情シス向けに解説。攻撃の仕組み、実験結果、そして「防御を重ねても残るリスク」への向き合い方を整理します。
用語解説

CSIRTとは?役割・SOCとの違いと構築の要点を解説

CSIRTとは、組織内のセキュリティインシデントに専門対応するチームです。平時・有事の役割、SOC・PSIRTとの違い、JPCERT/CCのCSIRTマテリアルを使った現実的な構築手順を情シス向けに解説します。
研究・論文

AI型NIDSの検知理由を説明する研究とSOC実務

ディープラーニング型の侵入検知(NIDS)が出すアラートを、SOC分析者が理解できる形で説明する研究「EXP-SEC」を実務者向けに解説します。ブラックボックス検知の何が現場の負担で、説明可能AIがどこまで助けになるのか、査読前の研究として限界も含めて整理します。
用語解説

SOARとは?セキュリティ運用自動化の基礎と落とし穴

SOAR(Security Orchestration, Automation and Response)とは、複数のセキュリティ製品を連携させ、インシデント対応を自動化・標準化する仕組みです。定義・SIEMとの違い・プレイブック・導入の落とし穴まで、情シス目線で基礎から解説します。
用語解説

SIEMとは?ログ相関分析で脅威を検知する仕組みを解説

SIEMとは、社内の機器から集めたログを一元的に集約し、相関分析でセキュリティ脅威の兆候を検知する仕組みです。SIM/SEMとの関係、主な機能、情シスが導入・運用で押さえるべき勘所を、NISTなど一次情報をもとに実務者向けに解説します。
用語解説

XDRとは?EDR・SIEMとの違いと選び方

XDRとは、エンドポイント・ネットワーク・クラウド・メール・IDなど複数の領域のログを横断的に相関分析し、脅威の検知から対応までを統合する仕組みです。EDR・SIEM・MDRとの違いと、情シスが導入を判断する際の勘所を解説します。