OSS

脆弱性・脅威情報

SQLiteに脆弱性2件、FTS5全文検索に影響

SQLiteの全文検索拡張FTS5に脆弱性2件(CVE-2026-11824/11822、CVSS 8.5)。3.53.2で修正済みですが、Debianは安定版で見送りKEVも未登録です。緊急度の見極め方と該当判定の落とし穴を解説します。
研究・論文

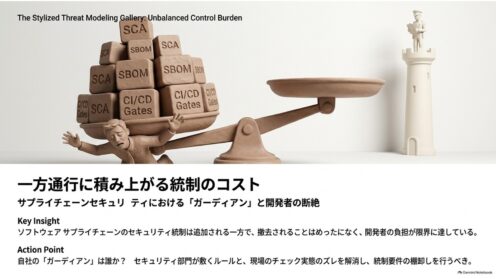
サプライチェーンの信頼が高コスト化|査読前研究

ソフトウェアサプライチェーンへの信頼はどう変わったか。実務者38人へのインタビュー調査(査読前)は、統制が積み上がり撤去されない実態と、自動化やガーディアンへの「信頼の移転」を描きます。情シスが依存管理を見直す観点を解説します。
脆弱性・脅威情報

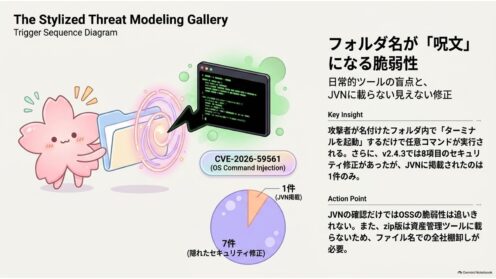
サクラエディタに脆弱性、v2.4.3で8件を修正

サクラエディタにOSコマンドインジェクションの脆弱性(CVE-2026-59561)。修正版v2.4.3は3年8か月ぶりの更新で、直したセキュリティ問題は8項目あるのにJVNに載ったのは1件だけです。確認手順まで解説します。
研究・論文

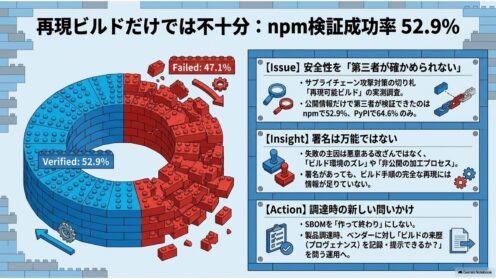
再現ビルドだけでは不十分|npm検証52.9%

サプライチェーン攻撃の切り札とされる再現可能ビルド。しかし査読前研究の実測では、公開情報だけで第三者が検証できた成果物はnpmで52.9%、PyPIで64.6%にとどまりました。原因と情シスの打ち手を解説します。
脆弱性・脅威情報

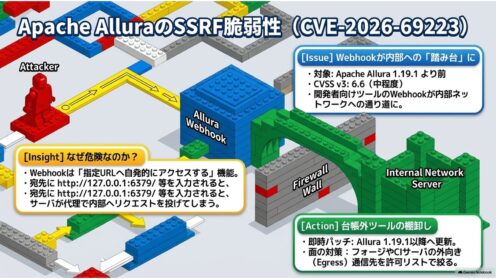
Apache AlluraにSSRF脆弱性、Webhookが踏み台に

ソフトウェアフォージApache AlluraにSSRF脆弱性CVE-2026-69223が公表。Webhook機能から内部ネットワークへ任意のリクエストを送られる恐れがあり、対策は1.19.1以降への更新です。CVSS6.6の読み方も解説します。
脆弱性・脅威情報

Bouncy Castleに脆弱性22件 証明書検証に欠陥

Java向け暗号ライブラリBouncy Castleが1.85で22件の脆弱性を修正。うち2件はCVSS 9.3で、TLSの証明書検証が事実上働かなくなる欠陥です。導入した記憶がなくてもJava製品に同梱されている可能性があり、jar名での確認が必要です。
脆弱性・脅威情報

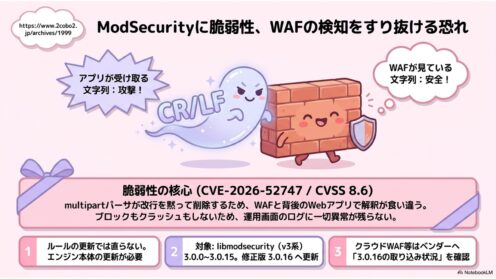
ModSecurityに脆弱性、WAFの検知をすり抜ける恐れ

WAFエンジンModSecurityに検知をすり抜けられる脆弱性CVE-2026-52747(CVSS 8.6)が公表。対象はlibmodsecurity 3.0.0〜3.0.15、修正版は3.0.16。ログに異常が残らない理由と、ルール更新では直らない理由を解説します。
脆弱性・脅威情報

Node.jsに脆弱性11件 HTTP/2の高深刻度に注意

Node.jsが2026年7月29日に11件の脆弱性を修正しました。深刻度Highは3件で、HTTP/2の解放済みメモリ参照とPermission Modelの許可範囲逸脱が中心。修正版と自社の該当判定手順を一次情報から整理します。
研究・論文

LLMサプライチェーンの脆弱性529件を分析|研究を解説

LLM基盤を支えるOSSの脆弱性529件を実証分析した研究を解説。公開LLMサービスの45.6%が悪用可能な脆弱性の影響下に。被害が偏るOllama・Open-WebUI・Difyの実態と、情シスがまず取り組むべき棚卸しの勘所を実務目線で整理します。
研究・論文

Goモジュール悪用、削除後もプロキシに残る脅威

正規のGoモジュールを複製して悪性コードを仕込む大規模キャンペーンを計測した研究。GitHubから削除しても99.4%がモジュールプロキシ経由で取得可能なまま残るという指摘を、情シス実務の視点で解説します(査読前)。
研究・論文

依存ライブラリの脆弱性更新、研究が示す実態

OSSの依存ライブラリに潜む脆弱性。開発チームはどれだけ早く更新できているのか。npm・PyPI・Cargoの16万パッケージを分析した査読前研究を、情シス目線で読み解きます。
用語解説

スロップスクワッティングとは?AI生成コードの新脅威

生成AIが提案する実在しない「幻のパッケージ」を攻撃者が先回り登録するスロップスクワッティング。2026年6月の査読前研究を起点に、検知の難しさと情シスが取るべき現実的な備えを整理します。