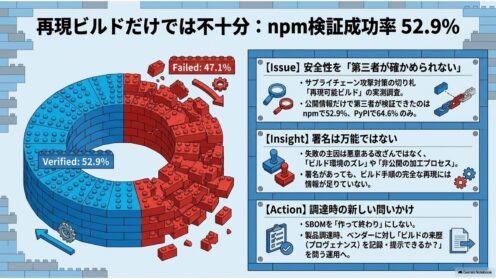
研究・論文 再現ビルドだけでは不十分|npm検証52.9% サプライチェーン攻撃の切り札とされる再現可能ビルド。しかし査読前研究の実測では、公開情報だけで第三者が検証できた成果物はnpmで52.9%、PyPIで64.6%にとどまりました。原因と情シスの打ち手を解説します。 2026.08.24 研究・論文
脆弱性・脅威情報 Better Auth脆弱性、SSO/SCIM連携に影響 TypeScript向け認証フレームワークBetter AuthのSSOプラグインに、ドメイン所有権の検証を回避できる脆弱性(CVSS 8.1)が公表。SCIM側には9.9も。内製アプリのIdP連携が影響範囲で、一部はCVE番号が無くスキャナに出ません。 2026.08.16 脆弱性・脅威情報
 研究・論文 研究・論文
 脆弱性・脅威情報