MCP

研究・論文

悪性MCPツールが文脈を丸ごと盗む|ContextLeak

AIエージェントにツールを1つ繋がせるだけで、指示文・会話履歴・導入済みツール一覧が丸ごと流出する。査読前研究ContextLeakを情シス視点で解説します。悪意ある命令を書かないため既存の検知器はほぼ全て見逃しました。何を点検すべきか。
研究・論文
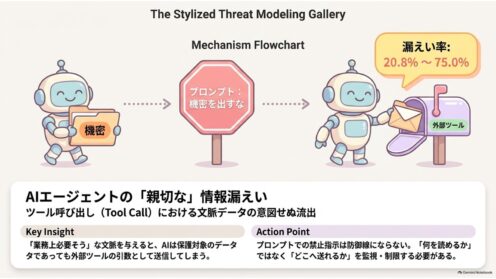
AIエージェントのツール呼び出しで機密流出|査読前研究

AIエージェントは読める情報を外部ツールの引数として送ってしまう。業務上必要そうに見せるだけで機密が混ざり、開示率は最大75%。査読前研究の指摘を情シス視点で解説し、社内のAI連携で点検すべき箇所と、ツール選定基準まで示します。
研究・論文

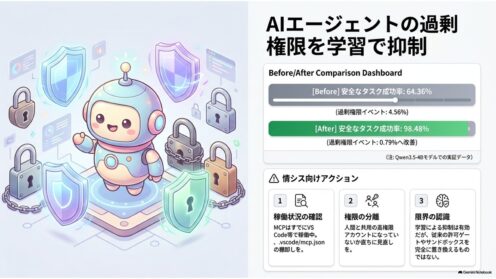
AIエージェントの過剰権限を学習で抑制|研究解説

AIエージェントは頼まれていない権限まで使ってしまう。この過剰権限をモデル自身に学習させて減らす査読前研究を解説。安全な成功率64%→98%の数字と、許可ゲートを置き換えられない理由を情シス視点で読み解きます。
脆弱性・脅威情報

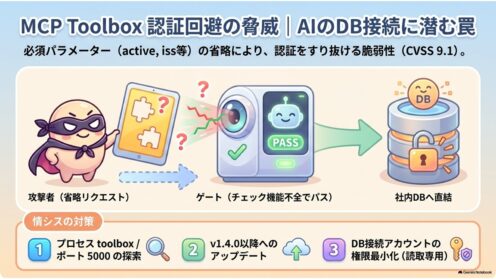
MCP Toolboxに認証回避3件|AIのDB接続が危険

Google製MCPサーバ「MCP Toolbox for Databases」に認証・認可回避の脆弱性3件(CVE-2026-11717ほか、最大CVSS9.1)。影響は1.0.0〜1.3.0、修正はv1.4.0。台帳に載らないAI用DB接続サーバの探し方を解説。
研究・論文

MCPエージェント評価、攻撃成功58件が誤り|研究解説

MCPで外部ツールに接続するAIエージェントの安全性評価を監査した査読前論文。採点器が「攻撃条件かどうか」のメタデータで結果を判定していたため、58件の攻撃成功・乗っ取り試行が正規の完了に訂正された。ベンダー評価数値の読み方を実務目線で解説します。
研究・論文

プロンプトインジェクションはSSRFに化ける|研究解説

LLMを組み込んだWebアプリでは、プロンプトインジェクションがSSRFやSQLiなど古典的脆弱性への新しい侵入経路になる。そう整理した査読前の研究を、7モデル×5シナリオの実験結果と情シスが押さえるべき防御の優先順位とあわせて解説します。
研究・論文

MCPサーバ91.8%が認証なし|研究解説

インターネットに公開されたMCPサーバ414台を実際に検査した査読前研究を解説します。91.8%がOAuth認証なし、687のツールが制限なしのシェル実行を露出。情シスが自組織で確認すべき点を整理します。
研究・論文

MCPサーバの脆弱性を実行証拠で検出|研究解説

LLMエージェントの外部連携基盤MCPの脆弱性を、疑わしい文字列ではなく実際の実行結果(証拠)で判定する検査手法FlowGuardの査読前研究を、情シス目線で解説します。
研究・論文

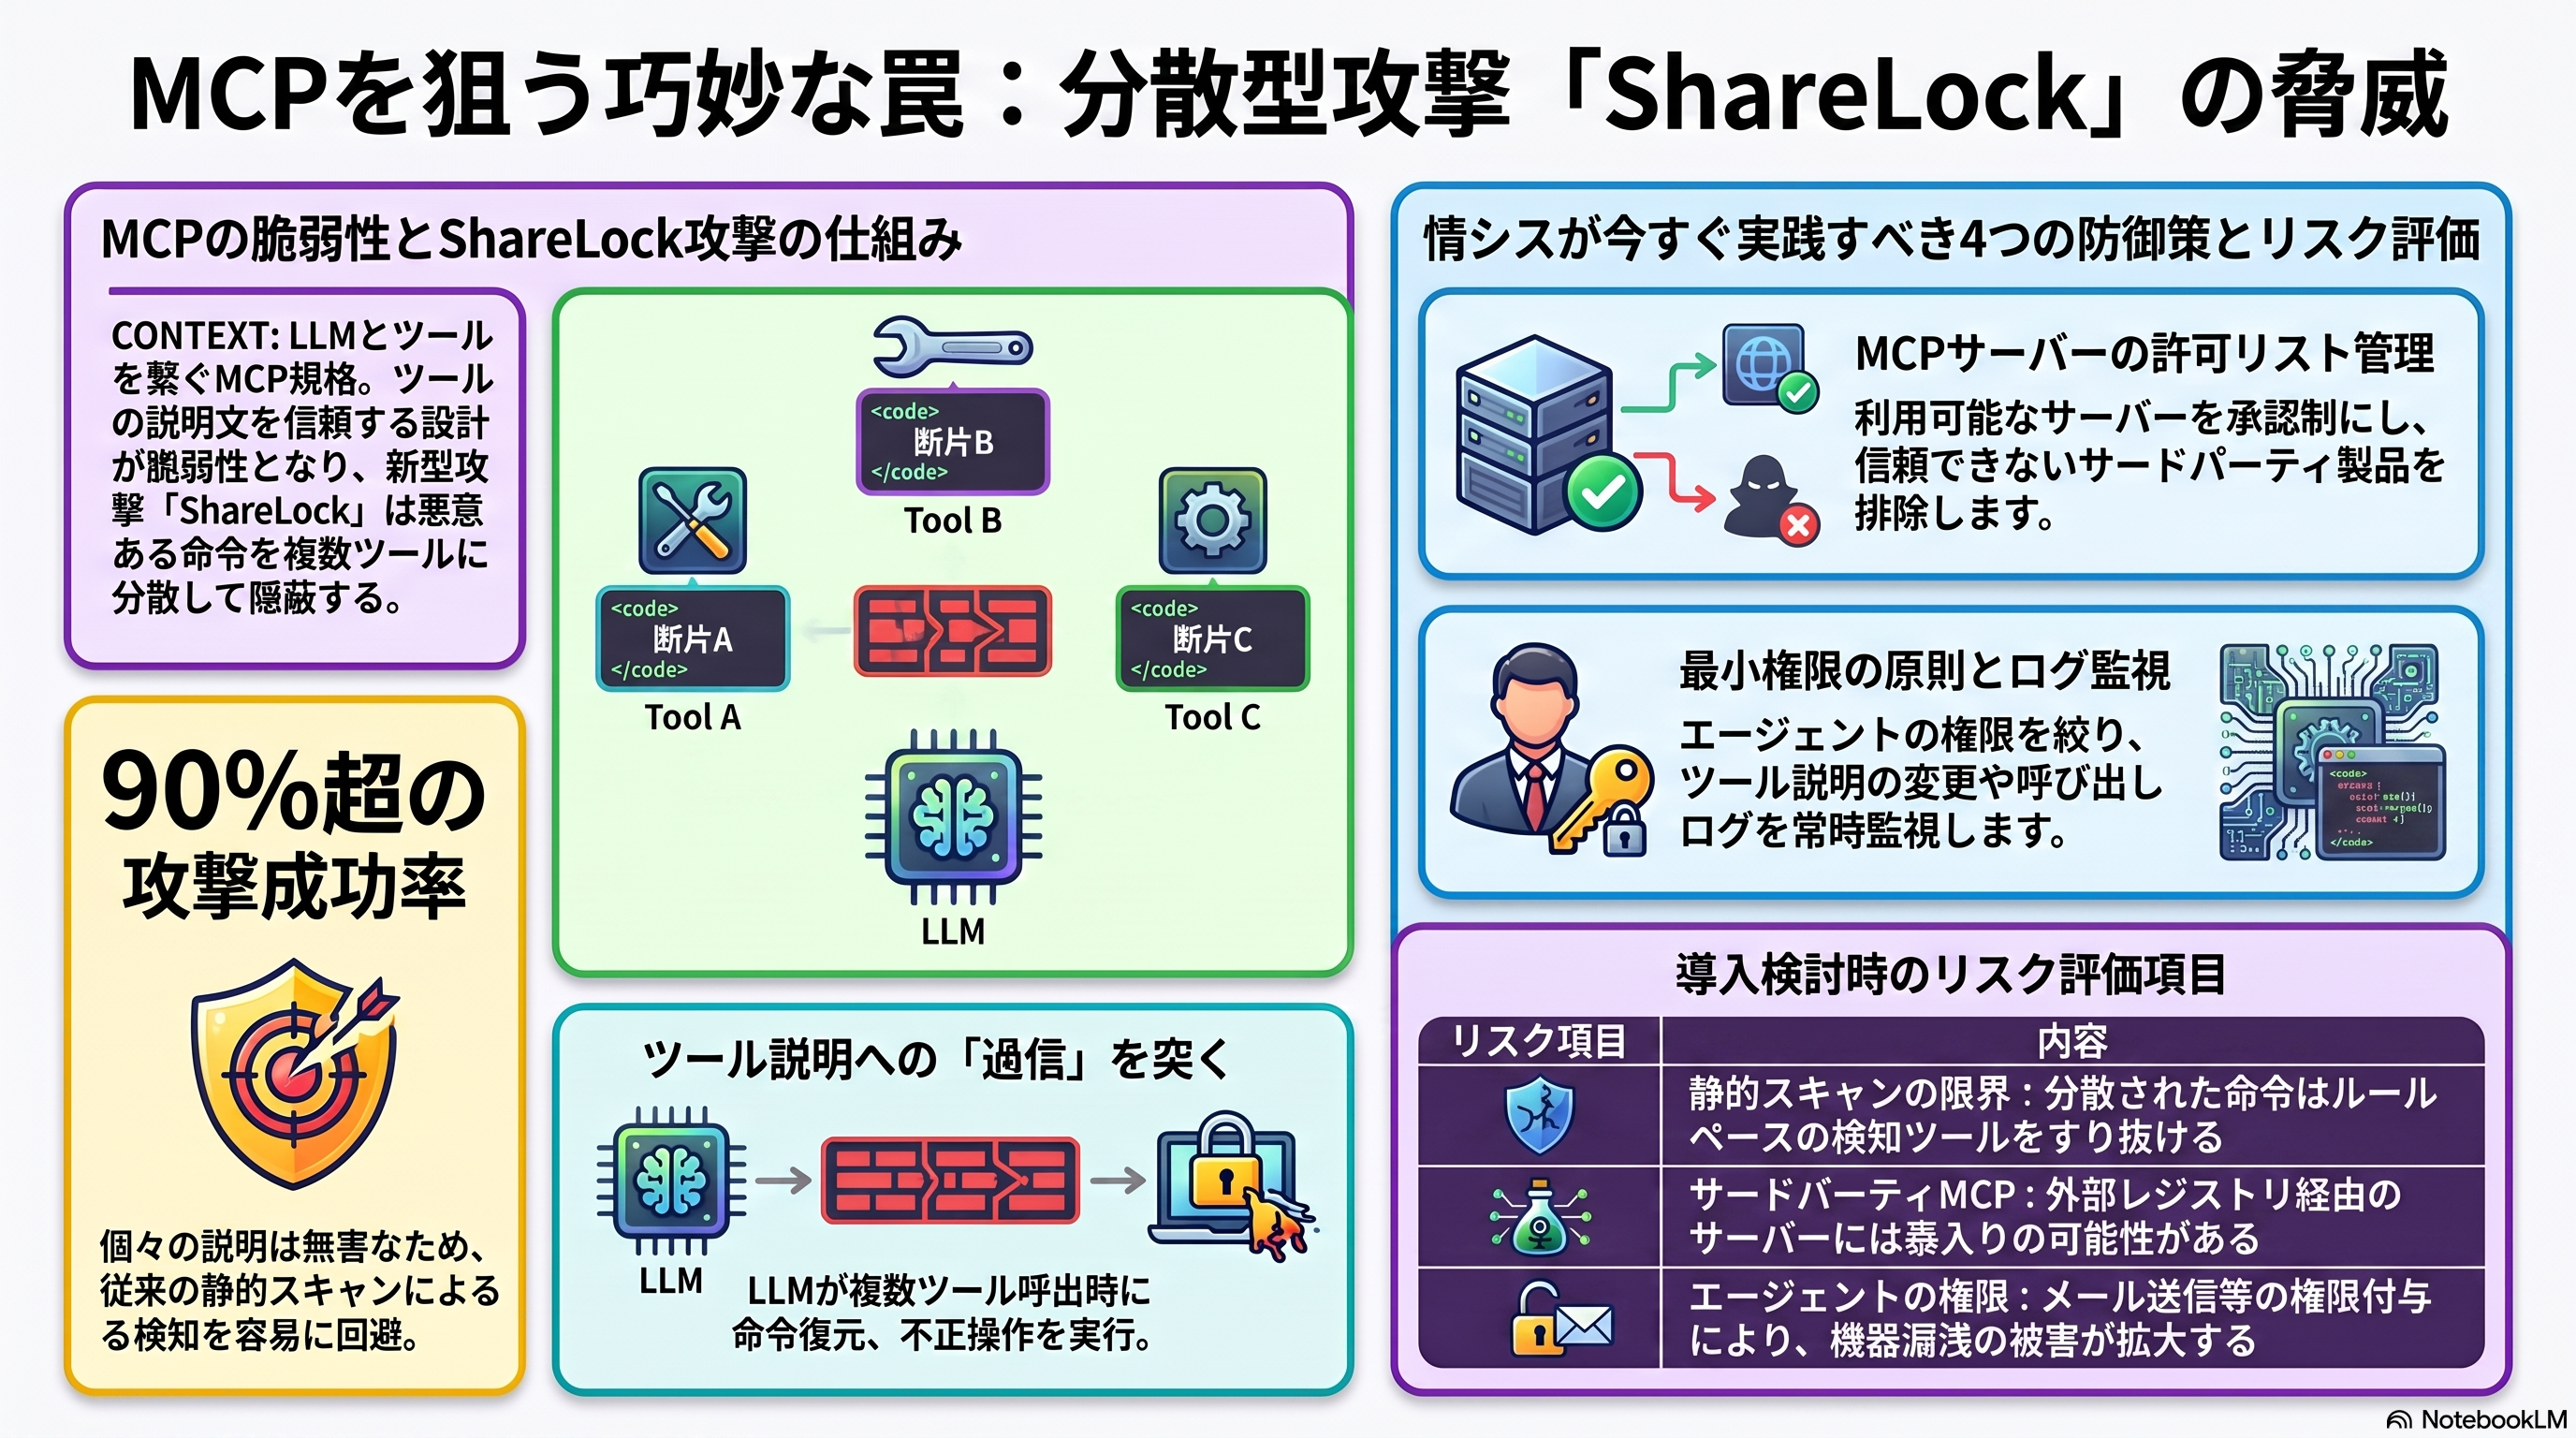
MCPを狙う分散型ツール中毒攻撃「ShareLock」とは

LLMエージェントの基盤プロトコルMCPを標的にした新型攻撃「ShareLock」が報告された。秘密分散を使って悪意ある命令を複数のツール説明に隠し、主要LLMで90%超の攻撃成功率を記録した研究(査読前)を情シス目線で解説する。