Kubernetes

脆弱性・脅威情報

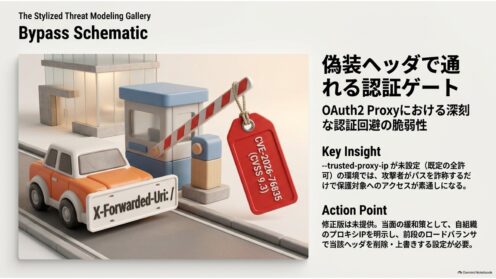
OAuth2 Proxyに認証回避の脆弱性、修正版なし

認証プロキシOAuth2 Proxyに認証回避の脆弱性CVE-2026-76835(CVSS9.3)。X-Forwarded-Uriヘッダの詐称で認証スキップ判定を欺けます。7.15.2〜7.15.4が対象で修正版は未提供。当面の緩和策を解説します。
脆弱性・脅威情報
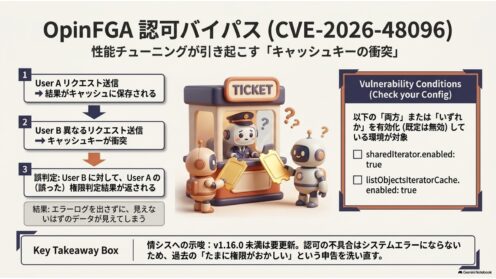
OpenFGAに脆弱性、キャッシュで認可が誤判定

認可エンジンOpenFGAに、キャッシュキーの衝突で別リクエストの判定結果を再利用しうる脆弱性CVE-2026-48096。v1.16.0未満が対象で、条件のキャッシュ設定は既定無効。該当確認の手順を解説します。
脆弱性・脅威情報

Vault Secrets Operatorに緊急脆弱性 CVSS9.6

HashiCorpのVault Secrets Operator 1.3.0〜1.4.1にCVSS9.6の脆弱性CVE-2026-8715。オペレーターPod上の任意ファイルを読み取られ外部送信される恐れがあります。悪用条件は編集権限を持つ一般ユーザーで、修正は1.5.0のみ。確認手順と移行の注意点を解説します。
脆弱性・脅威情報

Jupyter Enterprise Gatewayに重大脆弱性3件 CVSS10.0

Jupyter Enterprise Gatewayに3件の重大脆弱性(CVE-2026-44180/44181/44182)が公表されました。未認証でKubernetesクラスタ全体を乗っ取られる可能性があり、CVSS最大10.0。3.3.0への更新が必要です。