JVN

脆弱性・脅威情報

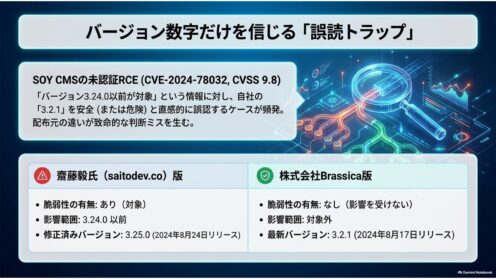
SOY CMSに未認証RCE、CVSS9.8の脆弱性

国産CMS「SOY CMS」に認証不要で任意コード実行が可能なCVE-2026-78032(CVSS 9.8)が公表。対象は齋藤毅氏が提供するver 3.24.0以前で、Brassica提供版は影響を受けません。該当判定の手順を解説します。
脆弱性・脅威情報
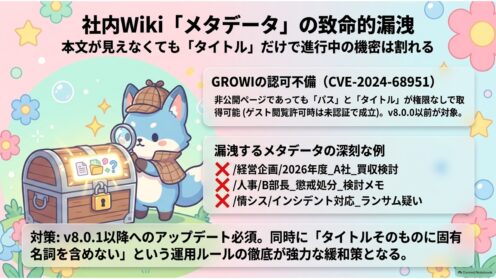
GROWIに脆弱性2件、非公開ページ名が漏れる

国産OSSの社内Wiki「GROWI」に認可不備の脆弱性2件(CVE-2026-53620ほか)。v8.0.0以前が対象で、閲覧権限のないページのパスとタイトルが取得され得ます。ゲスト閲覧許可なら未認証でも成立。確認手順と優先度の判断材料を整理します。
脆弱性・脅威情報

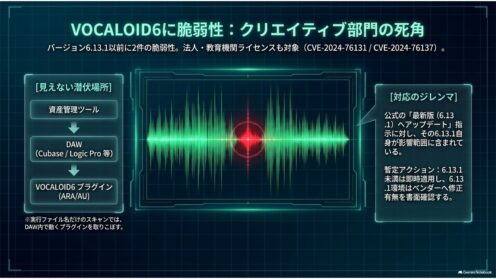
VOCALOID6に脆弱性2件 最新版6.13.1も対象

ヤマハのVOCALOID6 Editorに脆弱性2件が公表されました。JVNの影響範囲は「6.13.1およびそれ以前」ですが、公式サイトの最新版もその6.13.1です。法人・教育機関向けライセンスもあり、まず資産の棚卸しが要ります。
脆弱性・脅威情報

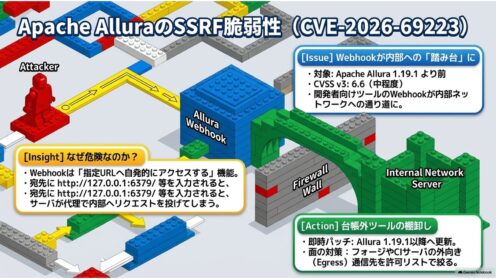
Apache AlluraにSSRF脆弱性、Webhookが踏み台に

ソフトウェアフォージApache AlluraにSSRF脆弱性CVE-2026-69223が公表。Webhook機能から内部ネットワークへ任意のリクエストを送られる恐れがあり、対策は1.19.1以降への更新です。CVSS6.6の読み方も解説します。
脆弱性・脅威情報

F-RevoCRMにXSS脆弱性、修正版は8.0.4のみ

国産オープンソースCRM「F-RevoCRM」にクロスサイトスクリプティングの脆弱性CVE-2026-71368が公表されました。対象は7.3.0〜8.0.3。修正版は8.0.4のみで、7系向けの単独パッチはありません。該当確認と移行判断の要点を解説します。
脆弱性・脅威情報

LINE PC版インストーラに脆弱性 任意コード実行の恐れ

LINE PC版(Windows版)のインストーラにDLL読み込みの脆弱性(CVE-2026-13133、CVSS v3 7.8)。26.4.0より前が対象です。厄介なのは「本体を更新すれば終わり」ではない点。端末に残った古いインストーラ自体がリスクとして残ります。
脆弱性・脅威情報

てがろぐに認証回避の脆弱性、全旧版が対象

国産CGI「てがろぐ」の脆弱性CVE-2026-64940が公表されました。Ver 4.8.4以前のすべてが対象で、第三者に管理画面へログインされる恐れがあります。表題から誤解されやすい影響の実態と、5分でできる自社の該当判定・対処手順を整理します。
用語解説

CVEとは?共通脆弱性識別子の仕組みと実務での使い方

CVE(共通脆弱性識別子)とは、公表された脆弱性一つひとつに世界共通の番号を付ける仕組みです。CVE-IDの読み方、誰がどう採番するのか、JVNやNVDとの関係、情シスが日々の脆弱性対応でどう使うかを、一次情報をもとに実務者向けにやさしく整理します。