IAM

脆弱性・脅威情報

AWS SSM Agentに脆弱性、IAM資格情報の窃取も

AWS SSM AgentのSSRF脆弱性CVE-2026-89049が公表されました。ポート転送の制限を回避され、インスタンスのIAMロール一時認証情報を外部から使われる恐れがあります。修正版は7月に出ており、自動更新を止めた環境ほど危険です。
研究・論文

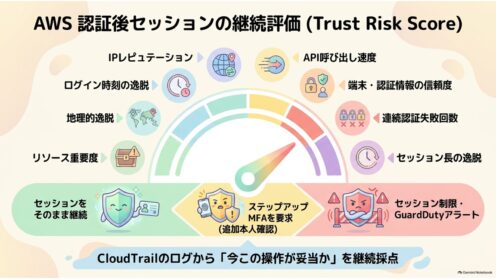
AWSの認証後セッションを再評価|査読前研究解説

AWSは認証を通った後のセッションが信頼され続けます。この空白をCloudTrailの8指標で埋めるという査読前の研究を、報告値の読み方と実運用で詰まる4点、GuardDutyの既存機能との重なりまで情シス目線で解説します。
脆弱性・脅威情報

OpenAM 16.1.1公開、XSS・LDAP注入など多数修正

オープンソースのID管理基盤「OpenAM」が16.1.1を公開し、計62件の脆弱性を修正しました。CVSS9.3の反射型XSSやLDAPインジェクションを含み、ID基盤を運用する情シスは早期のバージョン更新を検討すべきです。