コンテンツへスキップ
情報セキュリティーに関連する情報を幅広く取り上げます。
情報セキュリティーあれこれ
  • 脆弱性・脅威情報
  • インシデント対応
  • セキュリティ対策・運用
  • 研究・論文
  • 法令・ガイドライン
  • 用語解説
  • 脆弱性・脅威情報
  • インシデント対応
  • セキュリティ対策・運用
  • 研究・論文
  • 法令・ガイドライン
  • 用語解説

GROWI

脆弱性・脅威情報

GROWIに脆弱性2件、非公開ページ名が漏れる

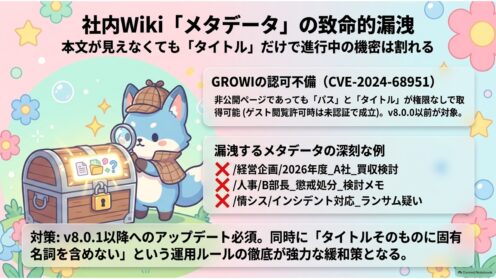
国産OSSの社内Wiki「GROWI」に認可不備の脆弱性2件(CVE-2026-53620ほか)。v8.0.0以前が対象で、閲覧権限のないページのパスとタイトルが取得され得ます。ゲスト閲覧許可なら未認証でも成立。確認手順と優先度の判断材料を整理します。
2026.08.31
脆弱性・脅威情報
最近の投稿

  • AWS SSM Agentに脆弱性、IAM資格情報の窃取も
  • コンテック製品に脆弱性集中、太陽光監視も対象
  • AOMEI Backupperに脆弱性、UEFI改ざんの恐れ
  • インシデント初動1時間にAIは使えるか|査読前研究
  • Check Point VPNに未認証RCE2件 EOL版は修正なし

最近のコメント

表示できるコメントはありません。

アーカイブ

  • 2026年9月
  • 2026年8月
  • 2026年7月
  • 2026年6月
  • 2025年8月

カテゴリー

  • インシデント対応
  • セキュリティ対策・運用
  • プライバシーポリシー
  • 法令・ガイドライン
  • 用語解説
  • 研究・論文
  • 脆弱性・脅威情報
情報セキュリティーあれこれ
  • 運営者情報
  • お問い合わせ
  • プライバシーポリシー
  • 免責事項
Copyright © 2023-2026 情報セキュリティーあれこれ All Rights Reserved.
  • 運営者情報
  • お問い合わせ
  • プライバシーポリシー
  • 免責事項