GitLab

脆弱性・脅威情報

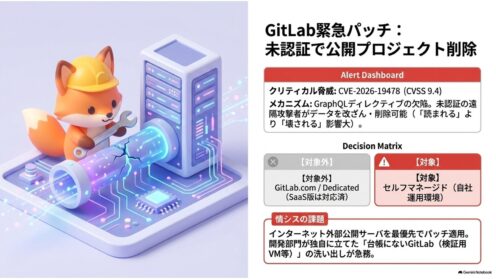
GitLab緊急パッチ、未認証で公開プロジェクト削除

GitLabが8月17日に定例外の緊急パッチを公開。CVE-2026-19478(CVSS 9.4)は未認証で公開プロジェクトを改ざん・削除できるおそれ。セルフマネージド環境の版数確認と優先順位を解説します。
脆弱性・脅威情報
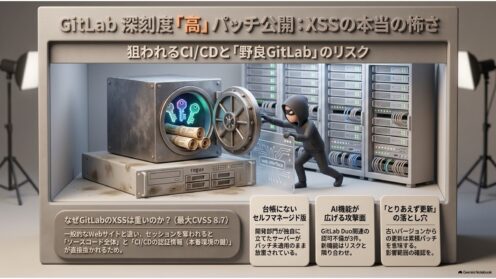
GitLab 19.2.2公開、XSSなど脆弱性13件

GitLabが2026年8月12日にセキュリティパッチ19.2.2/19.1.4/19.0.6を公開し、脆弱性13件を修正しました。深刻度「高」6件の内訳、CVSS 8.7のXSSが重い理由、自社のGitLabを洗い出す確認手順を情シス向けに整理します。
脆弱性・脅威情報

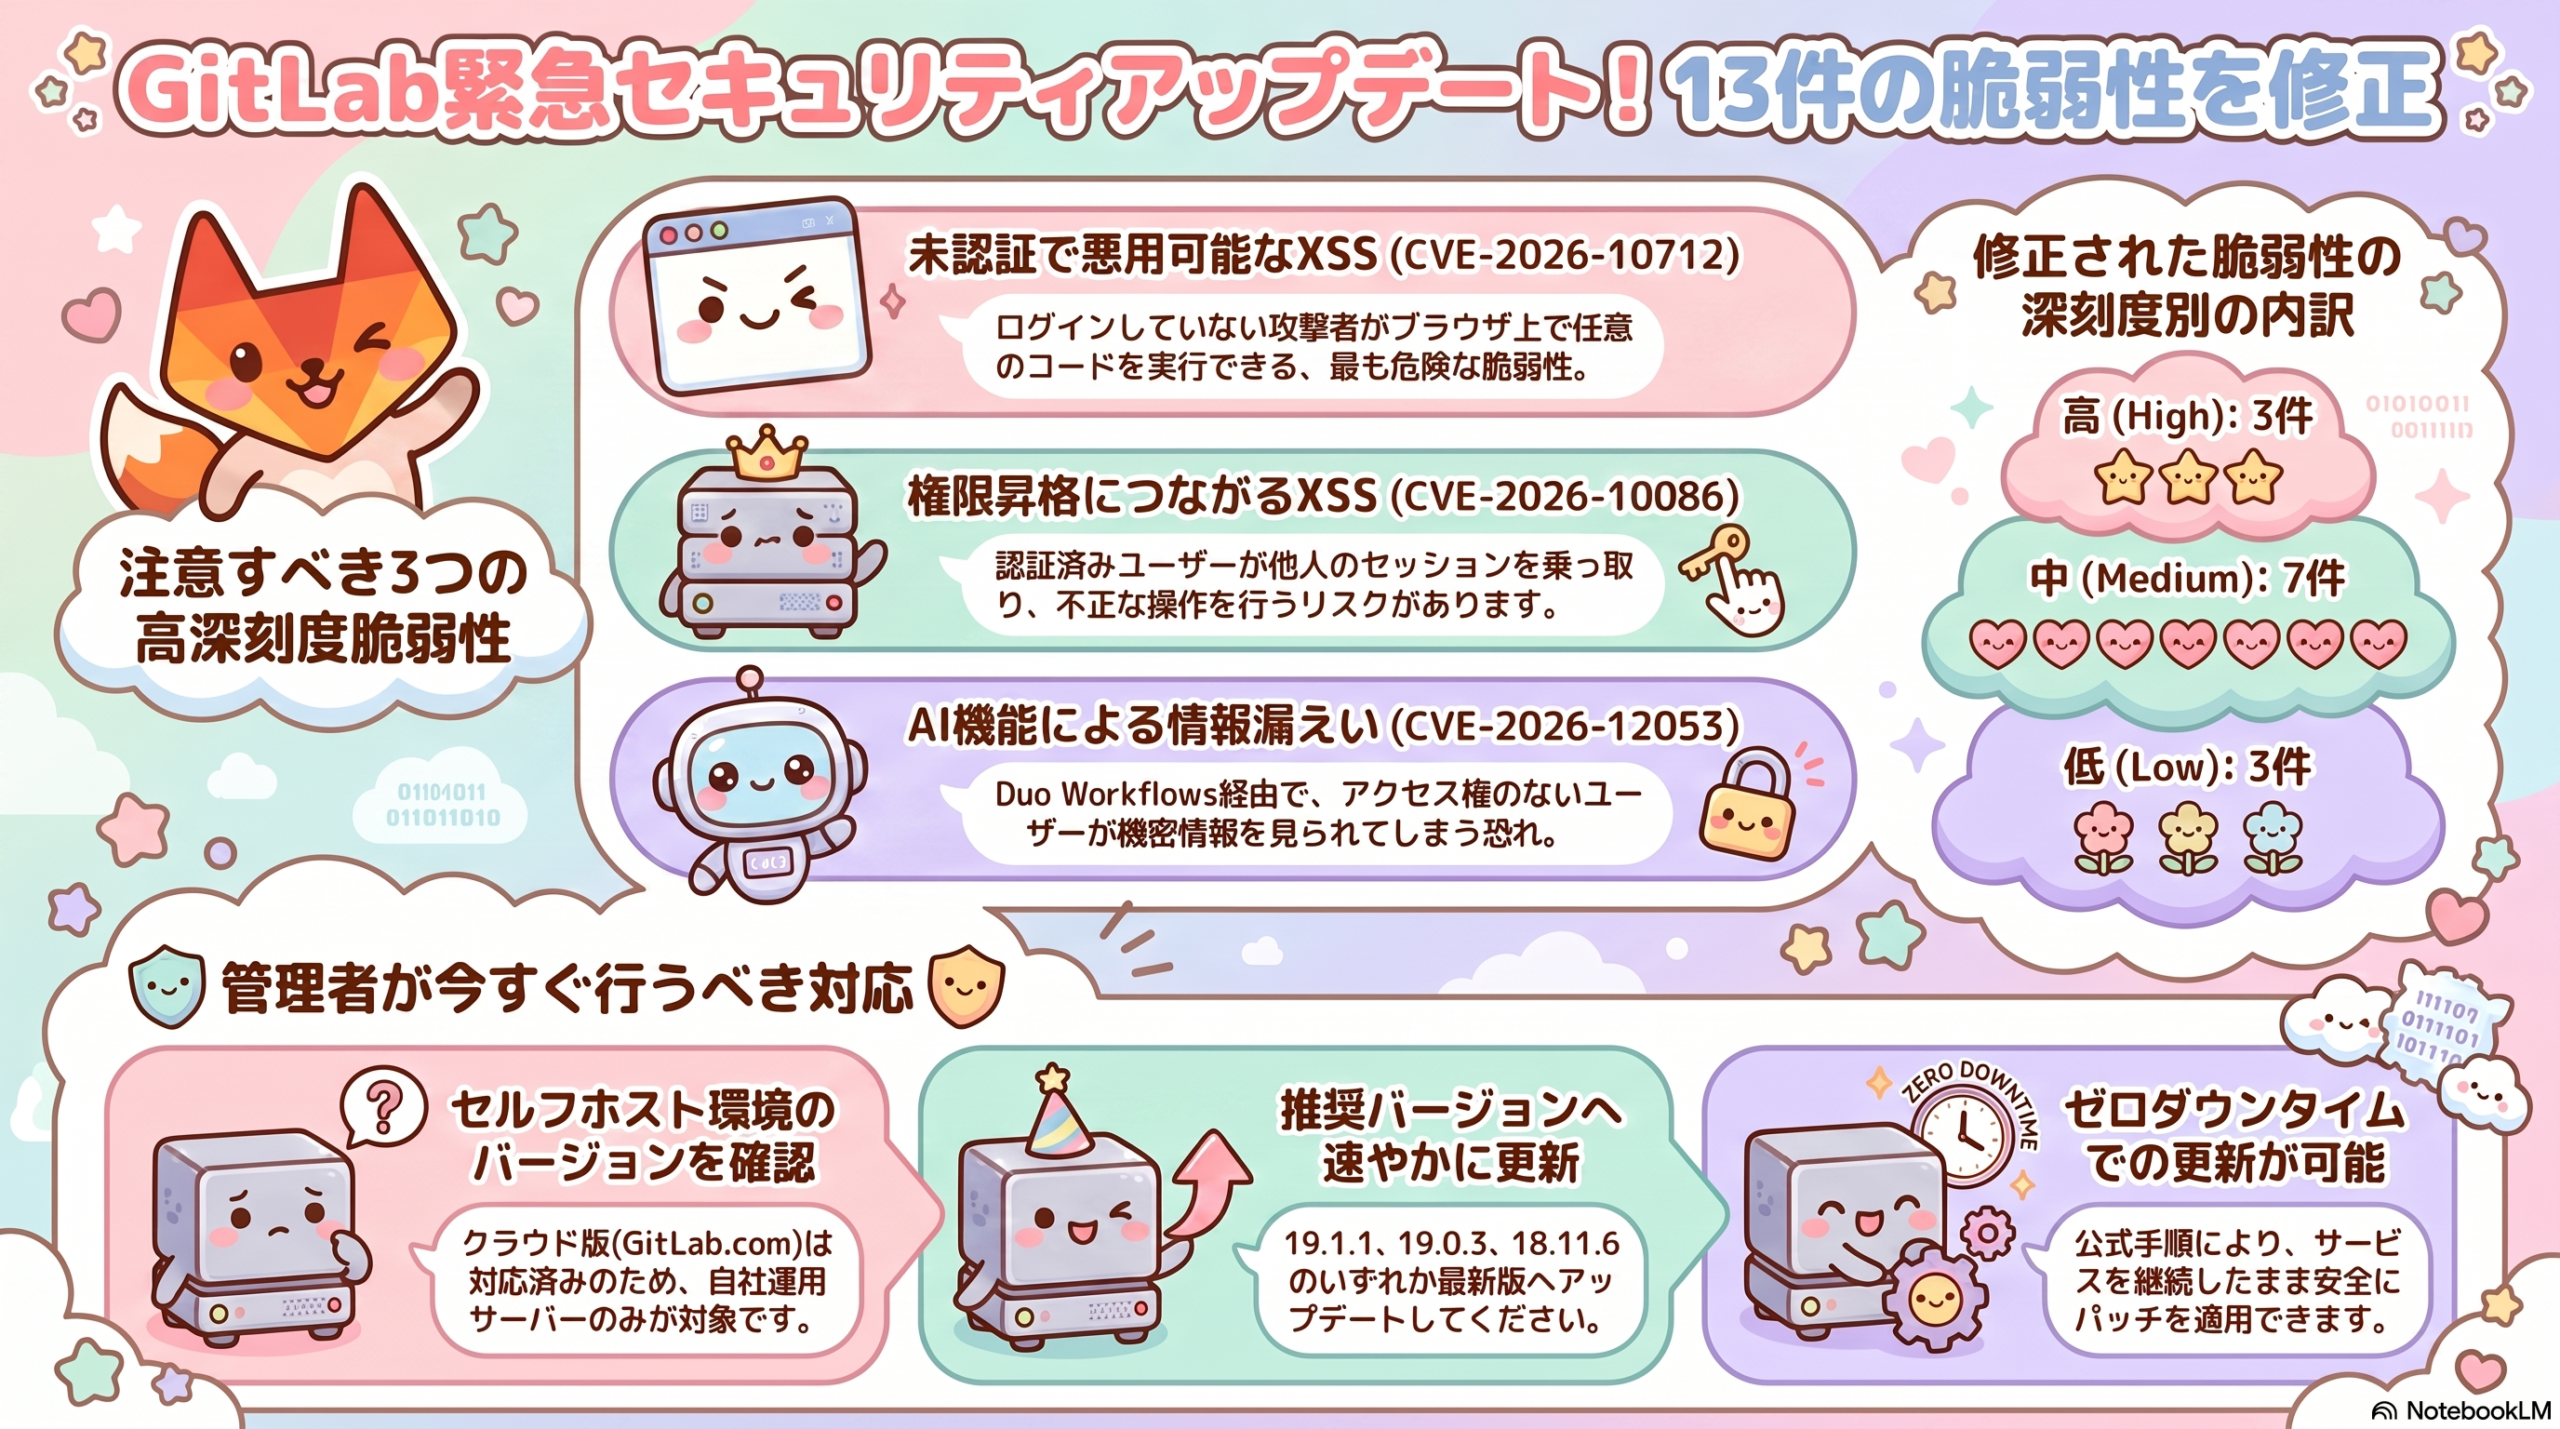
GitLab 脆弱性13件を修正、高深刻度XSS 2件に即対応を

GitLabは2026年6月24日、CE/EE向けセキュリティアップデート(19.1.1/19.0.3/18.11.6)をリリース。高深刻度XSS脆弱性2件を含む計13件を修正した。セルフホスト型GitLabを運用する組織は速やかなアップデートが求められる。