DoS

脆弱性・脅威情報

三菱電機FA・CNCに脆弱性、対象機種が更新

三菱電機のFA製品とCNCのDoS脆弱性(CVE-2025-3511/CVE-2025-2399)について、2026年8月27日に対象製品と対策済みバージョンの一覧が更新されました。過去に「非該当」と判定した組織ほど再点検が必要な理由を整理します。
脆弱性・脅威情報

Svelteに脆弱性4件、devalueはNuxtにも同梱

WebフレームワークSvelteとシリアライズ用ライブラリdevalueに脆弱性4件が公表されました。XSS2件とDoS2件で、修正はSvelte 5.55.7とdevalue 5.8.1。devalueはNuxtにも同梱されており、Svelteを使っていない組織にも該当します。
脆弱性・脅威情報

Cisco ASA/FTDにゼロデイ、VPNが落ちるDoS

Cisco ASA/FTDのリモートアクセスSSL VPNに、認証不要で機器を再起動させられる脆弱性CVE-2026-20349(CVSS 8.6)が判明。すでに悪用が確認され、CISAは期限3日でKEVに登録しました。回避策はありません。
脆弱性・脅威情報

OpenVPNに脆弱性7件、8月に追加修正版も公開

OpenVPN 2.6.21/2.7.5で7件の脆弱性が修正され、さらに8月6日に2.6.22/2.7.6が公開されました。最大CVSS9.1、多くはVPNサーバを落とすDoSです。自社の影響確認と、機器組み込み版という盲点を情シス目線で整理します。
脆弱性・脅威情報

Apache ActiveMQに2件の脆弱性、認可バイパスとDoS

Apache ActiveMQに認可バイパスとDoSの2件の脆弱性が公表された。影響を受けるのは5.19.9未満、6.0.0以上6.2.8未満。修正版は5.19.9、6.2.8、6.3.0。企業内のシステム連携で広く使われるメッセージブローカーのため、使用有無の確認とアップデートを急ぐ必要がある。
脆弱性・脅威情報

Tomcatサンプルアプリに脆弱性、修正版は未公開

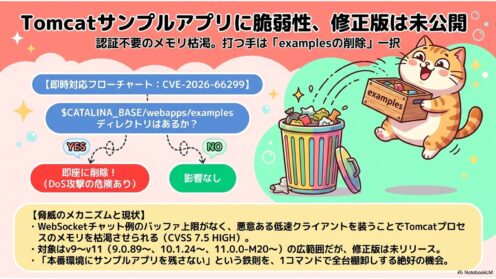
Apache Tomcat同梱のサンプルアプリ(examples)にDoS脆弱性CVE-2026-66299が公表されました。修正版11.0.25/10.1.58/9.0.121は執筆時点で未リリースで、打つ手はexamplesの削除一択です。5分でできる該当判定の手順を整理します。
脆弱性・脅威情報

HTTP/2にDoS脆弱性 フロー制御停止でメモリ枯渇

CERT/CCが2026年7月16日、HTTP/2サーバのフロー制御を悪用したDoS脆弱性VU#885548を公表。未認証・遠隔でメモリ枯渇を起こせます。掲載118社のうち「影響あり」は7社にとどまり、主要実装の多くは状況未公表です。
用語解説

DDoS攻撃とは?仕組み・種類と情シスの防御の勘所

DDoS攻撃とは、多数の端末から一斉に大量の通信を送りつけ、標的のサービスを停止させる攻撃です。仕組み・3つの種類・DoSとの違い・情シスが平常時に備えるべき勘所を、一次情報をもとに実務目線で解説します。
脆弱性・脅威情報

Spring SecurityのSAML認証にDoS脆弱性(CVE-2026-40988)

Spring SecurityのSAML 2.0認証(REDIRECTバインディング)に、圧縮ペイロードの展開を悪用するDoS脆弱性CVE-2026-40988が見つかりました。影響範囲・修正版・回避策を情シス向けに整理します。
脆弱性・脅威情報

Apache HttpComponents CoreにDoS脆弱性2件

Javaで広く使われるHTTP通信基盤ライブラリApache HttpComponents Core(HttpCore)に、DoSにつながる脆弱性2件(CVE-2026-54428/54399、いずれもCVSS7.5)が公表されました。影響範囲と自社での確認・対応の要点を整理します。
脆弱性・脅威情報

ClamAVに7件の脆弱性 Cisco製品も影響し修正版公開

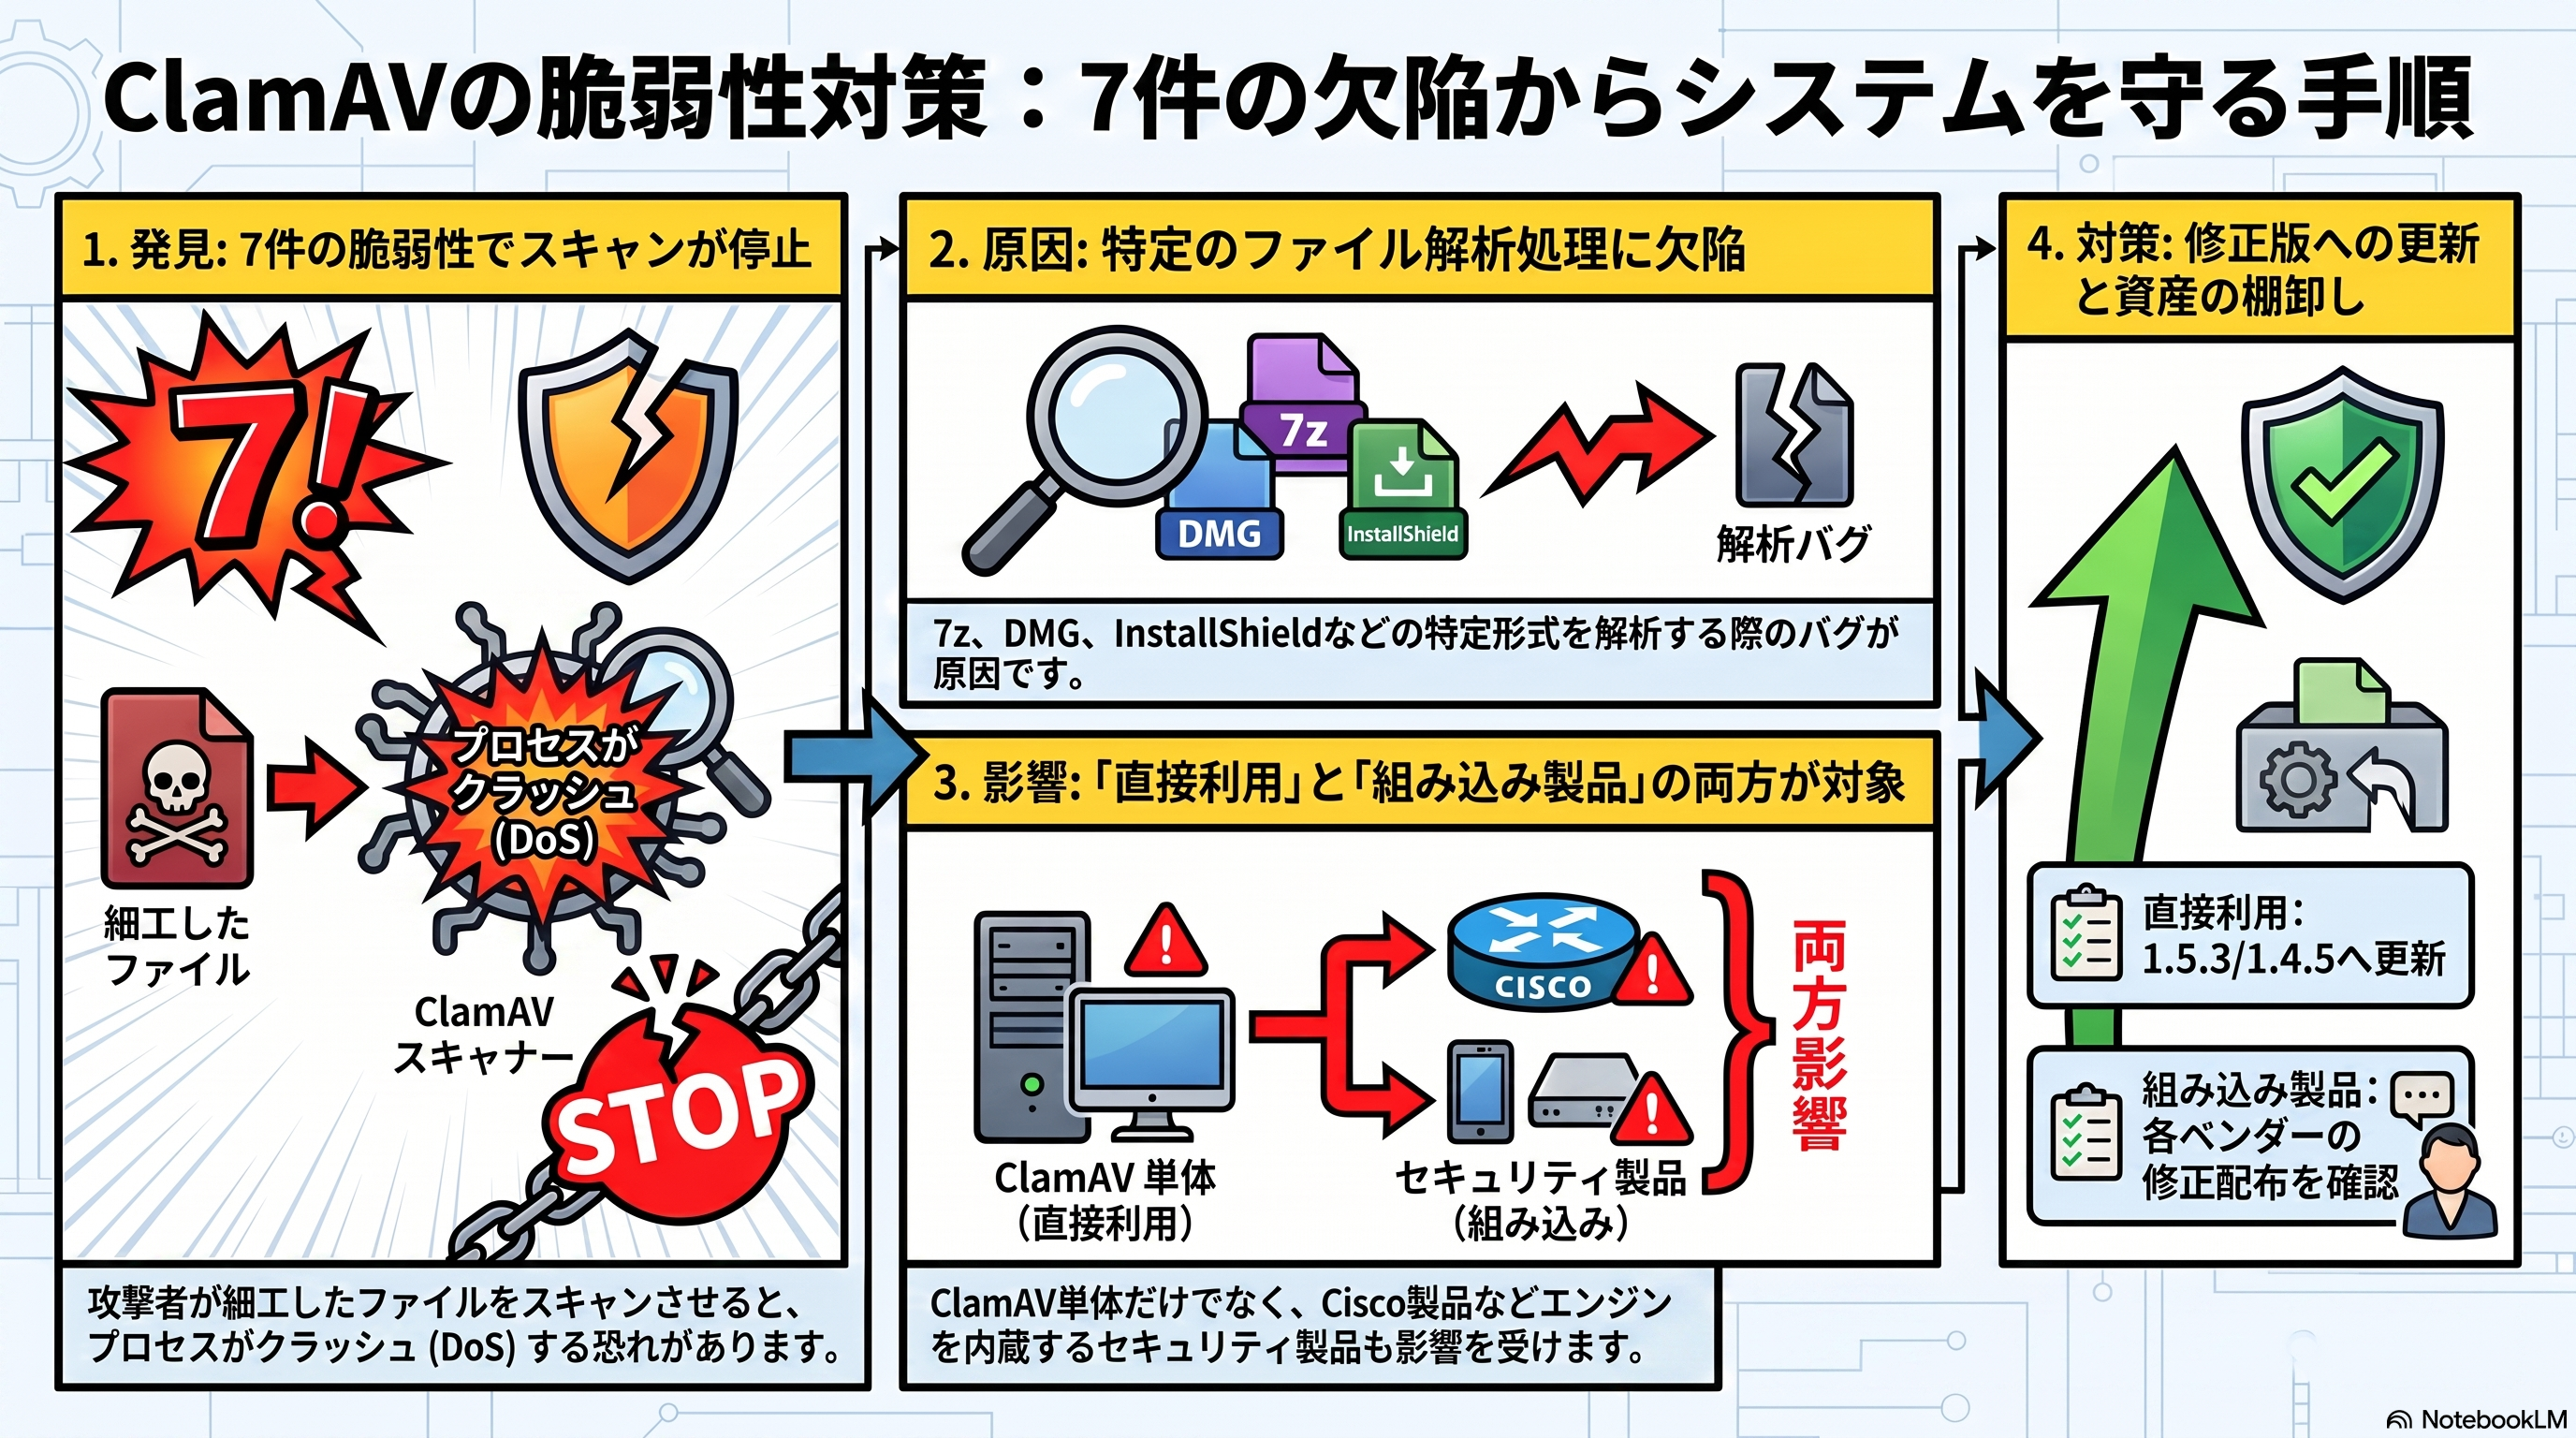
オープンソースのアンチウイルスエンジン「ClamAV」に7件の脆弱性が判明。細工したファイルのスキャンでクラッシュやメモリ破壊が起こり得ます。Cisco Secure Endpointなど同エンジンを組み込む製品も影響。修正版1.5.3/1.4.5への更新が必要です。
研究・論文

スローダウン攻撃とは:推論AIを狙う新たな脅威

推論するAIをわざと「考えすぎ」に陥らせ、応答を極端に遅らせるスローダウン攻撃。査読前の新研究では、現実世界に置いた文字だけで最大約7倍の遅延が起きました。情シスが知っておくべき新しい可用性リスクを解説します。
脆弱性・脅威情報

BIND 9にDoS脆弱性、CVE-2025-13878の影響と対策

DNSサーバーの定番BIND 9に、遠隔から異常終了を招くDoS脆弱性CVE-2025-13878(CVSS 7.5)が公表されました。認証不要・回避策なしで、修正版への更新が唯一の対策です。影響範囲と確認すべき点を実務者向けに整理します。
脆弱性・脅威情報

Apache HTTP Server 2.4.68公開 13件の脆弱性を修正

Apache HTTP Server 2.4.68が公開され、2.4.0〜2.4.67に影響する13件の脆弱性を修正。注目はHTTP/2のメモリ枯渇によるDoS(CVE-2026-49975)。公開Webサーバを運用する情シスが今すぐ確認すべき点を整理します。