CVE

脆弱性・脅威情報

SQLiteに脆弱性2件、FTS5全文検索に影響

SQLiteの全文検索拡張FTS5に脆弱性2件(CVE-2026-11824/11822、CVSS 8.5)。3.53.2で修正済みですが、Debianは安定版で見送りKEVも未登録です。緊急度の見極め方と該当判定の落とし穴を解説します。
脆弱性・脅威情報
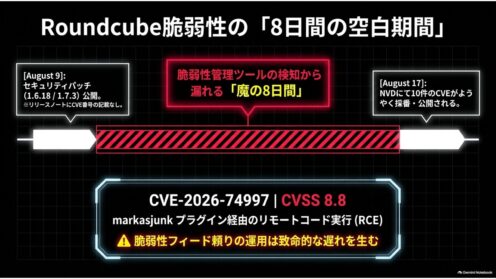
Roundcubeに脆弱性10件、CVE採番は8日後

Roundcube Webmailが1.6.18/1.7.3で11件のセキュリティ修正を公開。最も深刻なのはRCE(CVSS8.8)です。CVE採番が8日遅れた点と、管理パネル同梱という更新経路の落とし穴を確認手順つきで解説します。
脆弱性・脅威情報

IBM AIXに脆弱性191件、配布基盤NIMも対象

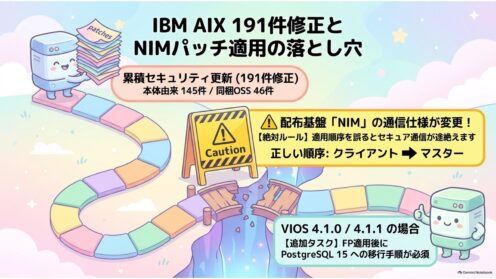
IBMがAIX 7.2/7.3とPowerVM VIOS 4.1の累積セキュリティ更新を公開し、CVE191件を修正しました。回避策はなし。本体145件と同梱OSS46件の内訳、パッチ配布基盤NIMの脆弱性5件、適用順序を誤ると配布が止まる落とし穴を整理します。
脆弱性・脅威情報

Zscaler Client Connectorに脆弱性5件、未認証RCEも

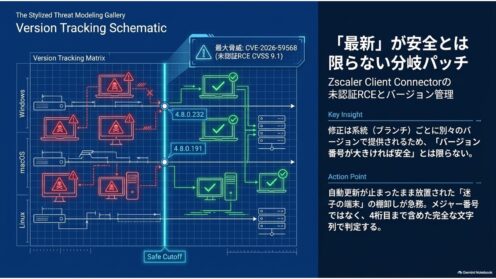
Zscaler Client Connectorに脆弱性5件が公表されました。最も深刻な未認証リモートコード実行と認証バイパスはCVSS9.1。修正版は既に配布済みで、情シスの本題は全端末のバージョン棚卸しです。OS別の影響範囲と確認手順を解説します。
脆弱性・脅威情報

PostgreSQLに脆弱性28件、18.6などで修正

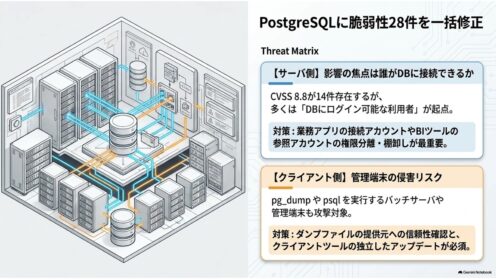
PostgreSQLが2026年8月13日に28件の脆弱性を一括修正しました。14件がCVSS 8.8。18.5は未出荷で修正版は18.6です。GitLab等に同梱された分の該当判定、クライアント4件、pgcryptoの平文化まで実務目線で整理します。
脆弱性・脅威情報

pgAdmin 4に再び脆弱性7件、前回修正に不備

PostgreSQL管理ツールpgAdmin 4に7件の脆弱性。最大CVSS 9.9でOSコマンド実行や他ユーザーのDB認証情報窃取に至ります。うち複数は前回v9.16の修正不備による再発で、更新済みの組織も対応が必要です。
脆弱性・脅威情報

Cisco脆弱性開示が月2回に定例化、7日前予告も

Ciscoが2026年7月から脆弱性情報の公開を定例化しました。毎月第1・第3水曜日に公開し、7日前に対象製品を予告します。8月5日はIOS XEなど6製品が対象。CVEをCWE単位で束ねる変更も含め、情シスの脆弱性管理への影響を整理します。
脆弱性・脅威情報

Chrome脆弱性12件を修正 全て高危険度で至急更新を

Googleが2026年7月21日にChrome安定版を更新し、深刻度「高」の脆弱性12件(CVE-2026-16413〜16424)を修正しました。V8やGPU、UIの欠陥を含みます。修正版バージョンと、情シスが今すぐ確認すべきポイントを解説します。
脆弱性・脅威情報

Apache Tomcatに脆弱性2件、URL処理不備でアクセス制御回避

Apache Tomcatに2件の脆弱性(CVE-2026-59083/CVE-2026-59084)が公表されました。深刻度はいずれもLowですが、RewriteValveのURLデコード不備でアクセス制御を回避される恐れがあります。影響範囲と修正版、確認すべき設定を情シス目線で整理します。
脆弱性・脅威情報

Apache Tomcatに複数の脆弱性、認可バイパスに注意

Apache Tomcatに6件の脆弱性が公開されました。開発元はいずれも「中」以下と評価する一方、外部評価では「クリティカル」とする声も。注目はデフォルトサーブレットの認可バイパス。影響バージョンと対応版、現場での確認ポイントを整理します。
用語解説

CVEとは?共通脆弱性識別子の仕組みと実務での使い方

CVE(共通脆弱性識別子)とは、公表された脆弱性一つひとつに世界共通の番号を付ける仕組みです。CVE-IDの読み方、誰がどう採番するのか、JVNやNVDとの関係、情シスが日々の脆弱性対応でどう使うかを、一次情報をもとに実務者向けにやさしく整理します。
脆弱性・脅威情報

権威DNSサーバNSDに高深刻度脆弱性4件、4.14.3で修正

権威DNSサーバNSDに高深刻度脆弱性4件(CVE-2026-12244〜12246・12490)。2026年6月25日公開のNSD 4.14.3で修正済み。自組織での使用確認と早急なアップデートが必要です。
脆弱性・脅威情報

GitLab 脆弱性13件を修正、高深刻度XSS 2件に即対応を

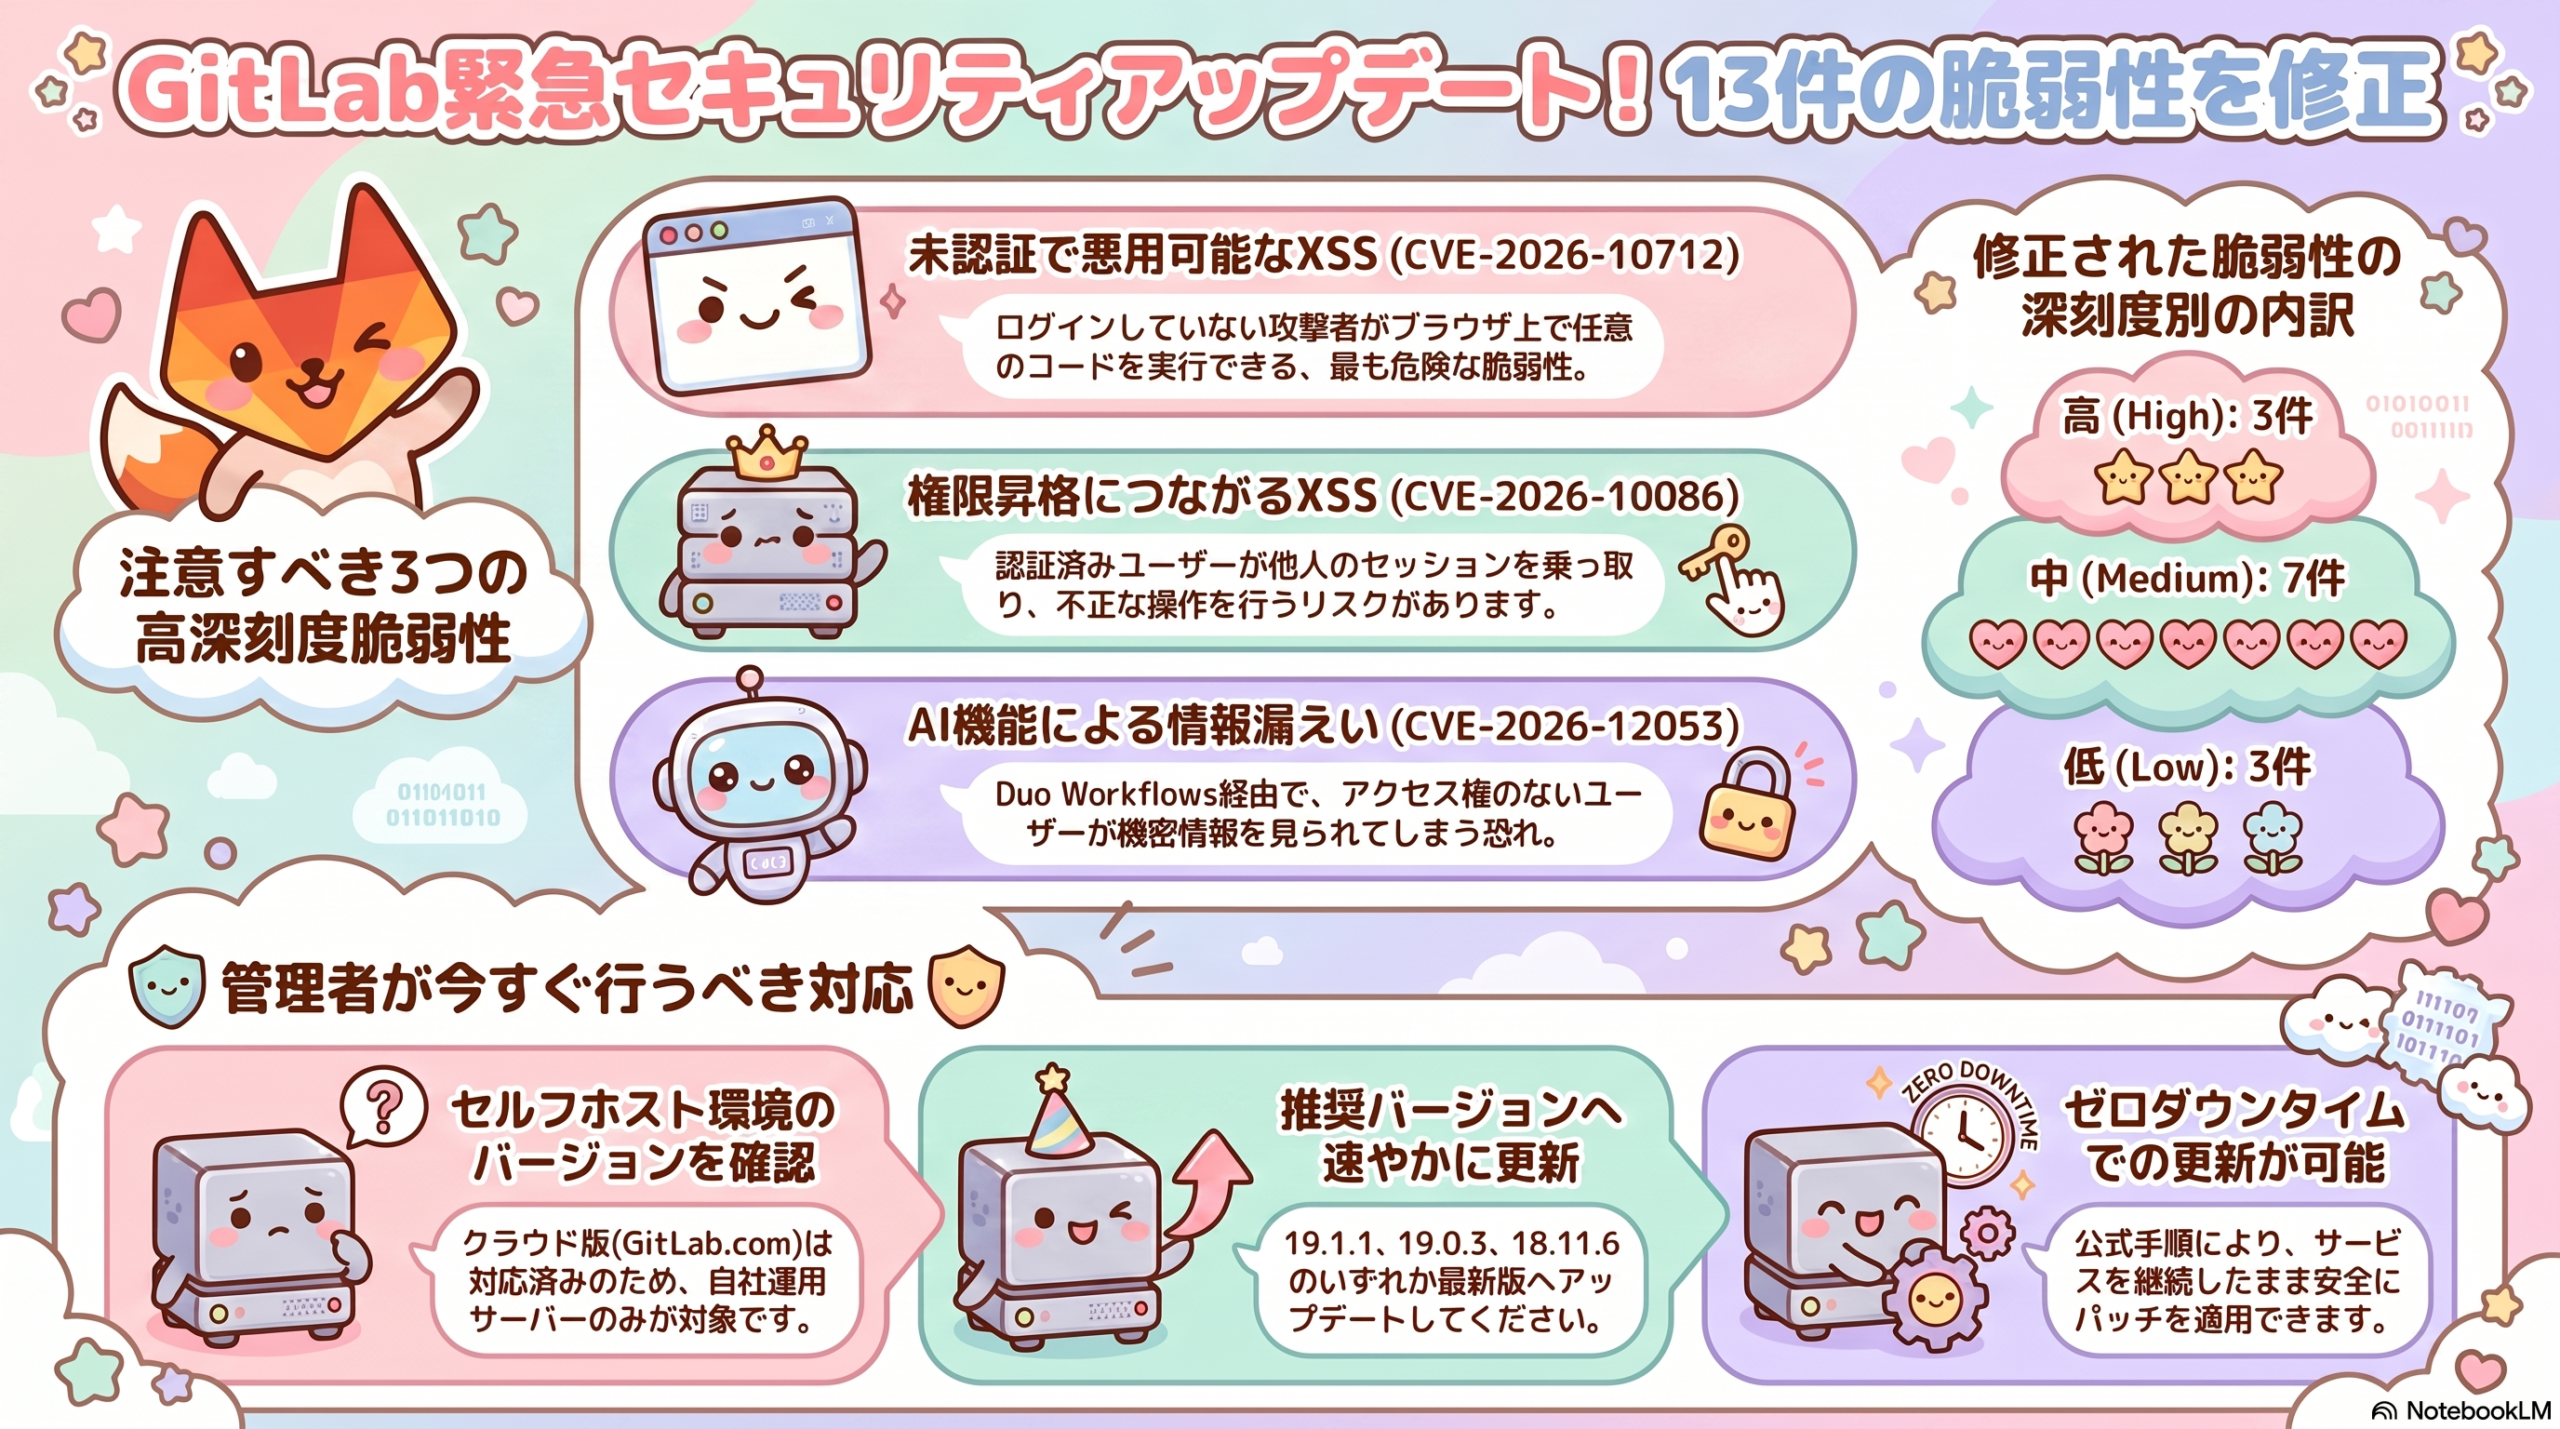
GitLabは2026年6月24日、CE/EE向けセキュリティアップデート(19.1.1/19.0.3/18.11.6)をリリース。高深刻度XSS脆弱性2件を含む計13件を修正した。セルフホスト型GitLabを運用する組織は速やかなアップデートが求められる。
脆弱性・脅威情報

Apache HTTP Server 2.4.68公開―13件の脆弱性を一括修正【2026年6月】

2026年6月8日、Apache HTTP Server 2.4.68がリリースされ、権限昇格・DoS・バッファオーバーフローなど13件のCVEが修正されました。2.4.67以前を運用中の情シス担当者は速やかな適用を検討してください。