BitLocker

研究・論文

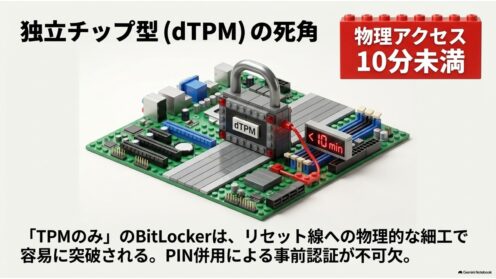
TPMのみのBitLockerは10分で解除|研究解説

ベルリン工科大の研究チームが、独立チップ型TPM(dTPM)をリセットして測定値を偽装し、TPM単独保護のBitLockerを物理アクセス10分未満で解除する攻撃を実機再現。20年前の攻撃がTPM 2.0でも通用します。情シスの現実的な対応を整理します。
脆弱性・脅威情報

TPM 2.0参照実装に2件の脆弱性、AMDとIntelが影響

TPM 2.0の参照実装にCVE-2026-6726とCVE-2026-6727が公表されました。AMDとIntelが影響ありと表明。TPMによる構成証明が偽造されうる問題で、情シスが確認すべき点と更新時の落とし穴を整理します。
脆弱性・脅威情報

WinREのBitLocker回避 CVE-2026-45585

Windows回復環境(WinRE)を悪用しUEFI/BIOSパスワードやBitLockerを回避できる脆弱性CVE-2026-45585(JVNVU#90386605)。物理アクセス前提の攻撃で、紛失・盗難端末が主なリスク。情シスが今すぐ確認すべき点を整理します。